Citrix, NetScaler Gateway ve ADC’de SAML yapılandırmalarını etkileyen CVE-2026-107406 açığını yamaladı; hata RCE ve DoS riski taşıyor.
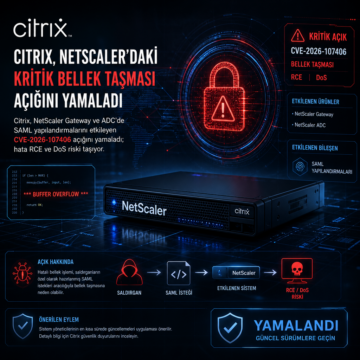


Citrix, NetScaler Gateway ve ADC’de SAML yapılandırmalarını etkileyen CVE-2026-107406 açığını yamaladı; hata RCE ve DoS riski taşıyor.
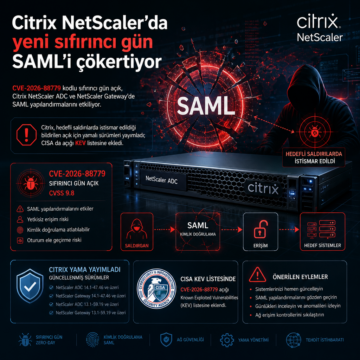
CVE-2026-88779 kodlu sıfırıncı gün açık, Citrix NetScaler ADC ve NetScaler Gateway’de SAML yapılandırmalarını etkiliyor.
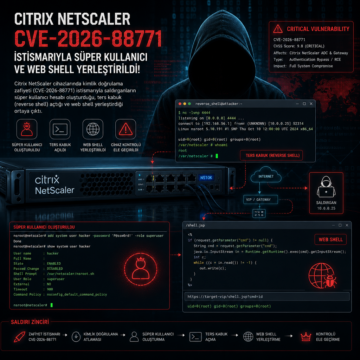
Citrix NetScaler cihazlarında CVE-2026-88771 istismarıyla süper kullanıcı açıldığı, ters kabuk ve web shell yerleştirildiği ortaya çıktı.
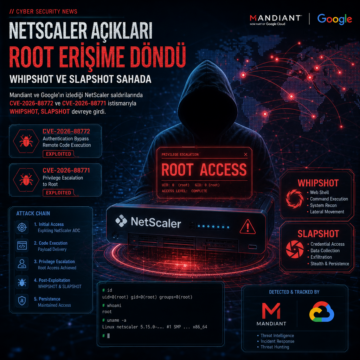
Mandiant ve Google’ın izlediği NetScaler saldırılarında CVE-2026-88772 ve CVE-2026-88771 istismarıyla WHIPSHOT, SLAPSHOT devreye girdi.
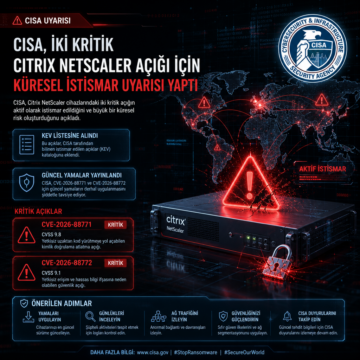
CISA, Citrix NetScaler açıklarını KEV listesine aldı ve CVE-2026-88771 ile CVE-2026-88772 için güncel yamaları duyurdu.
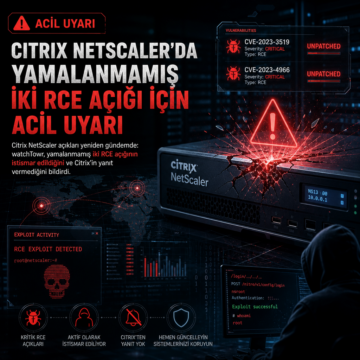
Citrix NetScaler açıkları yeniden gündemde: watchTowr, yamalanmamış iki RCE açığının istismar edildiğini ve Citrix’in yanıt vermediğini bildirdi.
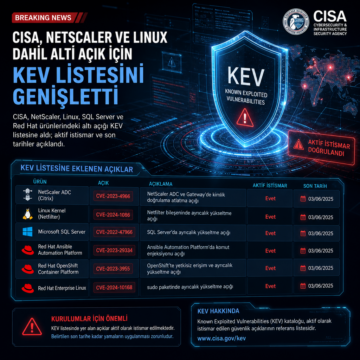
CISA, NetScaler, Linux, SQL Server ve Red Hat ürünlerindeki altı açığı KEV listesine aldı; aktif istismar ve son tarihler açıklandı.
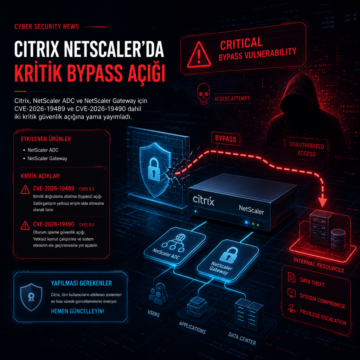
Citrix, NetScaler ADC ve NetScaler Gateway için CVE-2026-19489 ve CVE-2026-19490 dahil iki kritik güvenlik açığına yama yayımladı.
Citrix NetScaler ürünlerinde kimlik doğrulaması olmadan veri sızıntısına yol açabilen kritik güvenlik açıkları tespit edildi. CVE-2026-3055 ve CVE-2026-4368 kodlu zafiyetler, özellikle kurumsal ağ altyapılarını hedef alıyor ve acilen yamalanması gerekiyor. Bu açıklar, bellek taşması ve yarış durumu gibi teknik sorunlar içeriyor, dolayısıyla siber güvenlik ekiplerinin hızlı müdahalesi önem taşıyor.

Citrix, NetScaler ADC ve Gateway ürünlerinde üç kritik güvenlik açığını giderdi. Özellikle CVE-2025-7775 açığı, aktif olarak sömürüldüğü için yüksek risk taşıyor ve CISA tarafından KEV kataloğuna eklendi. Güncellemeler, belirli sürümler için yayımlandı ve federal kurumların hızlıca uygulaması zorunlu hale getirildi.