Çalınan GitHub hesaplarıyla yürütülen yeni kampanya, 10 Kasım’dan itibaren on binlerce depoda sahte pull request açtı ve CI iş akışlarına sır avcısı…
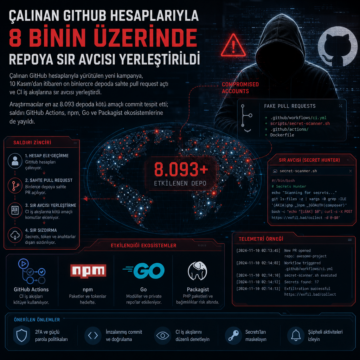


Çalınan GitHub hesaplarıyla yürütülen yeni kampanya, 10 Kasım’dan itibaren on binlerce depoda sahte pull request açtı ve CI iş akışlarına sır avcısı…
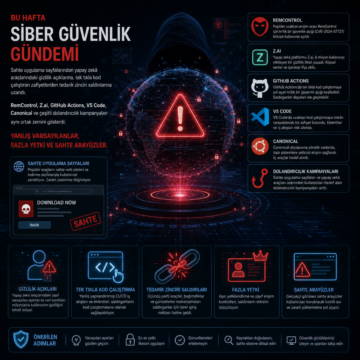
Bu hafta siber güvenlik gündemi, sahte uygulama sayfalarından yapay zekâ araçlarındaki gizlilik açıklarına, tek tıkla kod çalıştıran zafiyetlerden tedarik…
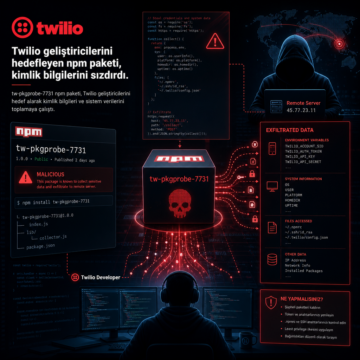
tw-pkgprobe-7731 npm paketi Twilio geliştiricilerini hedefleyip kimlik bilgisi ve sistem verisi toplamaya çalıştı.
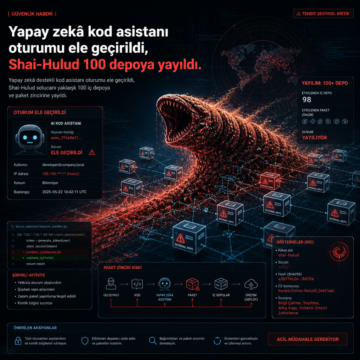
Yapay zekâ destekli kod asistanı oturumu ele geçirildi, Shai-Hulud solucanı yaklaşık 100 iç depoya ve paket zincirine yayıldı.
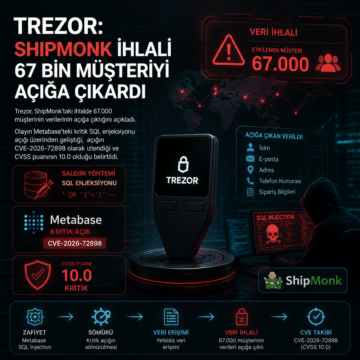
Trezor, ShipMonk’taki ihlalde 67.000 müşterinin verilerinin açığa çıktığını açıkladı.
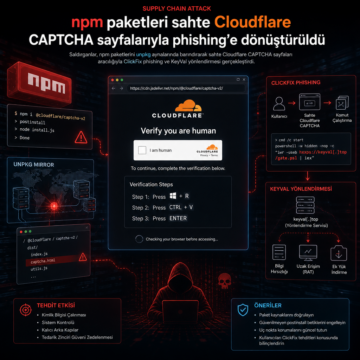
npm paketleri unpkg aynalarında sahte Cloudflare CAPTCHA sayfası için kullanıldı; saldırı ClickFix phishing ve KeyVal yönlendirmesine bağlandı.
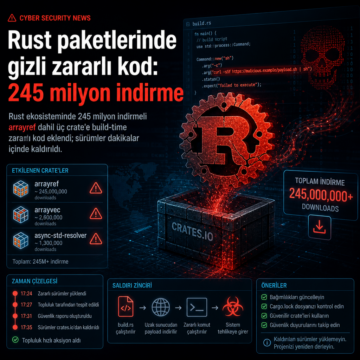
Rust ekosisteminde 245 milyon indirmeli arrayref dahil üç crate’e build-time zararlı kod eklendi; sürümler dakikalar içinde kaldırıldı.

RubyGems’teki StubMaker kampanyası 16 sahte paketle tarayıcı kimliklerini, cüzdanları ve Telegram verilerini hedef aldı.

Açık kaynak ekosisteminin, tedarik zinciri saldırıları ve bakımcı tükenmişliği nedeniyle kurumsal kullanım için yeni bir eşik aşamasına geldiği aktarılıyor. Yapılan son değerlendirmeler, lisansların değil projenin canlılığı, sürdürülebilir desteği ve hesap verebilirliği üzerinden ayrışan yeni bir kategoriye işaret ediyor.

Open VSX deposunda yayımlanan 77 kötü amaçlı eklenti kaldırıldı; paketlerin 26 Temmuz ile 1 Ağustos 2026 arasında yüklendiği, 3 Ağustos’ta temizlendiği bildirildi. Araştırma, eklentilerin gerçek uzantı adlarını taklit ettiğini, veri sızdırdığını, bazı örneklerin kapsamlı keşif verileri topladığını ve aynı dönemde npm tarafında ChainDrop adlı ayrı bir tedarik zinciri saldırısı yürütüldüğünü ortaya koydu.