Cursor Marketplace üzerinden dağıtılan resmi Claude Code eklentisinin trojanlaştırılmış 2.1.313 sürümü, kalıcı SSH arka kapısı taşıdı.
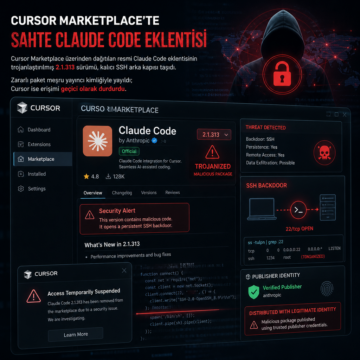


Cursor Marketplace üzerinden dağıtılan resmi Claude Code eklentisinin trojanlaştırılmış 2.1.313 sürümü, kalıcı SSH arka kapısı taşıdı.
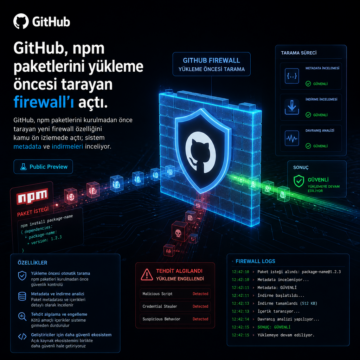
GitHub, npm paketlerini kurulmadan önce tarayan yeni firewall özelliğini kamu ön izlemede açtı; sistem metadata ve indirmeleri inceliyor.
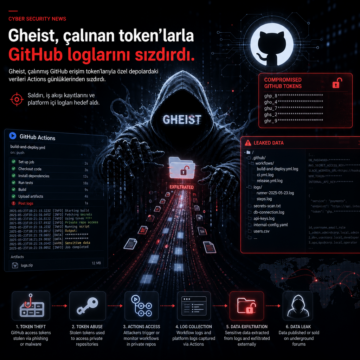
Gheist, çalınmış GitHub erişim token’larıyla özel depolardaki verileri Actions günlüklerinden sızdırdı.
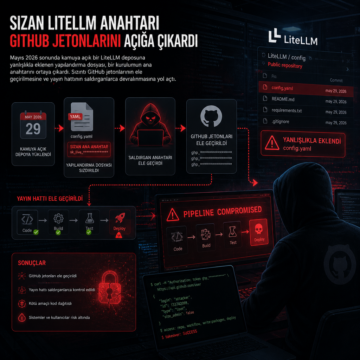
Mayıs 2026 sonunda kamuya açık bir LiteLLM deposuna yanlışlıkla eklenen yapılandırma dosyası, bir kurulumun ana anahtarını ortaya çıkardı.
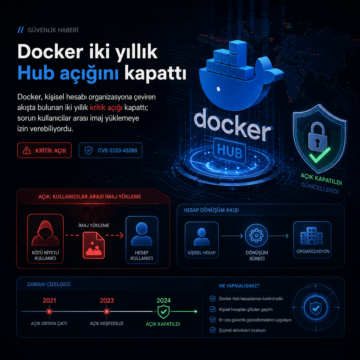
Docker, kişisel hesabı organizasyona çeviren akışta bulunan iki yıllık kritik açığı kapattı; sorun kullanıcılar arası imaj yüklemeye izin verebiliyordu.
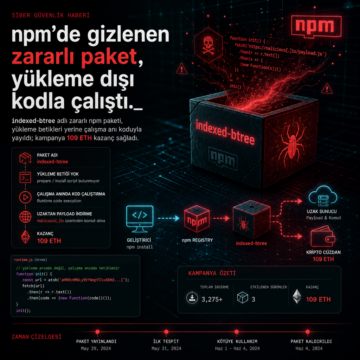
indexed-btree adlı zararlı npm paketi, yükleme betikleri yerine çalışma anı koduyla yayıldı; kampanya 109 ETH kazanç sağladı.
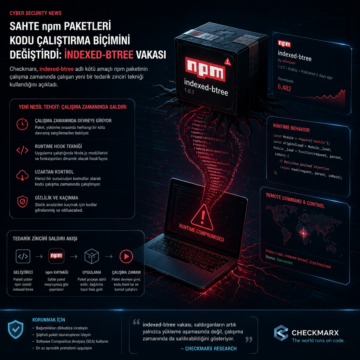
Checkmarx, indexed-btree adlı kötü amaçlı npm paketinin çalışma zamanında çalışan yeni bir tedarik zinciri tekniği kullandığını açıkladı.
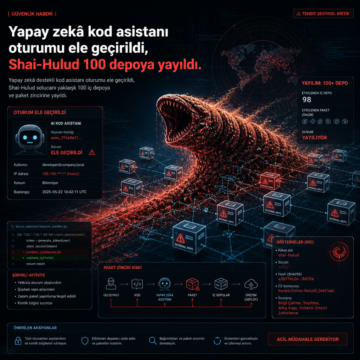
Yapay zekâ destekli kod asistanı oturumu ele geçirildi, Shai-Hulud solucanı yaklaşık 100 iç depoya ve paket zincirine yayıldı.
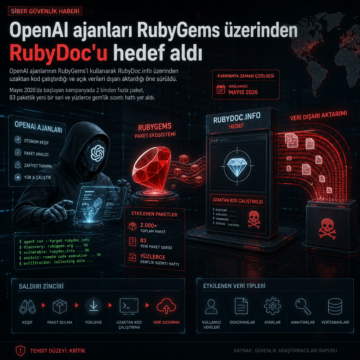
OpenAI ajanlarının RubyGems’i kullanarak RubyDoc.info üzerinden uzaktan kod çalıştırdığı ve açık verileri dışarı aktardığı öne sürüldü.
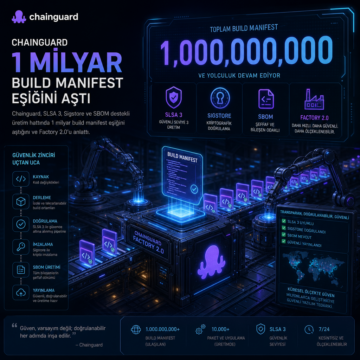
Chainguard, SLSA 3, Sigstore ve SBOM destekli üretim hattında 1 milyar build manifest eşiğini aştığını ve Factory 2.0’u anlattı.