Blind Eagle, Latin Amerika kurumlarını hedefleyen yeni kampanyada sahte mahkeme e-postalarıyla AsyncRAT türevi RAT dağıttı.
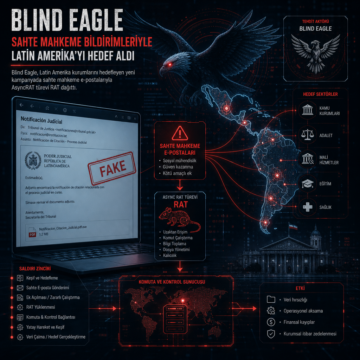


Blind Eagle, Latin Amerika kurumlarını hedefleyen yeni kampanyada sahte mahkeme e-postalarıyla AsyncRAT türevi RAT dağıttı.
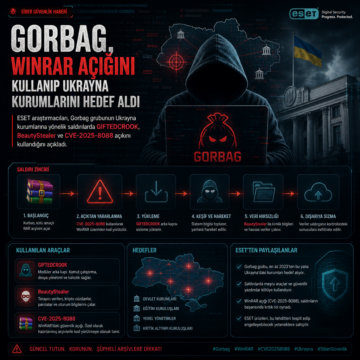
Gorbag, Ukrayna kurumlarına yönelik saldırılarda GIFTEDCROOK, BeautyStealer ve CVE-2025-8088 kullandı; ESET ayrıntıları paylaştı.
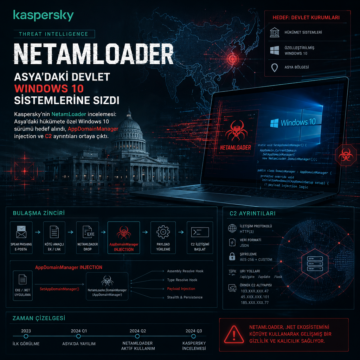
Kaspersky’nin NetamLoader incelemesi: Asya’daki hükümete özel Windows 10 sürümü hedef alındı, AppDomainManager injection ve C2 ayrıntıları ortaya çıktı.
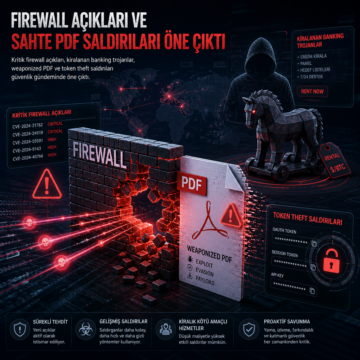
Kritik firewall açıkları, kiralanan banking trojanlar, weaponized PDF ve token theft saldırıları güvenlik gündeminde öne çıktı.
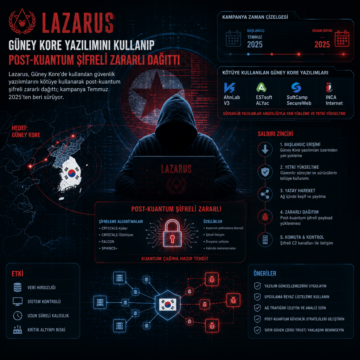
Lazarus, Güney Kore’de kullanılan güvenlik yazılımlarını kötüye kullanarak post-kuantum şifreli zararlı dağıttı; kampanya Temmuz 2025’ten beri sürüyor.
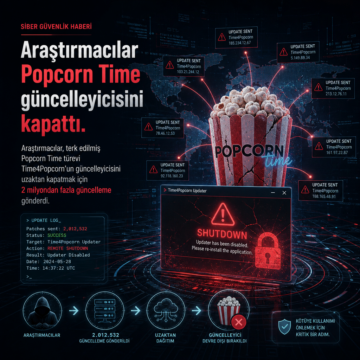
Araştırmacılar, terk edilmiş Popcorn Time türevi Time4Popcorn’un güncelleyicisini uzaktan kapatmak için 2 milyondan fazla güncelleme gönderdi.
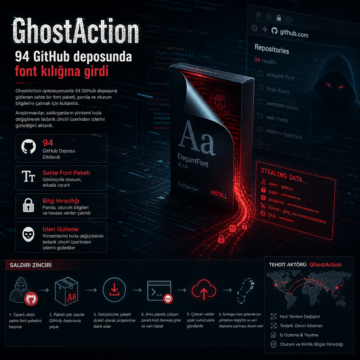
GhostAction operasyonunda 94 GitHub deposuna gizlenen sahte bir font paketi, parola ve oturum bilgilerini çalmak için kullanıldı.
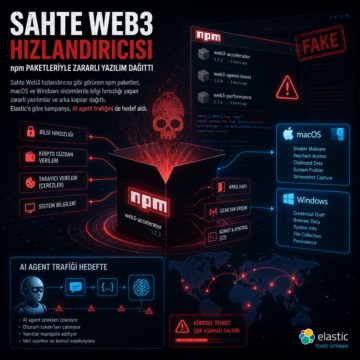
Sahte Web3 hızlandırıcısı gibi görünen npm paketleri, macOS ve Windows sistemlerde bilgi hırsızlığı yapan zararlı yazılımlar ve arka kapılar dağıttı.
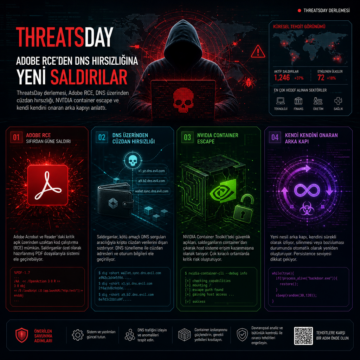
ThreatsDay derlemesi, Adobe RCE, DNS üzerinden cüzdan hırsızlığı, NVIDIA container escape ve kendi kendini onaran arka kapıyı anlattı.
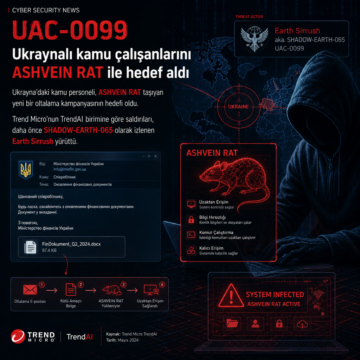
Ukrayna’daki kamu personeli, ASHVEIN RAT taşıyan yeni bir oltalama kampanyasının hedefi oldu.