

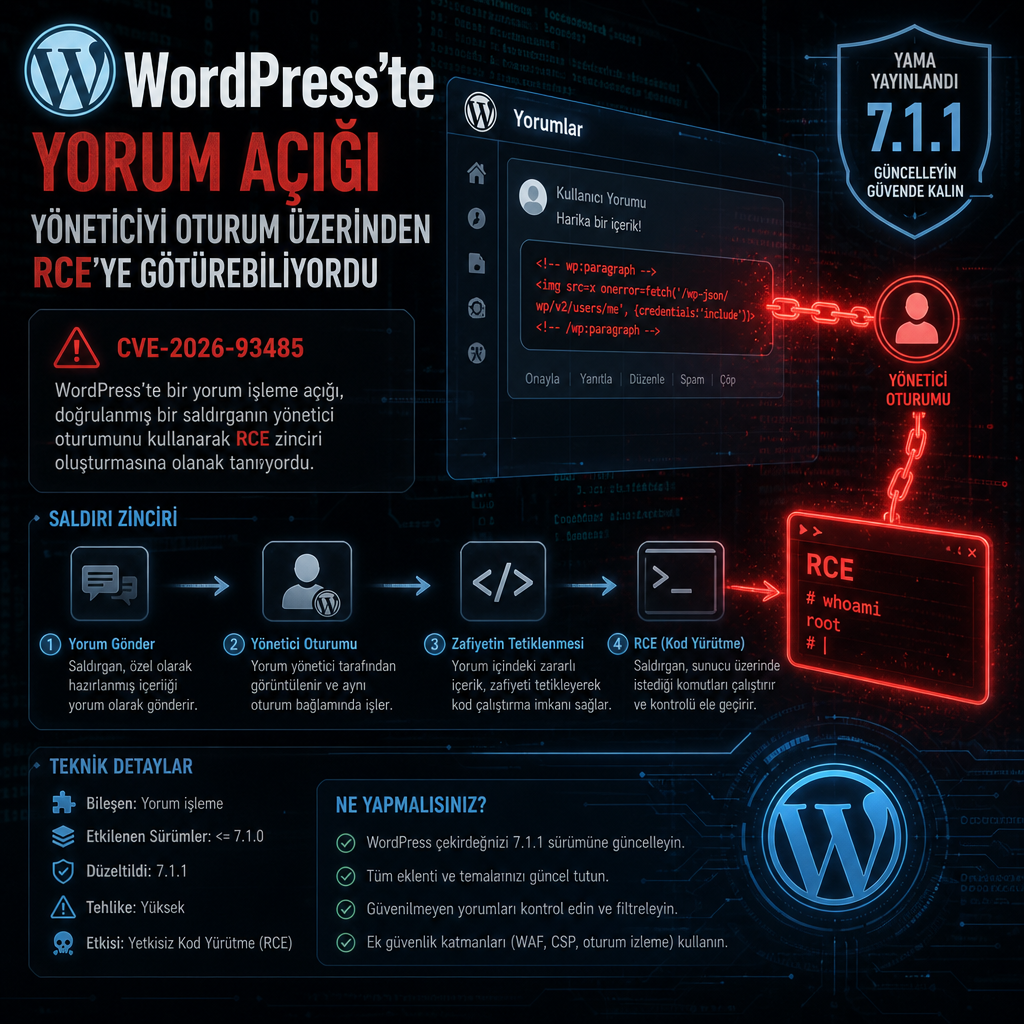
WordPress, 17 Eylül’de yayımladığı 7.1.1 sürümüyle CVE-2026-93485 kodlu ve “Comment2Shell” adı verilen açığı kapattı. Şirket, site yöneticilerinden güncellemeyi geciktirmemelerini isterken, güvenlik firmasının puanladığı bu hata 4.7 ile 7.1 arasındaki sürümleri etkiliyor.
Şu ana kadar açığın gerçek saldırılarda kullanıldığına dair bir işaret yok. Yine de sorun, bir yorumun sayfada nasıl işlendiğine bağlı olduğu için, saldırganın eline yeterli koşullar geçtiğinde tarayıcı tarafında çalışan zararsız görünen bir HTML parçasını sunucu tarafına uzanan bir zincire çevirebiliyor.
Yorum içinden yöneticinin oturumuna uzanan zincir
Açığın ayrıntılarını 21 Eylül’de yayımladığı teknik yazıda güvenlik araştırmacısı Rafie Muhammad anlattı. WordPress, yorum kaydedilirken tehlikeli HTML’yi süzüyor, ancak yorum sayfada gösterilirken onu yeniden biçimlendiriyor. Comment2Shell tam olarak bu iki adım arasındaki boşluktan yararlanıyordu.
Saldırı, yorum içinde izin verilen bir HTML etiketinin özniteliğine yerleştirilen satır sonuyla başlıyordu. WordPress, yorumu ekrana hazırlarken yaptığı yeniden biçimlendirme sırasında etiketi parçalıyor ve saldırganın metnini tarayıcının etkin bir olay işleyicisi olarak yorumlayacağı bir yere taşıyordu. Böylece kod, sayfa açılır açılmaz çalışıyor, kullanıcıdan tıklama beklemiyordu.
Bu aşamada çalışan betik, sayfayı kimin açtığına bakmaksızın o kişinin site üzerindeki erişim düzeyinde çalışıyordu. Yorumu gören kişi giriş yapmamış olsa bile tarayıcı içinde kod tetikleniyordu. Sunucu tarafında kod çalıştırmak içinse bir adım daha gerekiyordu: yorumun bulunduğu sayfayı oturum açmış bir yönetici açmalıydı.
Ardından betik, yönetici oturumunu kullanarak eklenti yükleme yoluna gidebiliyordu. Saldırganın gönderdiği web shell’i içeren küçük bir eklenti bu yolla sisteme taşınabiliyordu. Web shell, uzaktaki saldırganın komut göndermesiyle çalışacak şekilde tasarlanan dosya anlamına geliyor ve WordPress kurulumunda sunucu denetimine giden bilinen yollardan biri olarak görülüyor.
Açık, sitenin yorumları nasıl sunduğuna da bağlıydı. Blok teması kullanan sitelerde çalışıyordu; bu yapı WordPress’te Twenty Twenty-Two’dan bu yana varsayılan hale gelmiş durumda. Klasik temaların bir kısmı da aynı biçimlendirme adımını kullandığı için etkileniyordu; araştırmacının yazısında Twenty Twenty-One buna örnek verildi.
Yorumun önce sayfaya ulaşması da şarttı. WordPress, açığı yalnızca “yorum onayına bağlı” durumlarda istismar edilebilir olarak tanımladı. Yeni bir yazardan gelen yorum, varsayılan olarak biri onaylayana kadar bekletiliyor ve kendi kendine yayınlanmıyor.
Ancak Muhammad, bu kontrolü aşmanın yollarını da anlattı. Patchstack’in ifadesiyle moderasyon bir güvenlik kontrolü değil. Yani yorumun görünür hale gelmesi için kullanılan onay süreci, tek başına saldırıyı engelleyen bir savunma katmanı sayılmıyor.
Patchstack, açığı bulup kendisine bu kimliği verdi ve CVSS tablosunda 10 üzerinden 7.1 puanla değerlendirdi. WordPress 7.1.1 sürümünde düzeltme yapıldığını duyurdu ve site sahiplerine gecikmeden yükseltme çağrısı yaptı.
Etkilenen sürümler 4.7 ile 7.1 aralığında yer alıyor. Yama alan sürümler arasında WordPress 7.1 için 7.1.1, 7.0 için 7.0.5 ve 6.9 için 6.9.8 bulunuyor. Eski dallar için de kendi serilerine uygun düzeltmeler yayımlandı; 4.7.36’ya kadar geriye gidiyor. İlgili sürümlerin listesi WordPress’in sürüm notlarında yer alıyor.
Yükseltmeyi hemen yapamayan siteler için yorumları kapatmak ya da site genelinde yorumu devre dışı bırakmak geçici bir yol olarak gösterildi. Bir web uygulama güvenlik duvarı ya da güvenlik eklentisi de hazırlanmış yorumu engelleyebiliyor. Buna karşın ne WordPress ne de araştırmacı ayrı bir geçici çözüm yayımladı.
Muhammad, çekirdek yazılımın güncellenmesini önerdi ve 7.1.1’in bir güvenlik sürümü olduğunu vurguladı. Ancak güncelleme yalnızca açığı kapatıyor, saldırgan daha önce bir değişiklik yaptıysa onu geri almıyor. Bu yüzden hedef alındığını düşünen bir sitenin, tanımadığı eklenti ya da dosya izine de bakması gerekiyor.
7.1.1 sürümü toplam 11 güvenlik sorununu düzeltti. Comment2Shell, kimliği olmayan bir saldırganın ulaşabildiği tek hata olarak öne çıktı. Diğer açıkların çoğu, giriş yapmış ve belirli bir yetki düzeyine sahip kullanıcı gerektiriyordu.
Aynı sürümde ikinci bir açık da kapatıldı. Click2Shell adı verilen bu hata, özel hazırlanmış bir bağlantının WordPress’e tema yükletmesine yol açabiliyordu. Ardından o temadaki ikinci bir zafiyetle birlikte sunucuda kod çalıştırma zinciri oluşabiliyordu. Bu saldırı da bir yöneticinin bağlantıyı açmasını gerektiriyordu.
WordPress çekirdeği bu yıl başka ciddi açıklarla da gündeme geldi. Temmuz ayında wp2shell adı verilen hata, herhangi bir giriş olmadan kod çalıştırmaya izin vermişti ve ABD makamları daha sonra bunu gerçek saldırılarda kullanılan açıklar listesine eklemişti. Ağustos ayında ise araştırmacılar giriş sayfasındaki bir betik açığını, yönetici üzerinden kod çalıştırmaya dönüştürmüştü. Bunlar yorum açığından ayrı zafiyetler olarak kayda geçti.
CVE-2026-93485 için NVD kaydı: https://nvd.nist.gov/vuln/detail/CVE-2026-93485