Elementor CSRF açığı WordPress sitelerini tehdit ediyor; 4.3.0 ve 4.3.1 sürümleri etkileniyor, yama 4.3.2 ile yayımlandı.
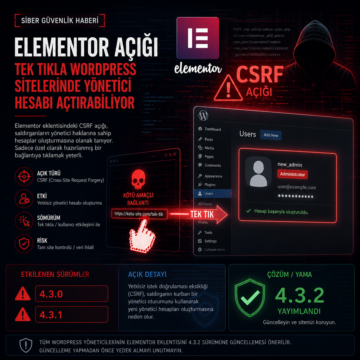


Elementor CSRF açığı WordPress sitelerini tehdit ediyor; 4.3.0 ve 4.3.1 sürümleri etkileniyor, yama 4.3.2 ile yayımlandı.
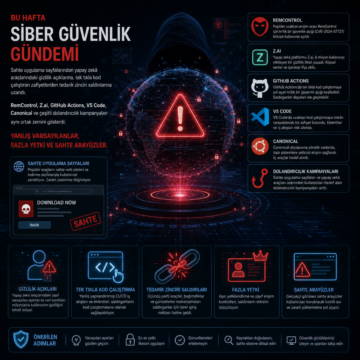
Bu hafta siber güvenlik gündemi, sahte uygulama sayfalarından yapay zekâ araçlarındaki gizlilik açıklarına, tek tıkla kod çalıştıran zafiyetlerden tedarik…
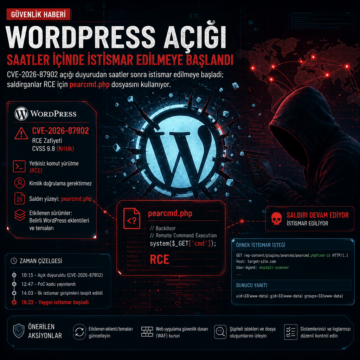
WordPress CVE-2026-87902 açığı duyurudan saatler sonra istismar edilmeye başlandı; saldırganlar RCE için pearcmd.php dosyasını kullanıyor.
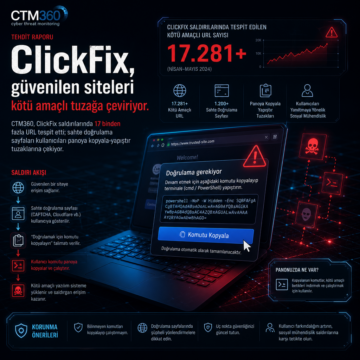
CTM360, ClickFix saldırılarında 17 binden fazla URL tespit etti; sahte doğrulama sayfaları kullanıcıları panoya kopyala-yapıştır tuzaklarına çekiyor.
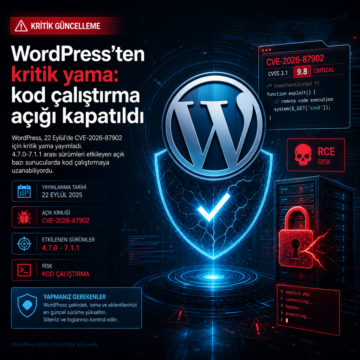
WordPress, 22 Eylül’de CVE-2026-87902 için kritik yama yayımladı.
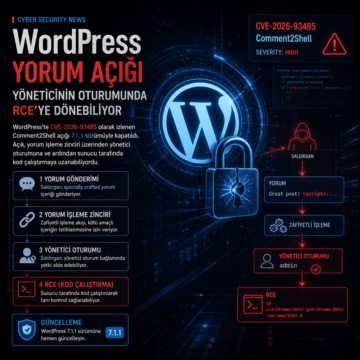
WordPress’te CVE-2026-93485 olarak izlenen Comment2Shell açığı 7.1.1 sürümüyle kapatıldı.
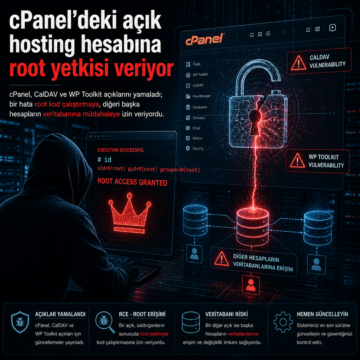
cPanel, CalDAV ve WP Toolkit açıklarını yamaladı; bir hata root kod çalıştırmaya, diğeri başka hesapların veritabanına müdahaleye izin veriyordu.
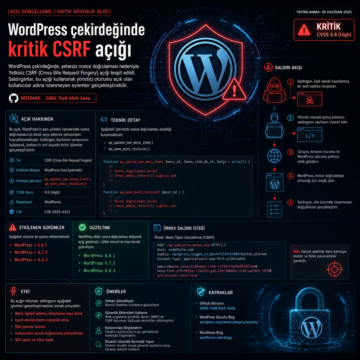
WordPress çekirdeğinde oturum açmış yöneticileri hedef alan bir CSRF açığı GHSA-7hp8-65ch-5whp koduyla duyuruldu.
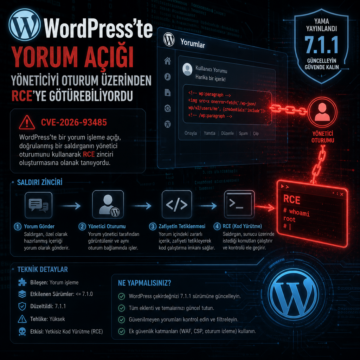
WordPress’te CVE-2026-93485, yorum içinden yönetici oturumunu kullanarak RCE zinciri kurabiliyordu; 7.1.1 ile yama geldi.
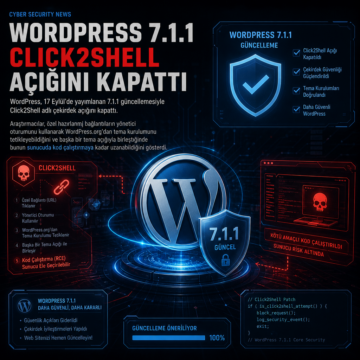
WordPress, 17 Eylül’de yayımlanan 7.1.1 güncellemesiyle Click2Shell adlı çekirdek açığını kapattı.