

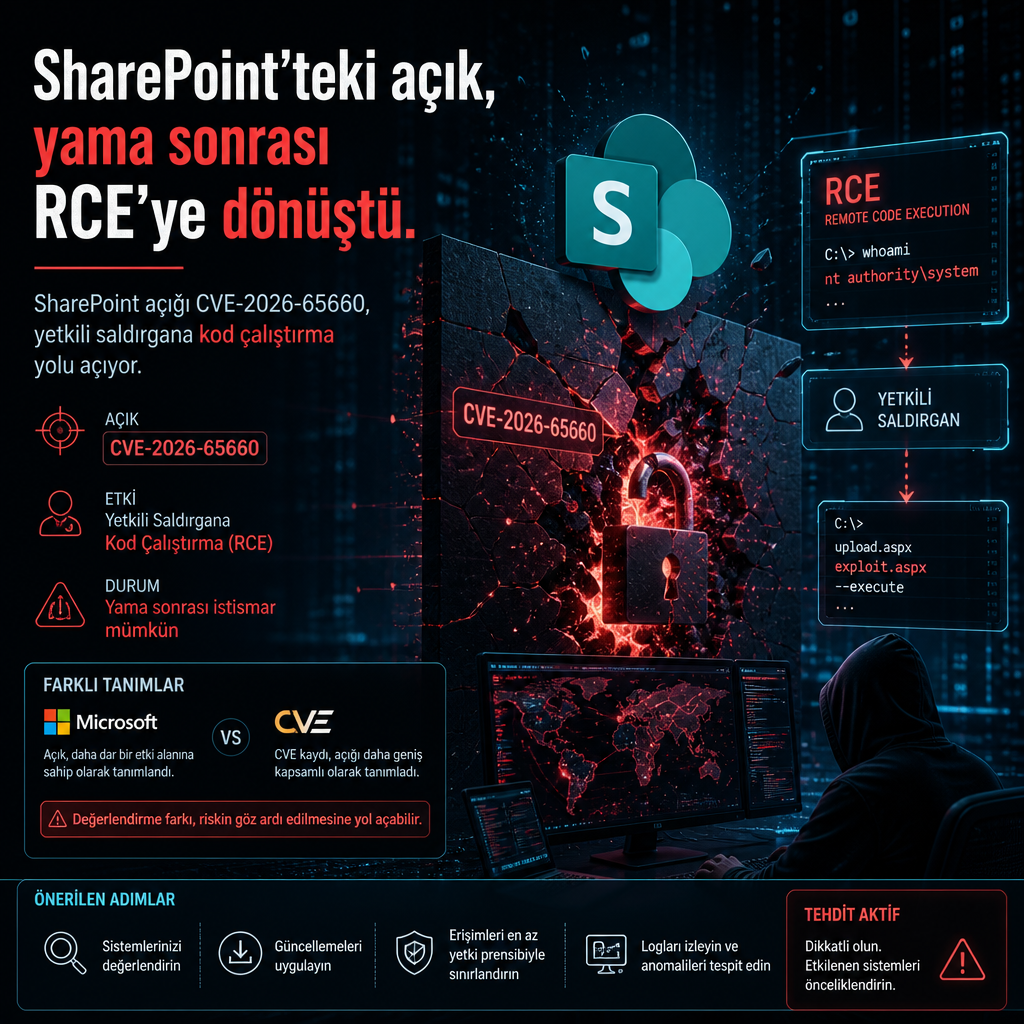
Microsoft’un ilk etapta “spoofing” olarak sınıflandırdığı SharePoint açığı, yetkili bir saldırganın uzaktan kod çalıştırmasına izin veren bir zafiyet olarak yeniden gündeme geldi. CVE-2026-65660 kodlu açık, SharePoint Server 2016, 2019 ve Subscription Edition sürümlerini etkiliyor. Yama 11 Ağustos güvenlik güncellemeleriyle yayımlandı; Ulusal Zafiyet Veritabanı açığa 8,8 puan verdi.
Güvenlik kaydı ile Microsoft’un ayrı yayımladığı CVE girdisi aynı zafiyeti farklı dille anlatıyor. Microsoft’un duyurusunda açık, “yetkili bir saldırganın spoofing yapmasına” izin veren bir sorun olarak yer alırken bütünlük ve erişilebilirlik etkisi için herhangi bir sonuç belirtilmiyor. 11 Eylül’de güncellenen CVE kaydı ise aynı açığı uzaktan kod çalıştırma zafiyeti diye tanımlıyor ve yetkili bir saldırganın kod çalıştırabileceğini söylüyor. İki kayıtta da CWE-94, yani kod enjeksiyonu zayıflığı işaretlenmiş durumda. Açığı yalnızca duyuru metnine bakarak değerlendiren savunma ekipleri, 8,8 puanlık bir kod çalıştırma açığı değil, orta seviyede bir spoofing problemi gördü. Bu fark, Khoa’nın açıkladığı teknik ayrıntılarla daha belirgin hale geldi.
SafeControls denetimi nasıl aşılıyor
Açığı ortaya çıkaran Viettel Cyber Security araştırmacısı Dinh Ho Anh Khoa oldu. Khoa, Mayıs 2025’te Pwn2Own Berlin’de SharePoint’e karşı gösterdiği ilk ToolShell exploit zinciriyle de tanınıyor. O zincir daha sonra Çin devlet destekli gruplar tarafından da kullanılmış, Microsoft’u acil yama yayımlamaya zorlamıştı. Khoa o tarihten sonra SharePoint’te başka açıklar da paylaştı; bunlardan biri olan CVE-2026-55040, Ağustos ayında ayrıntıları yayımlandıktan kısa süre sonra saldırganların hedefi oldu. Araştırmacının son çalışması da SharePoint güvenliğinde aynı ürün ailesine uzanan bir zincirin parçası olarak kayda geçti.
Khoa’nın son açıkladığı CVE-2026-65660, SharePoint’in sunucu tarafı denetimleri SafeControls listesinde mi diye kontrol ettiği noktada ortaya çıkıyor. SafeControls filtresi, tehlikeli sınıfların yüklenmesini engellemek için kullanılıyor. ToolPane bileşeni web-part işaretlemesini işlerken Register yönergelerini yeniden oluşturuyor ve öznitelik değerlerini çift tırnak arasına yazıyor. Sorun, bu tırnakların kaçışlanmaması. Saldırgan, kaçışlanmamış tırnaklar üzerinden fazladan yönergeler enjekte edebiliyor; böylece tür kontrolü tamamlandıktan sonra ama kontrol yüklenmeden önce keyfi .NET sınıflarını kaydettirebiliyor.
Bu aşamadan sonra saldırgan keyfi sınıf yükleme elde ediyor. Khoa’nın açıklamasına göre saldırı, XamlServices.Parse() çağrısıyla serileştirme üzerinden kod çalıştırmaya ilerliyor. Paylaşılan teknik dökümde, kayıt defteri izin hatalarına takılmayan çalışır durumdaki bir bellek içi webshell yükü de yer alıyor. Araştırmacı, açığın ayrı ve önceden yamalanmış bir kimlik doğrulama atlatmasıyla zincirlenebildiğini, böylece anonim sayfa erişimine izin veren sunucularda kimlik doğrulama öncesi uzaktan kod çalıştırmaya gidilebildiğini de gösterdi. Khoa, bu atlatmanın 9 Haziran yamasıyla kapatıldığını, bu düzeltmeyi uygulayan sunucuların pre-auth yolundan etkilenmediğini söyledi.
Şimdiye kadar CVE-2026-65660 için gerçek ortamda bir istismar bildirimi yapılmadı. Açık, CISA’nın Known Exploited Vulnerabilities kataloğunda da yer almıyor. Microsoft’un duyurusu istismarı olası görmüyor, ancak tam exploit işaretlemesi artık kamuya açık. Khoa, bu açığı sızma testi çalışmalarında kullandığını belirtti. Araştırmacıya göre 11 Ağustos yaması kusuru gideriyor ve savunmasız işlevi varsayılan olarak kapatıyor.
Khoa, açığın SharePoint 2013’ü de etkilediğini söylüyor. Microsoft’un duyurusu ise yalnızca 2016, 2019 ve Subscription Edition sürümlerini listeliyor. SharePoint 2013’ün desteği Nisan 2023’te sona erdiği için bu sürüm artık güvenlik güncellemesi almıyor. CVE kaydına buradan ulaşılabiliyor: https://nvd.nist.gov/vuln/detail/CVE-2026-65660