

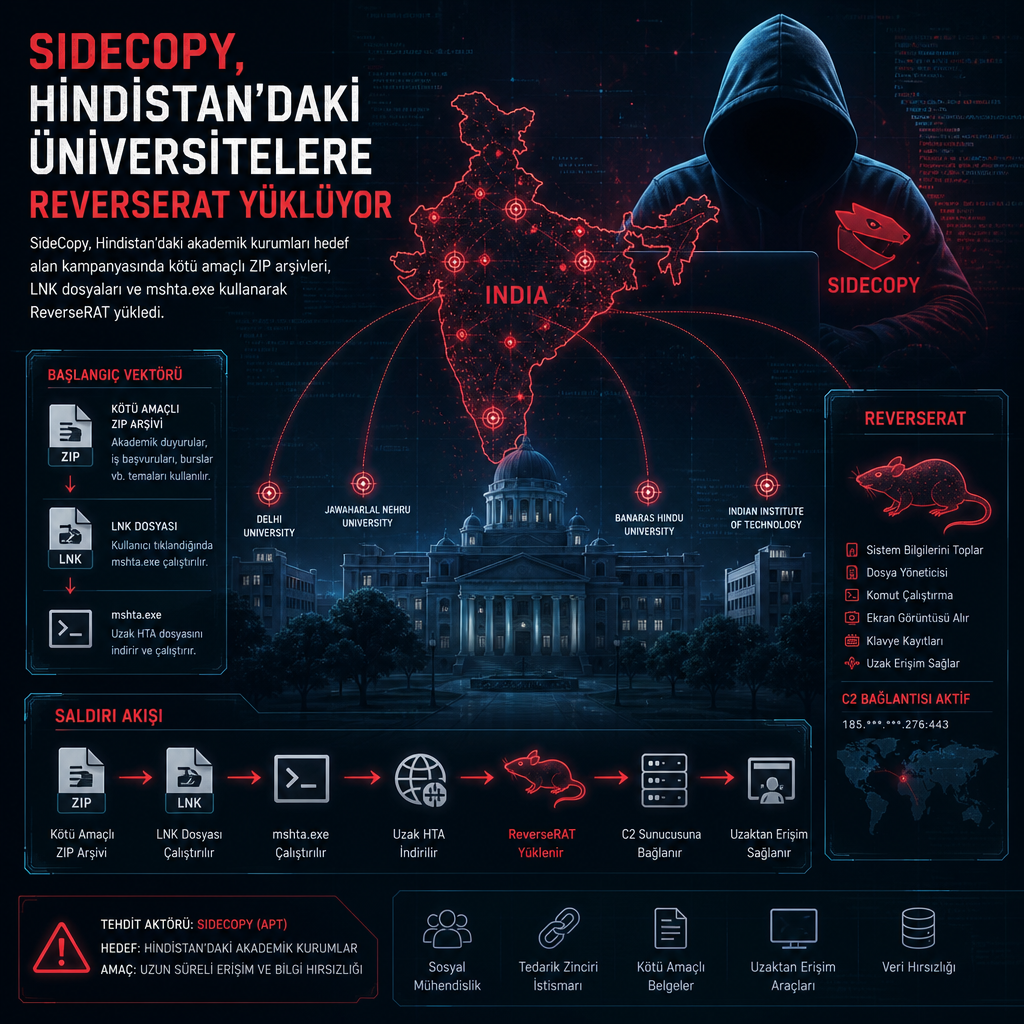
Pakistan bağlantılı SideCopy grubu, Hindistan’daki akademik kurumları hedef alan yeni oltalama kampanyasıyla faaliyet alanını devlet kurumlarının dışına taşıdı. Trellix araştırmacıları, saldırının kötü amaçlı ZIP arşivleri, sahte PDF görünümlü LNK dosyaları ve mshta.exe istismarı üzerinden ilerlediğini belirtiyor.
ZIP arşiviyle başlayan zincir
SideCopy’nin en az 2019’dan beri aktif olduğu, TAG-140 adıyla da izlendiği ve Transparent Tribe kümesiyle örtüşen yönleri bulunduğu biliniyor. Grup geçmişte ağırlıklı olarak Hindistan savunma unsurlarını ve kamu görevlilerini hedef aldı. Yayımlanan son teknik incelemeye göre yeni kampanya bu kez üniversiteleri ve akademik çevreleri odağa aldı.
Trellix araştırmacıları Boggavarapu R S S Srinivas Gupta ve Ravishankar N C, kampanyanın oltalama e-postalarıyla başladığını ve kötü amaçlı bir ZIP dosyasının kurbana ulaştırıldığını aktardı. Arşivin içinde, PDF simgesi taklit edilen ve .DOCX uzantısı eklenmiş bir Windows kısayolu yer alıyor: commskll.docx.lnk. Dosya adı ve ikon, içeriğin güvenilir bir belge olduğu izlenimi yaratacak şekilde düzenlenmiş.
Kısayol dosyası, uzaktaki docsportal[.]in alan adından gizlenmiş bir HTML Application dosyası olan HTA’yı çekiyor. Bu dosya mshta.exe ile çalıştırılıyor; saldırganlar bu yöntemi standart güvenlik kontrollerini aşmak ve komut çalıştırma zincirini gizlemek için kullanıyor. HTA aşaması açıldıktan sonra kötü amaçlı kod bir DLL yükleyicisine geçiyor ve iz bırakmamak için HTA dosyasını kendini silen bir rutinle ortadan kaldırıyor.
DLL dosyası tek başına nihai yükü taşımıyor. Araştırmaya göre yanında üç bileşen daha geliyor: Windows Registry Run Key üzerinden tetiklenen appT.bat, mshta.exe ile kullanıcı etkileşimi olmadan startT.hta dosyasını başlatıyor; startT.hta ise son aşamadaki gizlenmiş zararlı kodu içeriyor; commskl.docx adlı dosya da aldatmaca belge görevi görüyor.
Rapora göre appT.bat, startT.hta ve aldatmaca belge aynı DLL tarafından dağıtılıyor. Bu yapı, saldırının tek bir yük yerine birbirini açan katmanlarla ilerlediğini gösteriyor. Trellix, bu düzenin kullanıcı etkileşimi gerektirmeden çalıştırılan HTA aşamasını saldırı zincirinin merkezine yerleştirdiğini yazdı.
ReverseRAT, bellekte açılıyor
Trellix’in açıklamasına göre startT.hta içindeki kod, çok aşamalı bir gizleme çözme süreciyle iki parçalı bir XAML yükünü doğrudan bellekte yeniden oluşturuyor. Ardından gömülü ioluegnt.dll dosyasını yansımalı yükleme tekniğiyle çalıştırıyor. Zararlı yazılım, Base64 ile kodlanmış veriyi etkin bir bellek içi sürece dönüştürürken .NET deserialization yöntemini de kullanıyor. Amaç, dosya tabanlı tespitten kaçınmak.
Yüklenen DLL’in bir uzaktan erişim truva atı olan ReverseRAT olduğu bildirildi. SideCopy’nin bu aracı 2021’in başından bu yana veri sızdırma, uzaktan komut çalıştırma ve kalıcılık sağlama amacıyla kullandığı kaydedildi. ReverseRAT; sistem meta verilerini, yüklü yazılımların listesini, ekran görüntülerini, parolaları ve pano içeriğini toplayabiliyor. Dosya işlemleri yapabiliyor, komut çalıştırabiliyor, Registry üzerinden kalıcılık kurabiliyor, dosya yükleyebiliyor ve bir shell oturumu açabiliyor.
Komuta-kontrol trafiğinin sabit kodlanmış NMXIKS09?:709,!~lnsYUS anahtarıyla şifrelendiği belirtildi. Toplanan veriler 5863 numaralı port üzerinden dns.educationportals[.]biz alan adına aktarılıyor; bu alan adının 45.61.157[.]22 IP adresine çözümlendiği ifade edildi. Trellix, son aşamada bellek içi çalıştırma ve yansımalı yükleme tekniklerinin bir arada kullanıldığını vurguladı.
İncelemeyi yapan araştırmacılar, SideCopy’nin faaliyetlerinin disiplinli ve hedefli bir istihbarat toplama yaklaşımını yansıttığını yazdı. Grup geçmişte Hindistan hükümet kurumlarını daha yoğun biçimde hedeflerken, son operasyonun akademik kurumlara kayması hedef yelpazesinin genişlediğini gösteriyor. Araştırmacılar ayrıca kampanyanın mshta.exe’nin yoğun biçimde kötüye kullanılması ve çok katmanlı gizleme yöntemleriyle sürekli evrildiğini, bu nedenle bölgesel güvenlik açısından esnek ve zorlayıcı bir aktör olmaya devam ettiğini belirtti.