

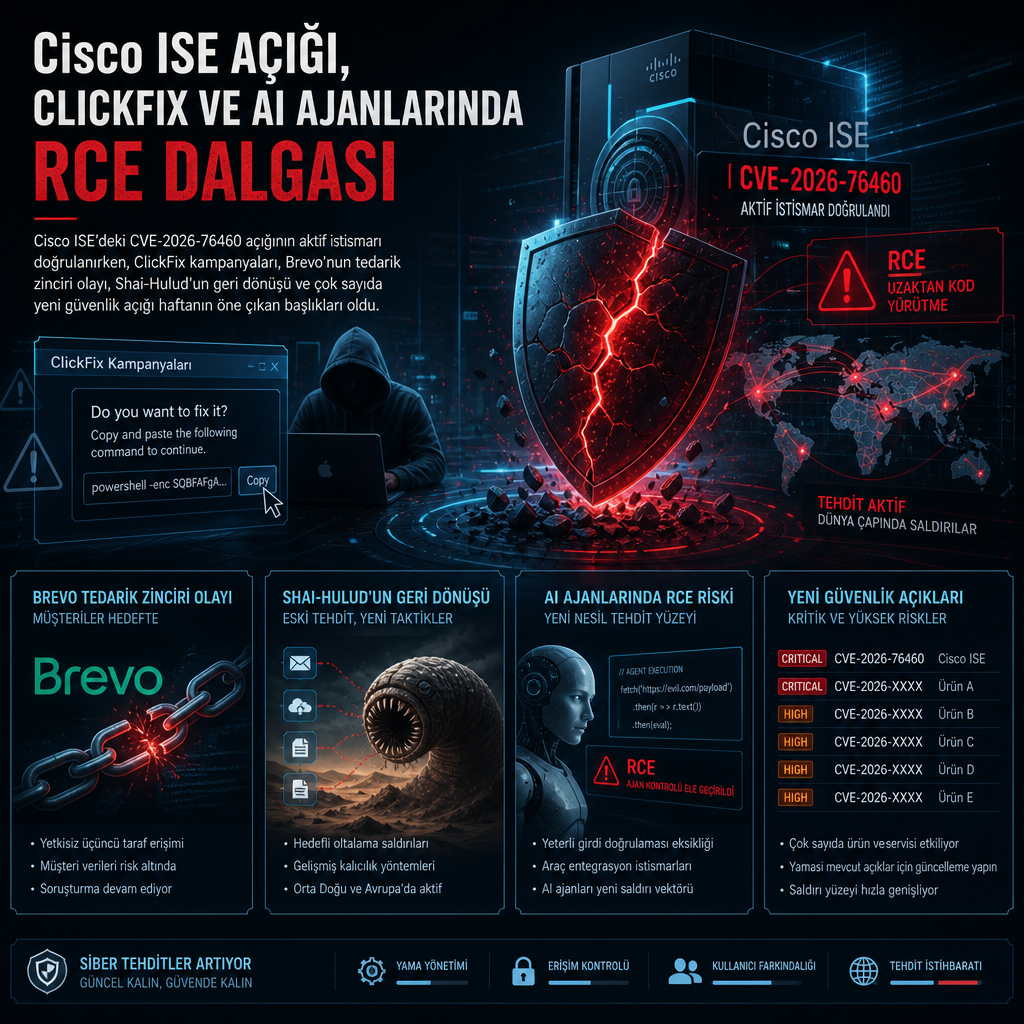
Geçen hafta siber güvenlik gündemini kimlik doğrulama açığı, yapay zekâ ajanlarını hedef alan yeni bir tedarik zinciri tekniği, ClickFix tabanlı oltalama ve tarayıcı hijack kampanyaları belirledi. Cisco, Identity Services Engine (ISE) ürünündeki CVE-2026-76460 kodlu 10.0 CVSS puanlı açığın aktif biçimde istismar edildiğini açıkladı; araştırmacılar da AI kodlama ajanları, tarayıcı eklentileri ve istemci tarafı komut enjeksiyonları üzerinden yayılan farklı saldırı zincirlerini ortaya koydu.
Aynı dönemde ABD makamları DDoS-for-hire altyapısına ait iki alan adını ele geçirdi, Brevo’nun yaşadığı tedarik zinciri olayı ise 100 binden fazla siteye uzanan bir etki yarattı. Paket ekosisteminde de Shai-Hulud solucanının aylar sonra yeniden dolaşıma sokulduğu görüldü.
Cisco, ISE’deki sıfır günün istismar edildiğini açıkladı
Cisco, Identity Services Engine’deki yeni bir kritik açığın saldırganlar tarafından aktif şekilde kullanıldığını duyurdu. CVE-2026-76460 olarak izlenen açık 10.0 CVSS puanına sahip ve kimlik doğrulaması yapılmadan uzaktan suistimal edilebiliyor. Şirkete göre sorun, bir API uç noktasındaki yetersiz kimlik doğrulama kontrolünden kaynaklanıyor. Saldırganın hedeflenen API’ye özel hazırlanmış bir istek göndermesi yeterli olabiliyor; başarılı sömürü durumunda web tabanlı yönetim arayüzü atlatılarak yetkisiz erişim sağlanabiliyor. Açığın NVD kaydı: https://nvd.nist.gov/vuln/detail/CVE-2026-76460
Haftanın öne çıkan olayları arasında ABD Adalet Bakanlığı’nın duyurduğu NightmareStresser operasyonu da vardı. Mahkeme kararıyla iki alan adına el konuldu; bu alan adları DDoS-for-hire hizmeti sunan NightmareStresser ile bağlantılıydı. Bakanlığın değerlendirmesine göre platform, 2022’den bu yana dünya genelinde yüz binlerce gerçek veya girişim aşamasındaki saldırıda kullanıldı. Hedefler arasında eğitim kurumları, kamu kurumları, oyun platformları ve milyonlarca kullanıcı bulunuyor.
Bir başka başlıkta, Hacktron adlı ekip OpenAI çalışanlarının ChatGPT hesaplarına eriştiğini ve oradan şirket içi depolara ulaştığını öne sürdü. Ekip, bu süreçte Anthropic’in Claude Opus 5 modelini kullanarak iki kritik açığı zincirledi: OpenAI’nin kimlik altyapısındaki bir SSO yanlış yapılandırması ve Discourse topluluk forumunda yer alan libheif kaynaklı RCE açığı, yani CVE-2026-32882. Açığın libheif 1.22.0 sürümünde Mayıs 2026’da düzeltildiği belirtildi. Sorumlu bildirimden 14 saat sonra yama uygulandığı aktarıldı.
AI kodlama ajanları tarafında ise AIR Security, Plugin4Shell adını verdiği sıfır tıklamalı uzaktan kod çalıştırma açığını kamuoyuna gösterdi. Bulgulara göre açık, SHA sabitleme doğrulamasını aşarak Claude Code, OpenAI Codex, GitHub Copilot ve Google Gemini CLI üzerinde çalışıyor. Araştırmacılar, güvenilir görünen bir eklentinin arka planda kötü amaçlı sürümle değiştirildiğini ve market doğrulamasını geçen bu paketin ajan tarafından otomatik yüklendiğini söylüyor. Saldırgan, eklentinin deposunu kontrol ediyorsa checkout işlemi kötü amaçlı koda çözülüyor; kullanıcı tarafında ise her şey pin korunmuş gibi görünüyor. Bu nedenle araştırma, tek tek mağazalarda değil ajan davranışında bir zincir kırılması olduğunu vurguluyor.
ClickFix dalgası tarayıcıdan terminale, oradan da site altyapısına yayıldı
ClickFix tekniği bu hafta birden fazla olayda karşımıza çıktı. Huntress’in paylaştığı vakada bir güvenlik araştırmacısı, X üzerindeki bir yazışmada kripto pazarlama yöneticisi gibi davranan saldırganın hedefi oldu. Gönderilen bağlantı, kullanıcıyı zararlı yazılım indirmeye yönlendiren özel bir yan menü içeren gerçek bir Google Dokümanı açıyordu. macOS tarafında AMOS bilgi hırsızı, Windows tarafında ise PowerShell yükleyici zinciri bu yöntemle çalıştırılmaya çalışıldı. Dokümandaki menü sahte bir şifre çözme hatası gösteriyor; ardından farklı işletim sistemleri için “onarım” talimatları ve Terminal’e kopyalanıp çalıştırılması istenen komutlar sunuyordu. Asıl zararlı içerik, dokümana bağlı bir Google Apps Script üzerinden istemci tarafında yürütüldü. Script, kurbanın genel IP adresini ve konumunu topladı, ayrıca kripto cüzdanları için tarama yaptı.
Benzer bir kurgu Brevo’nun yaşadığı tedarik zinciri olayında da kullanıldı. Şirkete göre saldırgan, ele geçirilmiş bir Cloudflare API anahtarıyla Brevo hesabına bir Cloudflare Worker yerleştirdi. 14 Eylül 2026’da başlayan bu faaliyet yaklaşık beş buçuk saat sürdü ve brevo.com ile sibforms.com sayfalarına, ayrıca müşterilerin kendi sitelerine gömdüğü üç JavaScript dosyasına kötü amaçlı kod enjekte edildi. Yüz binlerce siteyi etkileyen olayda, seçilmiş ziyaretçilere sahte bir Cloudflare CAPTCHA gösterildi ve bu ekranda bilgisayarlarında kötü amaçlı bir komut çalıştırmaları istendi. Bu yöntem de ClickFix ailesine giriyor.
Sansec’in ek ayrıntılarla paylaştığı incelemeye göre saldırganlar, gömülü Brevo bileşenlerini kullanarak müşteri sitelerine WordPress zararlısı da bıraktı. Böylece iki ayrı yük mekanizması oluştu: site yöneticisi kendi sitesine giriş yaptığında kurulan kötü amaçlı WordPress eklentisi ve siteyi gezen herkesin gördüğü ClickFix kaplaması. Bu kaplama, Brevo tarafından gönderilen kampanya e-postalarındaki abonelik iptali bağlantısına tıklayanları bile etkiledi. Brevo, aynı ay içinde başka bir olayda da SAML SSO akışındaki bir kusur üzerinden 138 hesabın ele geçirildiğini, bu hesapların 6’sı üzerinden kimlik avı e-postaları gönderildiğini ve 43 hesaptan kişi listelerinin dışarı aktarıldığını açıklamıştı. Etkilenen kurumlar arasında Trezor, CoinTracking ve BitBox da yer aldı.
ClickFix, tarayıcı ve web tabanlı yükleme zincirlerinin ötesine de taşındı. Cisco Talos’un bulgularına göre yeni bir kripto hırsızlığı kampanyası, komuta-kontrol için Google Visualization API’yi kullanıyor. Saldırganlar, kamuya açık bir Google Sheets belgesinden gizlenmiş JavaScript çekiyor ve bunu kurbanın tarayıcı oturumuna enjekte ediyor. Buradaki sosyal mühendislik de ClickFix’in bir varyasyonu. Hedefler bu kez işletim sistemi üzerinde komut çalıştırmaya değil, Chrome adres çubuğuna JavaScript yapıştırmaya ya da aynı kodu kalıcılık sağlayan Tampermonkey tarayıcı uzantısına yüklemeye ikna ediliyor. Lure metinleri, kripto swap servislerinde var olmayan API açıklarını anlatan sızdırılmış zafiyet raporları gibi hazırlanmış. Dağıtım kanalları arasında Telegram, DarkForums ve paste siteleri var.
Talos, enjekte edilen kodun bir web skimmer gibi davrandığını bildirdi. Kod, tarayıcının fetch API’sini kancalıyor, sunucu yanıtlarındaki kripto para yatırma adreslerini ve kullanıcının panosundaki adresleri değiştiriyor, ayrıca sahte bonus öğeleri gösteriyor. Kampanyanın Ekim 2025’ten beri sürdüğü, toplam 49 BTC cüzdan adresinin faaliyetle ilişkilendirildiği ve bunların 24’üne Ağustos 2026 başına kadar mağdurlardan yaklaşık 10 bin dolar aktarıldığı kaydedildi.
Eski zararlılar geri döndü, yeni kampanyalar da ekosistemi zorluyor
Aikido Security, AntV’ye yönelik Mayıs 2026 saldırısında görülen Shai-Hulud solucanının yeniden ortaya çıktığını açıkladı. feishu-docx-mcp@0.3.2, bmc-i18n-extract-cli@1.1.1, blueai-cli@0.7.0 ve bmc-translate-utils@1.1.1 paketlerinde aynı yükün bulunduğu bildirildi. Şirket, hash’i zaten yayımlanmış ve indekslenmiş bir payload’ın üç aydan uzun süre kimsenin araç zincirinde fark edilmeden kalmasını, ardından bu yıl paketleri canlıya çıkmadan önce taradığını söyleyen bir kayıt defterinde yeniden yayınlanmasını alışılmadık buldu. İncelemeye göre asıl mesele, kayıt düzeyindeki taramanın iddia ettiğiyle hash açısından birebir aynı yeniden etkinleştirmenin gerçekten yakaladığının örtüşmemesi.
Bu haftanın bir diğer geniş kapsamlı başlığı, Uzak Doğu’dan Avrupa’ya uzanan fidye yazılımı ve kimlik hırsızlığı vakaları oldu. Elastic, REF9334 koduyla izlenen ve Brezilya’da faaliyet gösteren yeni bir bankacılık zararlısı ekosistemini anlattı. KREMLIN adlı araç takımı en az Mayıs 2025’ten beri aktif ve ondan fazla Brezilya bankasını taklit eden oltalarla yayılan zararlı tarayıcı uzantısı kuruyor. Çok aşamalı JavaScript yükleyiciler, özel C++ yükleyiciler ve kötü amaçlı eklentiler, kimlik bilgilerini, oturum belirteçlerini ve hassas verileri çalmak için birlikte çalışıyor.
Surfshark da ayrı bir güvenlik olayını doğruladı. Şirkete göre mühendislik ekiplerinin kullandığı iç test sunucularından biri, yapılandırma hatası nedeniyle internete açık hale geldi ve bilinmeyen tehdit aktörleri sunucuya erişti. 31 Ağustos 2026’da ortaya çıkan olayda, bazı sistem ikilileri ve iç yapılandırmaların bulunduğu, ancak kişisel veri tutulmadığı veya erişime açılmadığı belirtildi. Şirket, VPN trafiğinin ve tarama geçmişinin zaten kaydedilmediğini ya da saklanmadığını, uygulama ve tarayıcı uzantılarında da bir değişiklik yapılmadığını bildirdi.
Haftanın ilerleyen başlıklarında Panzer adlı yeni fidye yazılımı grubu da yer aldı. Ağustos 2026 başında ortaya çıkan grup, veri sızıntı sitesinde şimdiden 32 mağdur açıkladı. Hedeflerin çoğu teknoloji, üretim, kamu ve eğitim sektörlerinden geliyor; Almanya, Endonezya, Fransa, İspanya ve İtalya öne çıkan ülkeler arasında. CyberXTron’un analizine göre Panzer, fidye gelirinin yüzde 80’ini affiliate’e, yüzde 20’sini platform ücretine ayıran bir modelle çalışıyor ve Windows, Linux, ESXi ile FreeBSD için çapraz platform derlemeleri sunuyor. Grup ayrıca BDT ülkelerini ve 18 yaş altı küçükleri ilgilendiren kurumları hedeflemeyi yasaklayan kurallar koymuş durumda.
Google tarafında ise AndroidX Security State kütüphaneleri kararlı sürüme çıktı. AndroidX Security State 1.1.0 ve Security State Provider 1.0.0 sürümleri, bir Android cihazın güvenlik durumunu bileşen bazında daha görünür kılmayı amaçlıyor. Google, bankacılık, fintech ve sağlık gibi güvenlik açısından kritik uygulamalar geliştiren ekiplerin ya da MDM çözümleri üretenlerin, tek bir Security Patch Level yerine her bileşenin gerçekten korunup korunmadığını ve bekleyen yamaların olup olmadığını programatik olarak denetleyebileceğini belirtti. Üreticiler ve OTA istemci geliştiricileri için sunulan provider bileşeni de güncelleme bilgisini standart yöntemlerle dışa açabiliyor.
Hafta içinde öne çıkan başka bir başlık, Anthropic’in Project Glasswing ledger’ına yönelik inceleme oldu. VulnCheck’e göre projede iddia edilen 26.153 bulgunun yalnızca 202’si yaklaşık beş ay içinde giderildi; 245 bulgu geri çekildi, 2’si kopya olarak işaretlendi. Patrick Garrity’nin paylaştığı sayılar, düzeltilen bulguların 113 farklı projeye dağıldığını ve proje başına ortalama 1,79 düzeltme düştüğünü gösteriyor. Aynı inceleme, Claude’un bulguların yüzde 91,5’ini kritik ya da yüksek olarak sınıflandırmasına karşılık bakımcıların bu oranı yüzde 51,3’te tuttuğunu ortaya koydu.
Google ayrıca Gemini Enterprise Agent Platform üzerinde özel ön izleme aşamasında Agent Anomaly Detection aracını tanıttı. Sistem, ajanların istemleri, araç çağrıları ve oturum içindeki yürütme akışını inceleyerek davranışsal anormallikleri, şüpheli niyeti ve politika ihlallerini işaretliyor. Google, bu katmanın ajanların zaten ürettiği loglar ve OpenTelemetry izleri üzerinden çalıştığını, yani ajanların amaçlanan sınırlarının dışına çıkıp çıkmadığını oturum sırasında değerlendirdiğini söyledi.
Haftanın sonuna doğru, Zürih mahkemesinin bir Ukraynalı BT uzmanına fidye yazılımı geliştirdiği gerekçesiyle 12 yıl 9 ay hapis cezası verdiği haberi de gündeme geldi. Mahkeme, sanığın Lockergoga, MegaCortex ve Nefilim ailesinin baş geliştiricisi olduğunu değerlendirdi. Sanık ise yalnızca kimliği belirsiz bir müşteri için bilişim güvenliği danışmanı olarak çalıştığını, yazılımının fidye saldırılarında kullanılacağını bilmediğini savundu. Mahkemenin hesaplamasına göre saldırılardan doğan zarar yaklaşık 123 milyon dolar.
Güvenlik haftası ayrıca çok sayıda CVE’nin listelendiği geniş bir yama gündemiyle kapandı. Orkes Conductor, Google Pixel, Parallels Desktop, Nintendo Switch, AWS Systems Manager Agent, Linux çekirdeği, Okta, PAN-OS, Chrome, Firefox, Docker, Unbound DNS, SolarWinds, Apple, cPanel, Check Point, Ivanti ve daha birçok ürün için yüzlerce açık işaretlendi. Click2Shell adıyla izlenen WordPress açığı ve Dokploy’daki işletim sistemi komut enjeksiyonu ile MLflow’daki pickle serileştirme kusuru da haftanın yüksek riskli kalemleri arasında yer aldı. Bu yoğun liste, yama ile istismar arasındaki sürenin ne kadar kısaldığını bir kez daha gösterdi.