

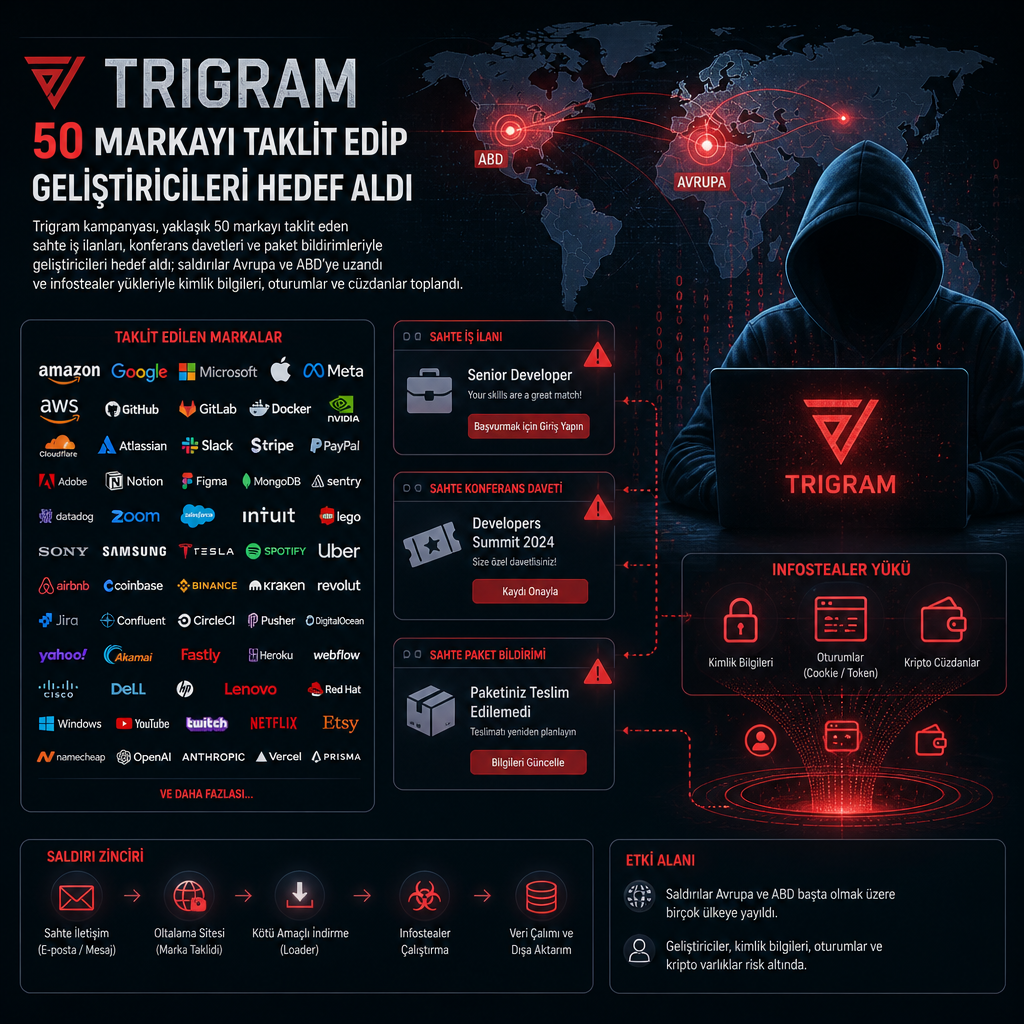
Geliştiricileri hedef alan ve yapay zekâ ile blockchain sektöründeki yaklaşık 50 markayı taklit eden Trigram kampanyası, kurbanları kendi elleriyle bir bilgi hırsızını çalıştırmaya yöneltti. 2026 sonbaharında yayımlanan son teknik incelemelere göre saldırılar Avrupa ve ABD’deki geliştiricileri, özellikle de iş, konferans ve paket takibi temalı oltalama senaryolarıyla hedef aldı.
Kampanyanın arkasındaki yapı, sahte işe alım sayfaları, kod depo ele geçirmeleri, e-posta dağıtım altyapısı ve kurban takibini bir arada kullanan tek bir operasyon zinciri gibi çalışıyor. Analistler, Trigram ile Kuzey Kore bağlantılı UNK_DeadDrop ve Kimsuky kümeleri arasında güçlü teknik benzerlikler bulunduğunu; bazı unsurların ise daha önce Proofpoint, SafeDep, Jamf ve Genians tarafından ayrı ayrı raporlandığını belirtiyor.
Sahte iş başvurusu, kod incelemesi ve paket bildirimi aynı zincirde birleşti
Stormshield’in yayımladığı teknik rapor, Trigram’ın üç ayrı başlangıç senaryosunu aynı altyapıya bağladığını ortaya koydu: işe alım ilanı, konferans daveti ve paket takibi bildirimi. Amaç değişmiyor; hedeflenen geliştiriciye bir bağlantı tıklatmak, ardından da komut çalıştırmaya ikna etmek. Kampanya, farklı aşamalarda farklı markaları taklit etse de son aşamada aynı yükü dağıtıyor: kimlik bilgisi, tarayıcı oturumu, anahtar zinciri, kripto cüzdanı ve SSH anahtarlarını toplayan bir infostealer.
Rapor, bu operasyonun Kuzey Kore ile ilişkilendirilen Kimsuky ve UNK_DeadDrop kümeleriyle benzer taktikler taşıdığını aktarıyor. UNK_DeadDrop olarak izlenen kümenin, Contagious Interview adıyla anılan ve geliştiricileri sahte işe alım ya da kod inceleme başlıklarıyla hedefleyen uzun soluklu kampanyayla da örtüştüğü belirtiliyor. Bu kampanya ilk olarak Nisan-Mayıs 2026 döneminde fark edilmiş, ardından finans, kripto, eğitim ve teknoloji alanlarındaki geliştiricilere ulaşan oltalama e-postalarıyla büyümüştü.
Linux ve macOS tarafında saldırı zinciri, Overlord adlı açık kaynak bir uzaktan erişim trojanı çerçevesinin kurulmasına kadar gidiyor. Jamf Threat Labs, Ağustos 2026’da sahte bir Zoom yükleyicisi kullanan macOS kampanyasını duyurmuş, ancak o tarihte faaliyet ile UNK_DeadDrop arasında doğrudan örtüşme görmediğini söylemişti. SafeDep ise Ekim sonunda ele geçirilen antd-img-crop GitHub deposu üzerinden yayılan OverLord stealer’ı ayrıntılandırmış, paketin kendisinin etkilenmediğini özellikle not etmişti.
SafeDep’in analizinde yer alan zincir, geliştirici npm run build komutunu çalıştırdığı anda devreye giren bir prebuild kancasına dayanıyor. Saldırganlar önce sahte bir derleme adımıyla Node.js kurulumunu başlatıyor, ardından bellekte çalışan şifreli bir JavaScript katmanını indiriyor. Bu ikinci katman, komuta-kontrol sunucusunu GitLab üzerindeki bir dead-drop mekanizmasıyla buluyor ve üçüncü aşamada kimlik bilgilerini toplayıp Overlord çerçevesini kuruyor. Araştırmacılar, kötü amaçlı yazılımın macOS, Linux ve Windows üzerinde tarayıcı parolalarını, çerezleri, keychain verilerini, kripto cüzdanlarını, SSH anahtarlarını ve .env dosyalarını aldığını kaydediyor.
GitHub, GitLab ve sahte kurulumlar üzerinden yürüyen operasyon
Trigram’ın son dalgasında öne çıkan örneklerden biri, antd-img-crop deposuna 31 Ekim 2026’da yapılan sahte commit oldu. Bu commit, saldırganın force-push ile gönderdiği bir değişiklikti ve prebuild.js adlı dosyayı ekleyerek npm run build çalıştırıldığında zararlı süreci başlatıyordu. Commit geçmişi, gerçek sürümün yeniden inşa edilmiş bir kopyası gibi düzenlenmişti; depodaki etkinlik kaydı ise 2026-10-31 tarihinde 15:12 UTC’de yapılan force push’u gösteriyordu. Hamle, npm paketinin kendisini değil, geliştiricinin yerel derleme sürecini hedef aldı.
Trigram altyapısında yalnızca GitHub yok. İncelemeye göre JavaScript ve yapılandırma dosyaları GitHub ve GitLab üzerinden dağıtılıyor; e-posta gönderimi için Brevo, Resend, Mailgun ve Smartlead kullanılıyor; oturum kaydı içinse FullStory’den yararlanılıyor. Stormshield, bu katmanların tek bir JavaScript paketinin içine gömülü olduğunu, ziyaretçinin hangi arayüzü göreceğinin ise alan adı ya da URL yoluna bakılarak belirlendiğini aktarıyor. Aynı paket, sahte işe alım sitesi, konferans daveti sayfası ve paket takibi ekranı arasında ayrım yapıyor.
Amber Group’u taklit eden sahte kariyer portalı da aynı yük zincirine bağlanıyor. Ziyaretçi önce ad, e-posta adresi ve GitHub profili gibi bilgileri giriyor, ardından bir yönlendirme ya da davet kodu isteniyor. Kod reddedilirse “Already used”, “Locked to another IP” ya da “Invalid code” mesajlarından biri görünüyor. Kod kabul edilirse kullanıcıdan Linux terminalinde bir komut kopyalayıp çalıştırması isteniyor; bu komut, sayfada gösterilen “nonce” bilgisini HTTP POST ile uzaktaki sunucuya gönderiyor. Bu ilk aşamada kurban makinesine herhangi bir dosya indirilip çalıştırılmıyor.
İkinci aşamada sayfa aynı doğrulama ekranını gösteriyor, fakat kopyalama düğmesinin davranışı değişiyor ve zararlı komut doğrudan panoya yazılıyor. Kısayol tuşuyla kopyalama denendiğinde de aynı sonuç elde ediliyor. İşletim sistemine göre komut farklılaşıyor: Windows’ta PowerShell ile v.cmd indiriliyor ve çalıştırılıyor, Linux’ta bash üzerinden u dosyası alınıyor, macOS’ta ise verify_m isimli betik devreye giriyor. Bu betikler ortamı hazırlıyor, gereken bileşenleri indiriyor ve install_guard.js adlı JavaScript yükleyicisini uzaktaki sunucudan getiriyor.
Yükleyicinin açtığı yol da yine katmanlı. Base64 ile kodlanmış bir betik çalışma dizinini ayarlıyor, eşzamanlı kurulumu engellemek için kilitleme mekanizması kuruyor ve mevcut Node.js sürümünü denetliyor. Uyumlu bir sürüm bulunmazsa en az 18. sürüm şartı üzerinden Node.js 20.18.1 indiriliyor ve işletim sistemine ile mimariye göre kuruluyor. Ardından install_guard.js yükleniyor; bu dosya sistem meta verilerini, tarayıcı bilgilerini, cüzdanları ve makinedeki hassas dosyaları toplamakla görevli infostealer’ı devreye sokuyor.
MacOS ve Linux tarafında saldırı, sahte bir sistem güncellemesi ve sürücü doğrulaması penceresi de gösteriyor. Kullanıcıdan sistem parolasını girerek “sistem güncellemelerini uygulaması” ve “sürücü ile güvenlik ayarlarını doğrulaması” isteniyor. Aynı yük, başka iki başlangıç vektörü üzerinden daha dağıtılıyor: Amber Group’u taklit eden sahte kariyer sitesi ve “google-dev-tools.google-update-support” adlı, Visual Studio Code veya Cursor için yan yükleme şeklinde kurulan sahte uzantı. Bu uzantının bir kodlama değerlendirmesi sırasında başlatıldığı ve çalıştıktan sonra silindiği aktarılıyor.
SafeDep, sahte işe alım görevlisi, “komut yapıştır” doğrulama adımı ve geliştiricilerle kripto varlık sahiplerine odaklanan hedef profilin, kamuya açık Contagious Interview kampanyasıyla uyumlu olduğunu yazdı. Ancak şirket, bu eşleşmenin teknik benzerliklere dayandığını, operatörlerin kim olduğunu tek başına kanıtlamadığını da ekledi.
Trigram’ın üçüncü kolu ise Genians’ın Operation GitPower olarak izlediği kümeyle örtüşüyor. Bu faaliyet, Kimsuky’ye atfediliyor ve yerel büyük dil modeli ortamlarının Ollama ile GPT4All kullanılarak işletilmesini, sahte belgeler üretmek için bu sistemlerden yararlanılmasını içeriyor. Hedef kitlenin siyaset, akademi, uluslararası işbirliği, diplomasi ve güvenlik araştırması alanlarında çalışan profesyoneller ve kurumlar olduğu belirtiliyor. Ayrıca saldırganların Git tabanlı depoları komuta-kontrol ve dağıtım kanalı olarak kullandığı, şifreli AsyncRAT yüklerini de bu yolla ilettiği aktarılıyor.
Bu kampanyada phishing e-postasının içinde Windows Shortcut uzantılı bir LNK dosyası yer alıyor. Dosya çalıştırıldığında PowerShell kodu devreye giriyor, kandırıcı belge GitHub’ın raw içerik hizmeti üzerinden çekiliyor ve açılıyor; arka planda ise AsyncRAT benzeri ek yükler indiriliyor. Genians, Kimsuky’nin GitHub’ı C2 amacıyla kullanmasını daha önce de not etmişti.
Kampanya daha sonra Ukrayna’daki diplomasi, güvenlik ve uluslararası politika uzmanlarını hedefleyecek biçimde genişledi. Bu aşamada uluslararası konferans davetleri ve analitik işbirliği talepleri kullanıldı, hedeflerden yanıt alınmaya çalışıldı. E-postaların bazıları, kullanıcıları Gmail üzerinden Zoom toplantısına katılmaya yönlendiren sahte bağlantılarla Google hesap bilgilerini toplamaya çalıştı. Bir başka yöntem de gerçek uygulamayı kurarken aynı anda rastgele PowerShell betikleri çalıştıran sahte bir Zoom yükleyicisi dağıtmak oldu.
Genians, geçen ay yaptığı değerlendirmede bu operasyonun Kimsuky’nin geleneksel olarak Güney Kore odaklı hedeflerinden çıkarak Ukrayna’daki kilit isimleri de kapsadığını vurgulamış, ancak bu girişimlerin büyük bölümünün başarısız kaldığını belirtmişti. Aynı değerlendirmede, Ukrayna’ya dönük saldırıların savaşla ilgili bilgi, Kuzey Kore asker kayıplarının boyutu, savaş esirlerinin sorgulanması ve işlenmesine dair gelişmeler ile Güney Kore-Ukrayna istişarelerinin ayrıntılarını toplamaya yönelik istihbarat faaliyetleri olabileceği ifade edilmişti.
Stormshield’in son analizine göre tüm bu parçalar, tek bir resimde birleşiyor: yönetim platformu, kurban izleme konsolları ve e-posta dağıtım altyapısını içeren bir saldırı yapısı. Araştırmacılar, Trigram’ın ilk erişimde sahte iş ilanları, konferans davetleri ve paket bildirimleri kullanmasının; nihai yükü depo içine gömmek yerine uzaktan getirmesinin kampanyayı önceki örneklerden ayırdığını yazıyor. Analizde ayrıca 170.205.30[.]27:8000 adresindeki arka ofis yapısının rms-platform adıyla kampanya yönetimi ve kurban takibi sağladığı, takip konsolunun da kullanıcı eylemlerini, bot ziyaretçileri ve kapatılan benzer alan adlarını izlediği belirtiliyor.
Raporda verilen teknik izler arasında eros1030109@gmail[.]com adlı süper yönetici hesabı, 0xapp123 adlı Medium profili, silviattech1129_db_user kimliği, alexlopez-g/rms-platform yedek deposu, asteara[.]org alan adı ve pichi_finance_hr adlı Telegram hesabı yer alıyor. Stormshield, bu altyapı ve araç örtüşmelerine bakarak Trigram’ın UNK_DeadDrop kümesinin devamı olduğunu yüksek güvenle değerlendirdiğini, teslim yöntemlerinin ise zaman içinde çeşitlendiğini söylüyor.
Kaynaklar
- Discover of the Trigram Campaign, IA, Blockchain & Logistic (stormshield.com)
- antd-img-crop GitHub Repository Hijacked to Deliver OverLord Stealer | SafeDep (safedep.io)
- Kimsuky Integrates AI into Attack Operations, From AI-Generated Decoy Documents to a Local LLM (genians.co.kr)
- Kimsuky (APT43) Operation GitPower: The GitHub Account Trail (octoprobe.ai)