

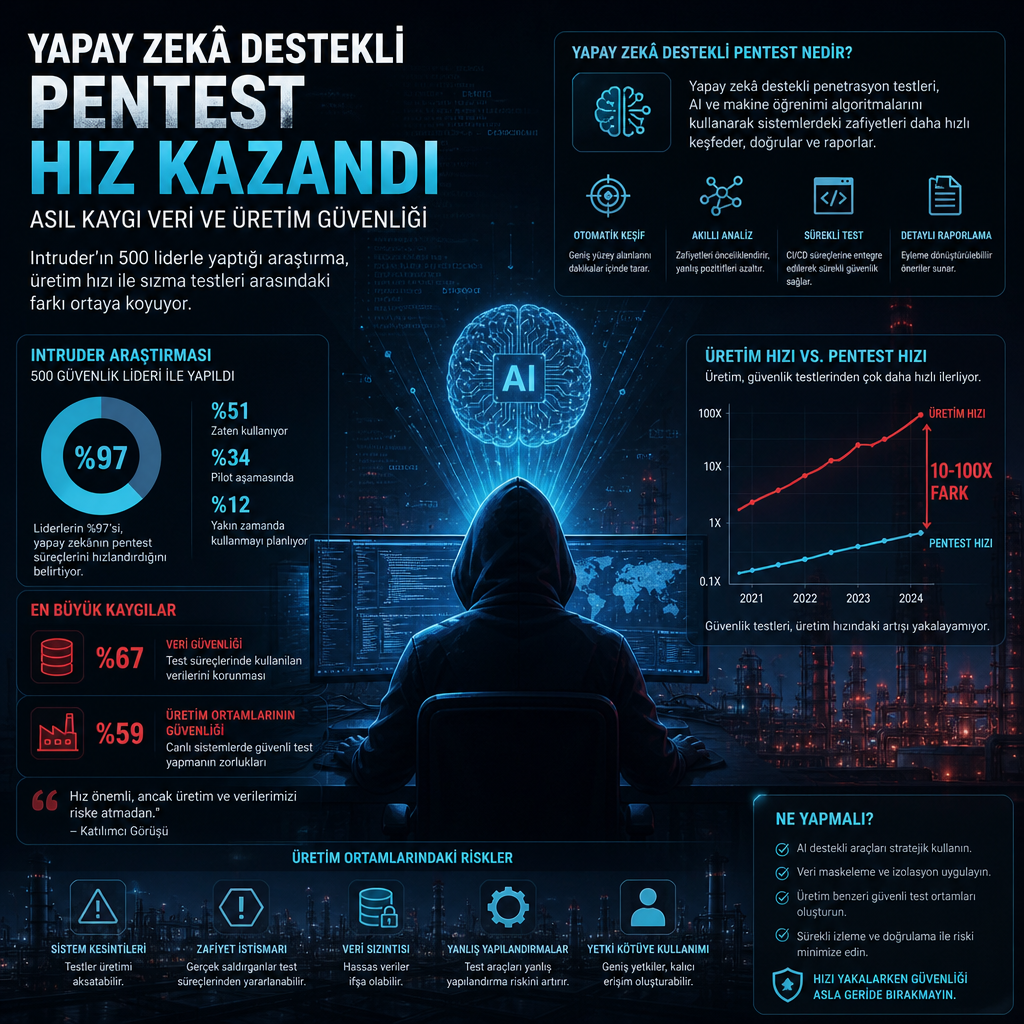
ABD ve Birleşik Krallık’tan 500 güvenlik ve mühendislik lideriyle yapılan son çalışmaya göre, yazılımın üretime çıkış hızı ile sızma testlerinin temposu arasındaki fark açılıyor. Kuruluşların yüzde 68’i kodu en az günlük, yüzde 37’si ise günde birden fazla kez canlı ortama gönderirken, tam kapsamlı pentestler neredeyse yarısında web uygulamaları ve API’ler için bir aydan uzun aralıklarla yapılıyor. Araştırmada, saldırganların bir açığı kullanma süresinin artık bir güne kadar düştüğü de vurgulandı.
Bu tablo, güvenlik ekiplerini klasik yıllık pentest modelinden uzaklaştırıyor. Yapılan incelemeye göre yapay zekâ destekli pentest, ekiplerin ihtiyaç duyduğu anda derinlemesine test yapabilmesini sağlayan yeni bir yaklaşım olarak öne çıkıyor. Ancak ankete katılan liderlerin büyük bölümü hâlâ üretim kodu ile test sıklığı arasındaki boşluğu kapatmakta zorlanıyor.
Üretim hızı pentest takvimini aştı
Çalışmada yer alan veriler, güvenlik testlerinin üretim döngüsüne yetişemediğini net biçimde gösteriyor. Tam pentestler çoğu kurumda en sık test edilen uygulama üzerinden bile ayda birden seyrek yapılırken, kurum içindeki diğer sistemler daha da az kontrol ediliyor. Rapor, bir sürümde eklenen açığın haftalarca, hatta aylarca pentest görmeden üretimde kalabildiğini ortaya koyuyor.
Katılımcıların yalnızca yüzde 4’ü mevcut test sıklığının yeterli kapsama sağladığını düşünüyor. Buna karşın ekiplerin çoğu aradaki boşluğu farklı yöntemlerle kapatmaya çalışıyor. Otomatik tarama, daha sık yapılan manuel pentestler, kurum içi uygulama güvenliği ekipleri ve yapay zekâ tabanlı pentest araçları benzer oranlarda kullanılıyor.
Yine de boşluğu olduğu gibi kabul eden kurumlar az değil. Ankete katılanların yüzde 42’si, pentestler arasında ek güvenlik kontrolü yapmadan kod yayınladığını söylüyor. Raporda, güvenlik liderlerinin yüzde 88’inin planlı pentestler arasında ortaya çıkan ve haritalanmamış riske dair kaygı taşıdığı da yer alıyor. Bu grubun yarısı bunu yönetilmeyen en büyük siber risklerden biri olarak tanımlarken, diğer yarısı temel çevresel kontrollerle kapatmaya çalıştıkları bilinen bir açıklık olarak görüyor.
Çalışmanın verileri, bu boşluğun sadece teknik bir takvim sorunu olmadığını da gösteriyor. Her beş kurumdan biri, hafta içinde birden fazla üretim yayını yaparken pentest aralığı ayları buluyor. Böylece bir sürümde eklenen zafiyet, bir sonraki planlı test gelene kadar görünmez kalabiliyor. Raporda, en sık test edilen uygulama üzerinden verilen bu aralıkların, kurumun geri kalan varlıkları için daha da uzun olduğunun altı çiziliyor.
Yapay zekâ kullanımı hızla yayılıyor, güven sorunu sürüyor
Yapılan analiz, yapay zekâ destekli pentestin yalnızca ilgi çekmediğini, ciddi ölçekte benimsendiğini de gösteriyor. Kuruluşların yüzde 55’i bu yöntemi tüm ortamlarında kullanıyor. Bir diğer yüzde 36’lık kesim ise denemiş olmasına rağmen henüz geniş ölçekte devreye almamış durumda. Hiç denemek istemeyenlerin oranı yüzde 1’in altında kaldı.
En büyük organizasyonlar, yani 5 bin ile 10 bin çalışanı olan şirketler, bu alanda en ileride konumlanıyor. Bu grupta yapay zekâ pentesti tüm ortamda kullananların oranı yüzde 71’e çıkıyor. Orta ölçekli şirketlerde deneme oranı benzer düzeyde olsa da, geniş ölçekte kullanım daha geriden geliyor ve yüzde 54 seviyesinde kalıyor.
Raporda, kalite kaygısının adoption önündeki ana engel olmadığı da belirtiliyor. Güvenlik liderlerinin yalnızca dörtte biri, yapay zekâ pentest kalitesini en büyük bariyerlerden biri olarak görüyor. Asıl çekince, bu araçların hassas ortamlarda nasıl çalıştığına odaklanıyor. Veri gizliliği yüzde 40 ile ilk sırada yer alırken, üretim sistemlerinde güvenli çalışma endişesi yüzde 36’ya, denetçi ve regülatörlerin AI pentest raporlarını kabul edip etmeyeceği sorusu ise yüzde 28’e ulaşıyor.
Güvenin neyi zedeleyeceği sorulduğunda da tablo benzer çıkıyor. Katılımcıların neredeyse yarısı, neyin test edildiğine dair görünürlük eksikliğini ya da istismarın gerçekten mümkün olduğuna dair yeniden üretilebilir kanıt sunulmamasını güven kırıcı unsur olarak gösteriyor. DevSecOps liderleri bu konuda en temkinli grup olarak öne çıkıyor; “güvenimi hiçbir şey sarsmaz” diyenlerin oranı bu ekiplerde yalnızca yüzde 5’te kalırken, CTO’larda bu oran yüzde 19’a çıkıyor.
Çalışmaya göre bu çekinceler, AI pentest araçlarının güvenlik ekipleri için doğrudan karar verici konuma gelmesini de yavaşlatmıyor değil. Ancak rapor, şeffaflık ve doğrulanabilirlik başlıklarının, kullanımın en kritik eşikleri olduğunu açık biçimde gösteriyor. Güvenlik liderleri, araçların neyi test ettiğini net biçimde görmeyi ve bulguların yeniden üretilebilir kanıtla desteklenmesini istiyor.
False positive yükü ve manuel iş akışının dar boğazı
İnceleme, güvenlik ekiplerinin raporlanan bulguları doğrulamak için de ciddi zaman harcadığını ortaya koyuyor. Kurumların yüzde 56’sı, güvenlik araçlarından gelen sonuçları ayıklamak için haftada altı saat ya da daha fazla mesai yapıyor. Liderlerin yüzde 44’ü, gerçek bir açığı sahte pozitiflerden ayırmanın en büyük giderme dar boğazı olduğunu söylüyor. Her beş ekibin biri bu işe haftada 11 saatten fazla zaman ayırıyor; bu da tam bir iş gününden fazlasına denk geliyor.
Düzeltme doğrulama süreci de yavaş ilerliyor. Kurumların beşte ikisinden azı, bir yama üretime çıkar çıkmaz bunu bağımsız biçimde yeniden test ediyor. Neredeyse yarısı ise bu doğrulama için iki haftaya kadar bekliyor. Bu süre boyunca açığın gerçekten kapandığına dair kesinlik oluşmuyor.
Yapay zekâ destekli doğrulama yaklaşımının da tam burada devreye girdiği aktarılıyor. Sistem, bulguyu güvenlik ekibine ulaşmadan önce istismar edilebilir olup olmadığını kontrol etmeyi ve düzeltme yayımlandığı anda yeniden test etmeyi hedefliyor.
Rapor, manuel iş yükünün yalnızca bulguları ayıklamakla sınırlı kalmadığını da aktarıyor. Bir açığın gerçekten kapanıp kapanmadığını üretimde yeniden sınamak zaman aldığı için, ekipler düzeltilen bulguların doğrulanmasında da gecikme yaşıyor. Bu yüzden AI destekli doğrulama, bulgu doğrulama ve yamaların tekrar test edilmesi arasındaki süreyi kısaltma iddiasıyla öne çıkarılıyor.
Yıllık pentest dönemi kapandı mı
Katılımcıların yüzde 90’ı, klasik yıllık pentest modelinin artık öldüğünü ve temposunu korumak için sürekli yapay zekâ pentestine ihtiyaç duyulduğunu düşünüyor. Bu görüş kâğıt üstünde kalmıyor; kurumların yalnızca yüzde 6’sı hâlâ tek bir yıllık penteste dayanıyor.
Önümüzdeki üç ila beş yılda yapay zekânın test iş yükünün büyük bölümünü üstleneceğini düşünenlerin oranı yüzde 54. Her altı kişiden yalnızca biri, manuel pentestlerin güvenlik doğrulamasında ana yöntem olarak kalacağını öngörüyor. Yüzde 28’lik bir kesim ise manuel pentestleri daha çok denetçileri tatmin etmek için tutacaklarını, teknik değerinden bağımsız olarak bu yöntemin raporlama tarafında kullanılmaya devam edeceğini belirtiyor.
Rapor, geleneksel sızma testinin neden geride kaldığını da teknik çerçevede özetliyor. Tarama araçları ve DAST çözümleri sık çalışıyor, ancak uygulamanın işleyişine özgü kusurları kaçırabiliyor. İnsan eliyle yapılan pentest ise derine iniyor, fakat uygulamanın haftalar ya da aylar önceki haline ait bir anlık görüntü sunuyor. Yapay zekâ pentesti, bu derinliği talep edildiğinde sağlamaya çalışan bir model olarak konumlanıyor.
Analizde ayrıca, bu yaklaşımı benimsemek isteyen ekipler için ilk adımın üretimi birebir yansıtan bir staging ortamı olduğu belirtiliyor. Bir sonraki manuel pentest ile birlikte AI pentest çalıştırılması, sonuçların karşılaştırılması, bulguların proof-of-concept koduyla ve neyin test edildiğine dair kayıtla gelmesi isteniyor. Kod ve verinin nasıl işleneceğinin ise erişim verilmeden önce netleştirilmesi gerektiği vurgulanıyor.
Çalışma, yazılımın da saldırıların da yapay zekâ ile hızlandığı bir dönemde, sızma testinin buna uyum sağlamak zorunda olduğunu aktarıyor. Intruder’ın 500 güvenlik ve mühendislik lideriyle yaptığı araştırma, bu uyumun artık yalnızca planlanmadığını, kurumların büyük bölümünde uygulanmaya başladığını gösteriyor.