

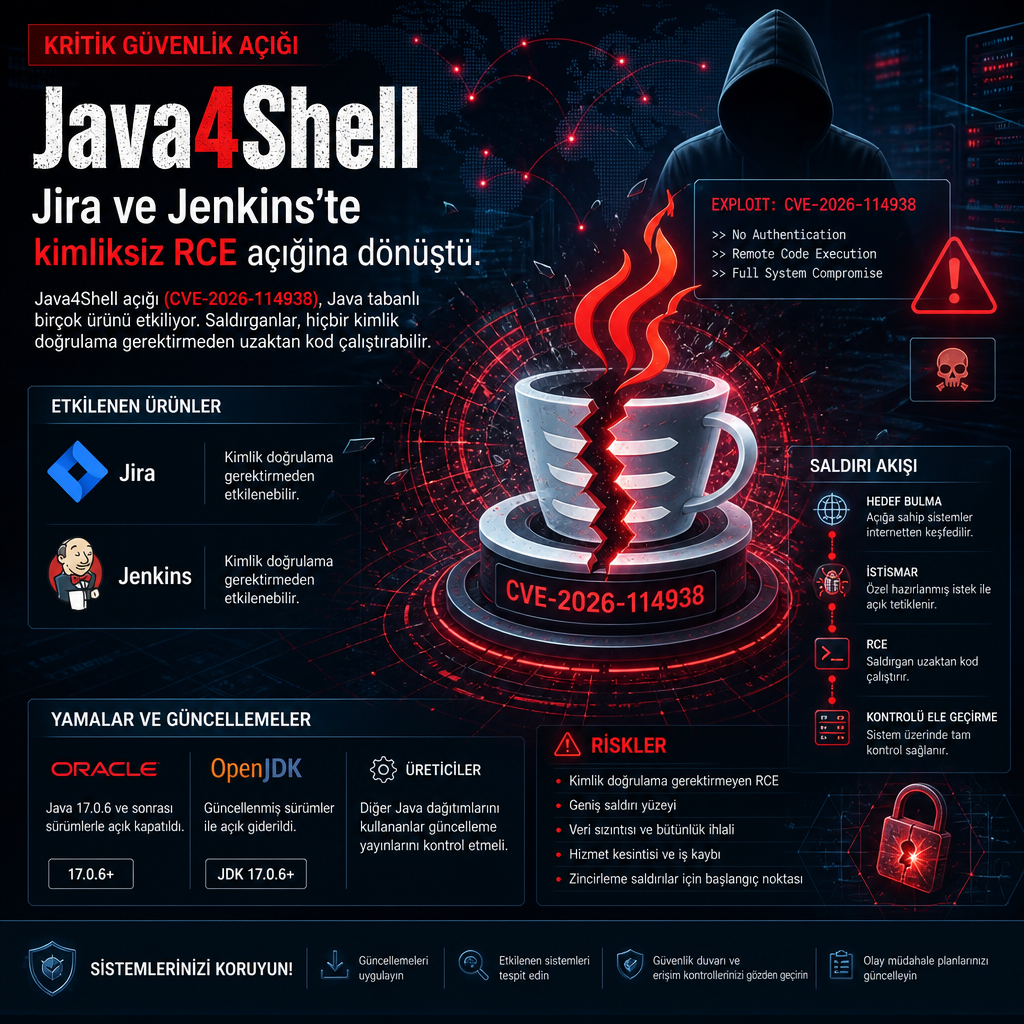
Java4Shell, yetkisiz bir saldırganın Jira, Jenkins, Keycloak ve yaygın kullanılan üç uygulamada daha hesap açmadan kendi kodunu çalıştırabilmesine yol açıyor. Açığı bu hafta duyuran Calif, zafiyetin Java 17.0.6 ve sonrasında bulunduğunu, düzeltmenin ise Oracle ile OpenJDK tarafından 17 Kasım’da yayımlandığını bildirdi.
CVE-2026-114938 olarak izlenen açık, Oracle Java SE’nin 17, 21, 25 ve 27 dallarını etkiliyor. Oracle’ın açıklamasına göre sorun 17.0.6 ile 17.0.21.0.3 arasındaki Java SE 17 sürümlerinde, 21.0.13.0.3 ve öncesindeki Java SE 21’de, 25.0.5.0.3 ve öncesindeki Java SE 25’te ve 27.0.1.0.3 ve öncesindeki Java SE 27’de yer alıyor. Amazon Corretto’nun 17, 21, 25 ve 27 derlemeleri için de yamalar yayımlandı; Red Hat ise kendi paketleri için henüz düzeltme hazırlıyor.
Calif, teknik yazısında açığın CVSS 4.0 altında 9.2 puanla değerlendirildiğini aktardı. Oracle kendi CVE kaydında riski CVSS 3.1 altında 8.1 olarak puanladı ve başarılı saldırıların Oracle Java SE’nin ele geçirilmesiyle sonuçlanabileceğini yazdı. Red Hat, ön değerlendirmesinde puanı 9.8 olarak verirken Kanada Siber Merkezi de açığın kimlik doğrulaması olmadan uzaktan istismar edilebildiğini belirtti. Açık, haberin hazırlandığı sırada ABD Siber Güvenlik ve Altyapı Güvenliği Ajansı’nın KEV kataloğunda yer almıyordu.
Kimlik bilgisi olmadan tetiklenen bellek taşması
Saldırı yolu, sunucuların kimlik kontrolünden önce Base64 ile kodlanmış veriyi çözmesine dayanıyor. HTTP Basic giriş başlıkları, SAML verileri ve CSRF token’ları gibi girdiler çoğu sistemde oturum kontrolünden önce çözümleniyor; saldırganın hesap sahibi olması gerekmiyor. Calif’in anlatımına göre açık tam da bu noktada devreye giriyor.
Zafiyet, Java’nın AVX-512 VBMI destekli işlemcilerde kullandığı daha hızlı Base64 çözücüsünde bulunuyor. Java, sık çalışan kodlar için bu yolu derleyip hızlandırıyor ve belirli sistemlerde standart çözücü yerine bu koda geçiyor. Araştırmacılar, sonunda fazladan bir eşittir işaretiyle biten bozuk bir dizgenin çözücüye girince çıkışın sonunu 62 ya da 63 bayt aşarak yazma yaptığını gösterdi. Java dizgiyi reddediyor, ancak bunu yazma gerçekleştikten sonra yapıyor.
Yazılan baytlar sabit olduğundan saldırgan yalnızca bu baytların bellekte nereye düşeceğini etkileyebiliyor. Erken okumalar bunun çökme yaratacağına işaret etmişti; The Hacker News’in bir önceki haberinde de aynı yorum yer almıştı. Daha sonraki analizler ise belirli bellek düzenlerinde istismarın kod çalıştırmaya kadar ilerleyebildiğini ortaya koydu.
Calif’in teknik notuna göre saldırılar, Keycloak, Atlassian Jira, Atlassian Confluence, JFrog Artifactory, Jenkins ve PingFederate’in varsayılan ayarlarında kimlik girişi olmadan çalıştı. Aynı teknik, Apache Kafka Broker, Apache Solr, Elasticsearch, Gerrit ve Spinnaker üzerinde ise oturum açmış bir kullanıcıyla istismar edilebildi. Şirket, listeyi eksiksiz olarak sunmadığını da not etti.
Araştırmacılar, belleğin yerleşimini değiştirerek taşmanın komşu bir diziyi genişletmesini sağlıyor. Ardından bu diziyi seçtikleri baytları yazmak için, ikinci bir diziyi de bellekteki veriyi geri okumak için kullanıyorlar. Calif bu aşamaya JavaBleed adını veriyor. Şirkete göre saldırı buradan sonra Java’nın kod çalıştıran kısımlarına ulaşıyor.
İstismar her hedefte aynı biçimde işlemiyor. Her uygulama için ayrı bellek yerleşimi ve zamanlama gerekiyor; bazı denemeler ağ gecikmesine de duyarlı. nginx’in varsayılan davranışında olduğu gibi tamamlanmamış istekleri bekleyen proxy’ler bazı girişimleri durdurabiliyor, ancak tüm yolları kapatmıyor. Başarısız bir deneme Java’yı çökertiyor ve saldırgan çoğu durumda yeniden deneme yapabiliyor.
Upwind’in laboratuvarında, AWS üzerindeki Intel Ice Lake işlemcili bir sunucuda bellek bozulması yeniden üretildi. Şirketin sonuçlarına göre taşma, bellekteki sonraki nesneyi bozdu ve sonunda Java çöktü. Blackpoint Cyber’ın Adversary Pursuit Group’u ise yaklaşık 20 saniye içinde 28.300 bozuk giriş isteği göndererek, hiç oturum açmadan bir Spring Boot test uygulamasını çökertti.
Blackpoint ekibi ayrıca yerel bir testte JavaBleed adımını kullanarak taşmanın yanındaki gizli veriyi okudu. Bu sonuç 30 denemenin tamamında elde edildi. Grup, uzaktan kod çalıştırmayı ise aynı testte yeniden üretemedi.
Hangi sürümler açık, hangi yamalar yayımlandı
Açık Java 17 hattında 17.0.6 ve sonrasında, ayrıca Java 21, 25 ve 27 sürümlerinde bulunuyor. Standart Java 8 ve Java 11 bu kodu içermiyor; ancak Java SE 8 Performance Pack derlemesi 8u511b33-perf etkileniyor. GraalVM for JDK 17.0.21.0.3, GraalVM for JDK 21.0.13.0.3 ve GraalVM Enterprise Edition 21.3.20.0.3 de etkilenen sürümler arasında yer alıyor.
Yalnızca x86-64 tarafında, AVX-512 VBMI desteği olan işlemciler risk altında. Intel Xeon Ice Lake, Sapphire Rapids, Emerald Rapids ve Granite Rapids serileri ile AMD Zen 4 ve sonraki nesiller bu gruba giriyor. ARM64 işlemcilerde bu kod yolu çalışmıyor. Bu yüzden aynı container imajı bir sunucuda açık yolu çalıştırırken başka bir sunucuda hiç çalıştırmayabiliyor; belirleyici olan işlemci desteği oluyor.
Linux üzerinde bir sunucunun gerekli dört bayrağa sahip olup olmadığını görmek için şu komut kullanılabiliyor: grep -m1 '^flags' /proc/cpuinfo | tr ' ' '\n' | grep -E '^(avx512f|avx512bw|avx512vbmi|bmi2)$'. Ancak saldırganın ayrıca bozuk Base64 girdisini, örneğin giriş başlıkları ve token’lar üzerinden standart çözücüye ulaştırması gerekiyor.
Calif, TLS bağlantısı açan bir Java programının da saldırganın kontrolündeki kötü niyetli bir sunucuya bağlandığında ele geçirilebileceğini belirtti. Şirket, bu yöntemin ayrıntılarını henüz paylaşmadı; aktarıma göre teknik yol başka bir araştırmacı olan samczsun’dan geldi.
Oracle’ın düzeltmesi 17.0.21.1, 21.0.13.1, 25.0.5.1 ve 27.0.1.1 sürümlerinde yer alıyor. Amazon Corretto için 17.0.21.1.2, 21.0.13.1.2, 25.0.5.1.2 ve 27.0.1.1.4 numaralı derlemeler yayımlandı. Azul’un Kasım güncellemesi Zulu 17, 21, 25 ve 27 için düzeltme içeriyor. SAP de SapMachine 17.0.21.1, 21.0.13.1, 25.0.5.1 ve 27.0.1.1 sürümlerini bu hafta yayımladı, ancak sürüm sayfaları hangi açığı kapattıklarını belirtmiyor.
Red Hat, Red Hat Enterprise Linux 8, 9 ve 10 ile OpenJDK 17, 21 ve 25 derlemeleri için henüz bir düzeltme yayımlamadı. Eclipse Temurin, Microsoft Build of OpenJDK ve BellSoft Liberica tarafında da haberin hazırlandığı sırada sabitlenmiş derleme listelenmiyordu. Kendi Java çalışma zamanı ile gelen ürünler için güncellemenin doğrudan ürün üreticisinden gelmesi gerekiyor; güncellemeden sonra Java servislerinin yeniden başlatılması ve container imajlarının yeniden oluşturulup dağıtılması gerekiyor.
Yama beklemek zorunda kalanlar için Upwind, JVM’i geçici olarak -XX:-UseBASE64Intrinsics ile başlatmayı öneriyor. Bu seçenek yalnızca daha hızlı Base64 kodunu kapatıyor ve zafiyet yolunu devre dışı bırakıyor; diğer AVX-512 hızlandırmaları açık kalıyor. Alternatif olarak -XX:UseAVX=2 seçeneği AVX-512’yi tamamen kapatıyor, ancak bu bayrak yalnızca x86-64 sistemlerde kullanılmalı çünkü ARM64 üzerinde Java bunu tanımıyor ve açılmıyor.
Upwind’in testlerinde iki seçenek de denenen tüm etkilenen sürümlerde taşmayı durdurdu. Şirket, -XX:DisableIntrinsic=_base64_decodeBlock seçeneğinin tek başına kullanıldığında Java’nın başlamasını engellediğini de uyarı notuna ekledi.
Şüpheli etkinlik izlemek isteyenler için araştırmacıların işaret ettiği başlıca belirtiler arasında, uzunluğu 4’ün katı olmayan ve sonunda = ile biten 32 karakter ya da daha uzun Base64 token’lar yer alıyor. Özellikle Authorization başlıklarında görülen bu kalıplar listede öne çıkıyor. Ayrıca java.util.Base64$Decoder kaynaklı IllegalArgumentException patlamaları, açıklanamayan hs_err_pid çökme kayıtları ve sık yeniden başlama döngüleri de sıralanıyor. Buna karşın, bu belirtilerden hiçbirinin tek başına ihlali kanıtlamadığı ve işaretlerin yokluğunun da sistemi güvenli saydırmadığı vurgulanıyor.
Açığın tetikleyicisi olan bozuk giriş, 9 Eylül’de OpenJDK’nin kod deposuna gönderilen bir düzeltme önerisinde kamuya açık biçimde paylaşılmıştı. Öneri, aynı AVX-512 Base64 çözücü kodunda bir taşma olduğunu tarif ediyordu. Ancak yazar, sekiz haftadan uzun süre etkin olmadığına dair otomatik bildirimin ardından kasım başında bu değişikliği birleştirmeden kapattı.