

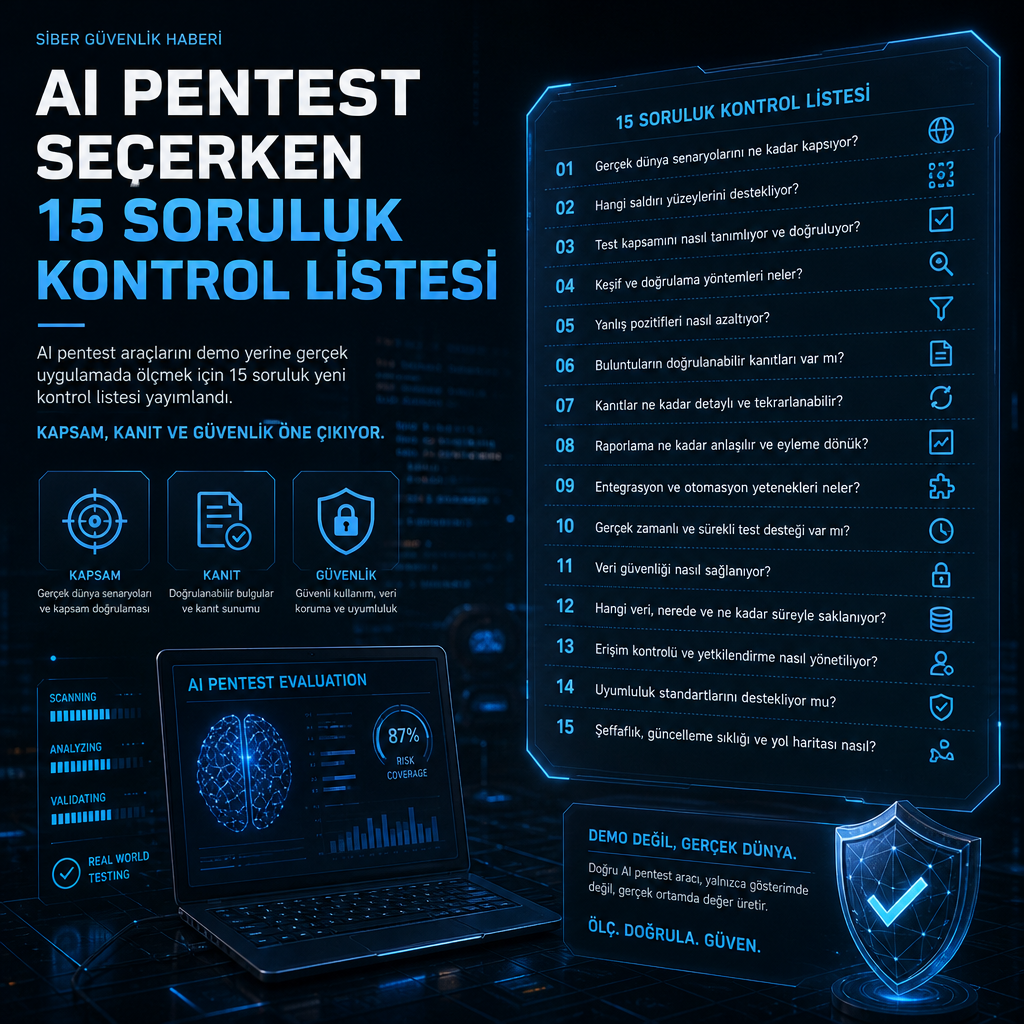
Yapay zekâ destekli pentest araçları, demo ortamında ikna edici görünse de gerçek web uygulamalarında aynı performansı göstermeyebiliyor. Piyasada bu alana giren sağlayıcıları ayırmak için hazırlanan yeni kontrol listesi, özellikle giriş yapılı akışlar, kapsama alanı, doğrulanmış bulgular ve üretim ortamı güvenliği üzerinde duruyor.
Hazırlanan çalışma, bir vendor seçmeden önce yanıtlanması gereken 15 soruyu, kırmızı bayrakları ve puanlama şemasını bir araya getiriyor. Amaç, bir sunumda gösterilen kabiliyetlerle bir kurumun kendi uygulaması üzerinde gerçekten yapılabilen testler arasındaki farkı görünür kılmak.
Demo ile gerçek test arasındaki fark
Çalışmada öne çıkan ilk nokta, saldırganların çoğu zaman savunmadan önce hareket etmesi. Son analizlere göre istismar faaliyetleri artık çoğu vakada yama çıkmadan başlıyor. VulnCheck’in 2026’nın ilk yarısına ilişkin incelemesine göre, KEV listesine eklenen açıkların yüzde 23,43’ü, CVE yayımlandığı gün ya da daha önce istismar edildiğine dair iz taşıdı. 2025’te bu oran yüzde 28,93’tü.
Aynı analiz, istismar hızının da arttığını gösteriyor. CVE yayımı ile KEV kaydı arasındaki medyan süre 2025’te 120 gün iken 2026’nın ilk yarısında 80 güne düştü. İlk altı ayda yaklaşık 200 açık, yayımdan sonraki 31 gün içinde istismar edildi. VulnCheck ayrıca 2026’nın ilk yarısında toplam 495 KEV incelediğini bildirdi. Kuruma göre içerik yönetim sistemleri, KEV’lerin yaklaşık üçte birini oluşturdu ve tarihsel olarak görülen seviyelerin üzerine çıktı.
Yapay zekâ destekli keşif tarafında ise tablo daha karmaşık. VulnCheck’in verilerine göre AI destekli keşfe atfedilen 1.061 zafiyetin yalnızca 14’ü, yani yüzde 1,3’ü, sahada istismar edilmiş olarak doğrulandı. Şirket, bunun yılın ilk altı ayındaki genel istismar oranına kabaca yakın olduğunu belirtiyor. Aynı raporda, model oluşturma araçları, iş yükü ölçeklendirme platformları, AI ağ geçitleri, ajanlar ve iş akışı otomasyonu gibi bileşenlerin yeni bir saldırı yüzeyi haline geldiği vurgulandı.
Bu arada bir güvenlik araştırması, saldırganların da yapay zekâdan yararlanabildiğini ortaya koydu. Google Threat Intelligence Group, AI ile geliştirildiğine inandığı bir sıfırıncı gün istismarından söz etti: Mantık hatasına dayanan ve klasik fuzzing ile statik analizle kolayca atlanabilen bir 2FA atlatma açığı. Raporda bu örnek, saldırganların hızlandığının somut bir göstergesi olarak yer aldı.
Kontrol listesini hazırlayan yaklaşımın çıkış noktası da tam burada beliriyor. Araştırmaya göre, ABD’deki güvenlik liderlerinin yüzde 87’si agentic pentesting’i planlıyor, pilot olarak deniyor ya da aktif şekilde kullanıyor. Mart 2026’da yayımlanan ayrı bir sektörel çalışmada ise kurumların yüzde 95’i pentest’i öncelik olarak tanımlamasına rağmen, saldırı yüzeylerinin yalnızca yüzde 32’si test ediliyordu.
Hazırlanan rehber, yapay zekâ ajanının bir uygulamayı ne kadar hızlı taradığından çok, neyi gerçekten test ettiğini göstermesine odaklanıyor. Belgede yer alan çerçeveye göre iyi bir değerlendirme, kapsam, güvenlik sınırları, bulguların doğrulanması ve yeniden test adımları üzerinden kurulmalı. Kurumların kendi web uygulamaları üzerinde çalıştırılmayan bir demo, gerçek satın alma kararını tek başına belirlememeli.
Satın almadan önce sorulması gerekenler
Kontrol listesinin ilk başlıklarından biri, aracın uygulamayı nasıl öğrendiği. Rehber, bazı ajanların boş bir URL’den başlayıp her çalıştırmada siteyi yeniden haritaladığını, bazılarının ise mevcut bir site modelinden ilerleyip oturumlar arasında bu modeli güncel tuttuğunu anlatıyor. Bu farkın, ilk teste ne kadar çabuk ulaşıldığını ve kapsamın ne kadar süre korunduğunu etkilediği belirtiliyor.
Burada amaç, ajanı sadece bir tarayıcı gibi değil, uygulamayı anlayan bir test sistemi gibi değerlendirmek. Hazırlanan metin, başlangıç haritasının bir sınır değil, hızlandırıcı olması gerektiğini savunuyor. Bir güvenlik araştırmacısının Apache Airflow üzerinde yürüttüğü çalışmada, yapay zekâ asistanının aramayı çıkmaz olarak gördüğü; ancak bileşenlerin birbirine nasıl güvendiğini inceleyince kimliği doğrulanmamış uzaktan kod çalıştırma açığının ortaya çıktığı örnek olarak veriliyor. Bu açık CVE-2026-68982 olarak kayda geçti: https://nvd.nist.gov/vuln/detail/CVE-2026-68982
Bir diğer kritik soru, ajanların giriş yapmış akışlara ne kadar erişebildiği. Rehber, MFA’yı kapatmadan çok adımlı oturum açma süreçlerini geçip geçemediğini, farklı kullanıcı rolleri arasında dolaşıp dolaşmadığını ve yetkilendirme hatalarını ortaya çıkarıp çıkaramadığını sorguluyor. Demo ortamında çalışan bir araç, gerçek dünyada kullanıcı doğrulamasıyla karşılaştığında takılabiliyor.
Doğrulanmış bulgu meselesi de ayrı bir test alanı olarak öne çıkıyor. Belgede, şüpheli bir desenin tek başına istismar edilebilir bir açık sayılmayacağı vurgulanıyor. Ajanın bulduğunu iddia ettiği şeyi gerçekten istismar edip etmediği, sonucu yeniden üretip üretemediği ve güvenlik ekibinin doğrulayabileceği kanıt sunup sunmadığı sorulmalı. Liste halinde verilen şüpheli maddeler, doğrulanmış bir pentest çıktısı sayılmıyor.
Bu noktaya örnek olarak, izinli bir değerlendirme sırasında büyük bir sigorta şirketinin üretim web sitesinde bulunan bir mantık hatası gösteriliyor. AI pentesting ajanı, tek kullanımlık doğrulama kodu isteğinin herhangi bir e-posta adresine gönderilebildiğini buldu. Ardından kendi gelen kutusuna gelen kodla giriş yaparak açığı kanıtladı ve güvenlik sınırları testi durdurdu. Şirketin, aynı siteyi yaklaşık altı ay önce pentest ettiğini söylediği aktarılıyor.
Rehber ayrıca kapsama alanının kanıtlanmasını, saldırı zincirleme kabiliyetinin görülmesini, data handling kurallarının netleşmesini ve bulgular düzeltildikten sonra aynı saldırının yeniden çalıştırılmasını istiyor. Böylece ekipler, yalnızca genellenmiş bir yeniden tarama değil, tam olarak hangi davranışın düzeldiğini görebiliyor.
Hazırlanan listede üretim güvenliği de ayrı bir başlık. Ajanın sınırlarının modelin içinde mi yoksa dışında mı çalıştığı, hangi verileri tuttuğu ya da eğitmek için kullanıp kullanmadığı ve bir koşuyu kimlerin durdurabildiği gibi sorular yer alıyor. Rehber, bu sınırların satın alma öncesinde yazılı biçimde görülmesini istiyor.
Çalışmanın sonunda verilen puanlama şeması, en fazla üç vendor’ın 15 başlık üzerinden karşılaştırılmasını öneriyor. Her kontrol için ağırlıklandırılmış puanlar, kayıt altına alınmış kanıtlar ve veri işleme ile guardrail alanlarında geçme kalıpları bulunuyor. Hazırlanan belgede, iyi bir AI pentesting ajanının en parlak demosu olan değil, neyi test ettiğini gösterebilen, bulduğunu kanıtlayabilen ve uygulamada güvenli biçimde çalışabilen sistem olduğu belirtiliyor.
Kaynaklar
- AI Pentesting Checklist: 15 Questions for Vendors | Reflectiz (reflectiz.com)
- VulnCheck State of Exploitation 1H-2026 | Blog | VulnCheck (vulncheck.com)
- 95% of Enterprises Prioritize Pentesting, Yet Only 32% of Attack Surfaces Are Tested, New Synack and Omdia Research Finds | Nasdaq (nasdaq.com)
- cycognito.com