

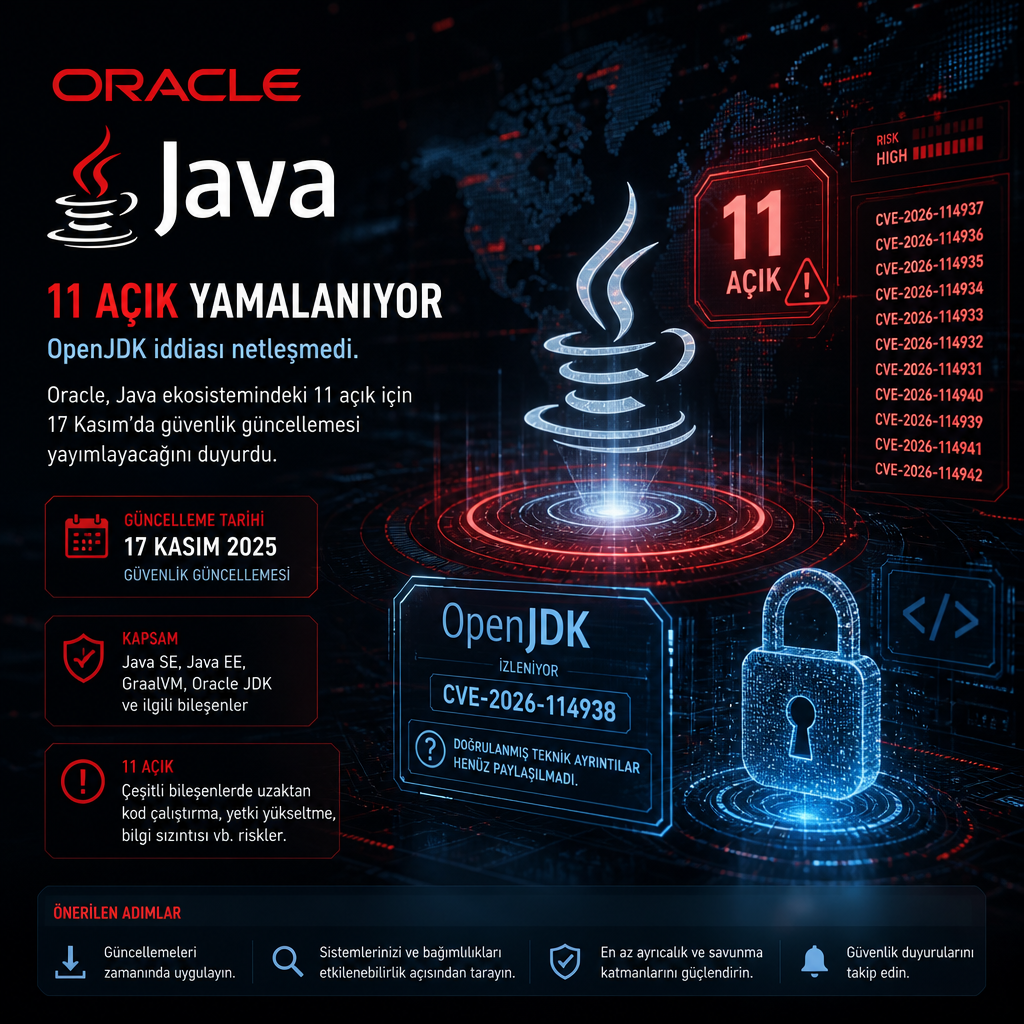
Oracle, 17 Kasım’da yayımlayacağı güvenlik güncellemesinde Java ekosistemindeki 11 açığı kapatmaya hazırlanıyor. Şirketin ön duyurusunda bu açıkların en yüksek CVSS 3.1 puanı 8.1 olarak verildi; ancak CVE numaraları, etkilenen bileşenler ve istismar durumunda ortaya çıkabilecek sonuçlar henüz açıklanmadı.
Aynı günün gündemindeki ikinci başlık ise OpenJDK tarafında ortaya atılan ayrı bir RCE iddiası. CVE-2026-114938 olarak izlenen bu açık için 9.2 CVSS 4.0 puanı verildiği öne sürülüyor. Ancak bu bilgi henüz doğrulanmış değil ve Oracle’ın yamalamaya hazırlandığı 11 açık arasında yer alıp almadığı da kesinleşmiş değil.
Oracle’ın ön duyurusunda, 11 Java SE açığının ağ üzerinden kimlik doğrulaması gerektirmeden istismar edilebileceği belirtildi. Buna karşın şirket, bunun her bir açığın uzaktan kod çalıştırmaya yol açtığı anlamına gelmediğini ve etkilenen her Java uygulamasının doğrudan hedef alınabileceğini söylemedi. Ön bildiride hangi Java bileşeninin zafiyetli olduğu ya da bir saldırganın tam olarak ne elde edebileceği de yer almadı.
Şirket ayrıca, tam güvenlik duyurusu yayımlanmadan önce bilgilerin değişebileceği uyarısını yaptı. Oracle’ın açıklamasında şu aşamada yalnızca ilk çerçeve bulunuyor.
Oracle, Java sürümleri için takvimini açıkladı
Oracle, müşterilerine 17 Kasım’daki güvenlik güncellemesinden sonra mevcut Java yapılarından ayrılmalarını ve karşılık gelen yeni sürümlere geçmelerini tavsiye ediyor. Şirketin Java sürüm notları ve ops.java sayfasında yer alan plana göre güncellenecek hatlar Java 8, 11, 17, 21, 25 ve 27 olacak.
Planlanan yeni yapılar şöyle sıralanıyor: Java 8 için 8u513, Java 11 için 11.0.33.1, Java 17 için 17.0.21.1, Java 21 için 21.0.13.1, Java 25 için 25.0.5.1 ve Java 27 için 27.0.1.1. Şu an listelenen sürümler ise sırasıyla 8u511 b33, 11.0.33.0.3, 17.0.21.0.3, 21.0.13.0.3, 25.0.5.0.3 ve 27.0.1.0.3 olarak görünüyor.
Oracle’ın Kasım ayı güvenlik duyurusuna göre etkilenen ürünler arasında Oracle Java SE’nin 8u511, 8u511-perf, 11.0.33, 17.0.21, 21.0.13, 25.0.5 ve 27.0.1 sürümleri yer alıyor. Aynı listede Oracle GraalVM for JDK 17.0.21 ve 21.0.13, Oracle GraalVM Enterprise Edition 21.3.20.0.3 ile Oracle JavaFX 21.0.13, 25.0.5 ve 27.0.1 de bulunuyor.
Oracle, bu 11 Java SE açığının ağ üzerinden kimlik doğrulaması olmadan kullanılabileceğini söyledi. Şirket, bunun her durumda uzaktan kod çalıştırma anlamına gelmediğini ve tüm etkilenen uygulamaların aynı biçimde risk altında olmadığını da vurguladı. Ön duyuruda, saldırganın her bir açıktan sonra hangi sonuca ulaşabileceği ise belirtilmedi.
Şirketin notlarında, 11 açığın detaylarının tam duyuru yayımlanana kadar değişebileceği uyarısı da yer aldı. Oracle’ın ops.java sayfası ise yeni yapıların bu yazının hazırlandığı anda mevcut sürüm olarak listelendiğini, ancak güvenlik notu, sürüm notları ve indirme sayfasında 16:59 UTC itibarıyla hâlâ eski yapıların göründüğünü ortaya koydu.
OpenJDK tarafındaki CVE-2026-114938 ayrı bir soru işareti yaratıyor
Java uygulamaları çalıştıran kurumlar için asıl belirsizlik, OpenJDK’ye atfedilen CVE-2026-114938 kaynağında toplanıyor. Ancak kamuya açık bilgiler, açığın Java çalışma zamanı mı, belirli bir kütüphane mi yoksa uygulamaların dışarı açmak zorunda olduğu bir işlev mi olduğunu göstermiyor. Oracle’ın ön duyurusu ile OpenJDK’ye ilişkin notlar da bu ayrımı netleştirmiyor.
Güvenlik şirketi Calif, X üzerinde yaptığı paylaşımda açığı bulduğunu ve bildirdiğini, bu zafiyete “Java4Shell” adını verdiğini açıkladı. Şirket, ayrıntıları Oracle yamayı yayımladıktan sonra, 17 Kasım’da Pasifik saatiyle 13.00’te paylaşacağını söyledi.
watchTowr da X üzerinden yapılan paylaşımlara atıfla bilgileri doğruladı, ancak teknik ayrıntıların hâlâ teyitsiz olduğunu hatırlattı. Farklı analizleri değerlendiren Upwind ve Equixly ise OpenJDK kaynak kodunda Java’nın Base64 çözücüsündeki bir hataya işaret etti. İki şirketin vardığı sonuca göre sorun, kod çalıştırmadan çok Java sanal makinesinin çökmesine yol açıyor.
Bu bulgulara göre zafiyet, yalnızca AVX-512 VBMI desteği bulunan x86-64 işlemcilerde ve güvenilmeyen veri java.util.Base64 içindeki temel ya da URL çözücüsüne ulaştığında devreye giriyor. ARM sunucular bu kod yolunu çalıştırmıyor. İddiaya göre etkilenen sürümler Java 17.0.6 ve sonrası ile Java 21, 25 ve 27; standart Java 8 ve 11 ise bu kapsamda değil.
Upwind ve Equixly, hata nedeniyle tamponun ötesine yazılan baytların saldırganın seçimine bağlı olmadığını, bu nedenle en olası sonucun çökme olduğunu belirtiyor. Şirketlerden hiçbiri AVX-512 donanımında taşmayı yeniden üretmeyi başardığını söylemedi.
Oracle’ın 8u371-perf sürüm notlarında yer alan “x86 için AVX-512 ile Base64 decoding optimizasyonu” ifadesi, Java 8 Enterprise Performance Pack tarafında ayrı bir soru işareti oluşturuyor. İki şirket, Performans Paketi’nin bu hatadan etkilenip etkilenmediği konusunda bir doğrulama paylaşmadı.
Geçici önlem olarak iki JVM seçeneği öne çıkarıldı: -XX:-UseBASE64Intrinsics Base64 intrinsics kullanımını kapatıyor, -XX:UseAVX=2 ise AVX-512’nin tüm yolaklarını devre dışı bırakıyor. İkinci seçenek diğer işlemleri yavaşlatabiliyor. Ancak firmalar, bu ayarların ilgili açık için satıcılarca doğrulanmadığını da not düştü.
Yama kapsamı Oracle ürünleriyle sınırlı
Oracle’ın Kasım duyurusu, şirketin kendi ürünlerini kapsıyor; üçüncü taraf OpenJDK dağıtımlarının yamalanma durumunu göstermiyor. OpenJDK Vulnerability Group ise önceki inceleme anında, 24 Ekim’den daha yeni bir duyuru yayımlamış değildi.
Bu nedenle kurumlar, yalnızca CVE kaydına bakarak hangi Java kurulumlarının etkilendiğini ya da hangi sürüm güncellemesinin sorunu çözdüğünü söyleyemiyor. Resmî ayrıntılar açıklanana kadar zafiyetin kapsamı sürüm bazında netleşmiş değil.
Oracle, 28 Mayıs’ta aylık güvenlik yama döngüsüne geçtiğini ve üç aylık Critical Patch Update takvimi arasına hedefli güvenlik sürümleri eklediğini daha önce duyurmuştu. 10 Eylül’de güncellenen Java güvenlik planında 17 Kasım bir sonraki aylık yayın tarihi olarak yer aldı.
Oracle’ın Java güvenlik güncelleme planı, bu takvimin ardından destekli sürümlerdeki yamaların izlenmesi gerektiğini de ortaya koyuyor. Şirketin açıklamalarına göre 17 Kasım’da beklenen değişiklikler tamamlandığında Java 8, 11, 17, 21, 25 ve 27 çizgilerinde yeni yapılar devreye alınacak.
Şimdilik kamuoyuna yansıyan tablo, Oracle’ın kendi duyurusu ile OpenJDK tarafındaki ayrı iddianın birbirinden ayrılması gerektiğini gösteriyor. Şirket tam güvenlik duyurusunu yayımladıkça ve CVE-2026-114938 için doğrulanmış teknik ayrıntılar ortaya çıktıkça, Java ekosistemine ilişkin görünüm netleşecek.
Kaynaklar
- Oracle Critical Security Patch Update Advisory – November 2026 (oracle.com)
- cve.org
- JDK Release Notes (oracle.com)
- ops.java