Ruby’deki regex motoru hataları, GitLab’de dört kritik RCE açığına zemin hazırladı; özel desenler belleği bozabiliyor.
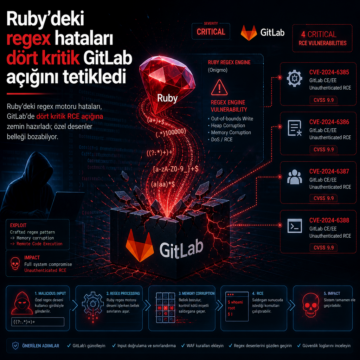


Ruby’deki regex motoru hataları, GitLab’de dört kritik RCE açığına zemin hazırladı; özel desenler belleği bozabiliyor.
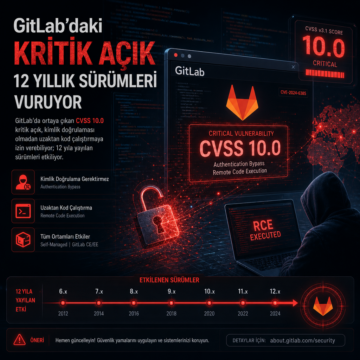
GitLab’da ortaya çıkan CVSS 10.0 kritik açık, kimlik doğrulaması olmadan uzaktan kod çalıştırmaya izin verebiliyor; 12 yıla yayılan sürümleri etkiliyor.
GitLab, CI/CD akışında özel bir düzenli ifade üzerinden kimlik doğrulaması gerektirmeden sunucu kodu çalıştırılmasına yol açabilecek kritik açığı kapattı.
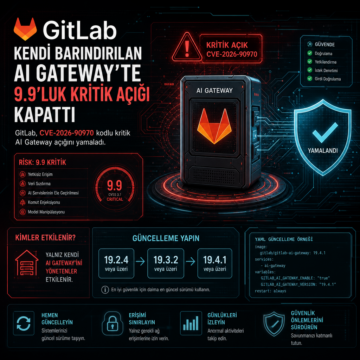
GitLab, CVE-2026-90970 kodlu kritik AI Gateway açığını yamaladı; yalnız kendi gateway’ini yönetenler 19.2.4, 19.3.2 ve 19.4.1’e geçmeli.
GitLab’in e-posta token’ı süresiz kaldığı için sızarsa kod gönderme ve CI çalıştırma yetkisi verebiliyor; saldırı IP ve 2FA’yı da aşabiliyor.
GitLab’de CVSS 10 puanlı CVE-2026-85706 açığı saatler içinde taranmaya başladı; CISA açığı KEV listesine ekledi.
GitLab, CVE-2026-19478 kod enjeksiyonu açığı için yamaları yayımladı; watchTowr istismar denemeleri ve etkilenen sürümleri açıkladı.
GitLab, CVE-2026-19478 ve CVE-2026-19650 açıklarını kapattı; kritik yama 17 Ağustos 2026’da olağan takvimin dışında yayımlandı.
GitLab’ın Haziran ayında kapattığı bir açık için çalışan bir istismar kanıtı yayımlandı ve doğrulanmış kullanıcıların yamalanmamış self-managed kurulumlarda komut çalıştırabildiği gösterildi. Zincir, Jupyter not defteri önizlemesi ile Oj kütüphanesindeki iki bellek bozulması hatasını birleştiriyor; etkilenen sürümler için güncelleme şart, ancak bazı eski hatlar geri port alamıyor.