

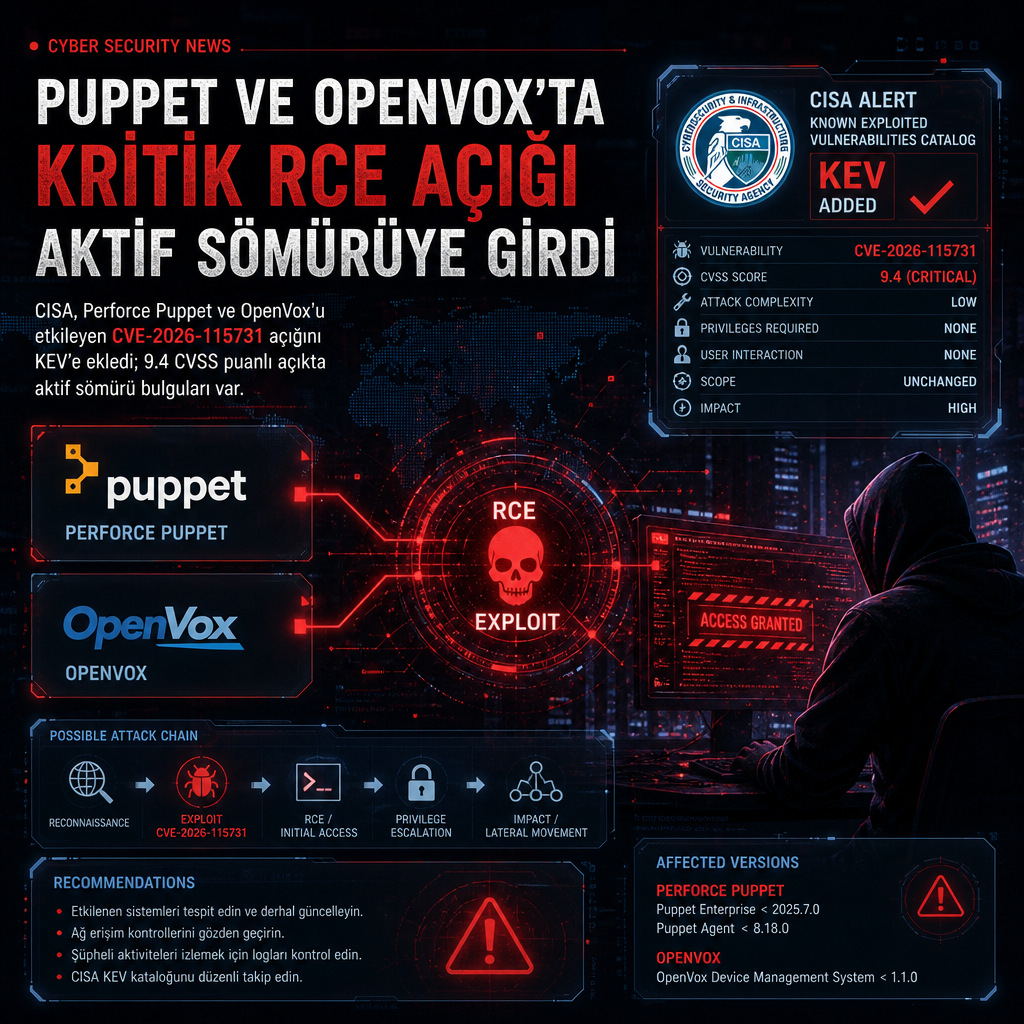
CISA, Perforce Puppet ve açık kaynak karşılığı OpenVox’u etkileyen kritik bir uzaktan kod çalıştırma açığını KEV kataloğuna ekledi. CVE-2026-115731 numarasıyla izlenen ve 9.4 CVSS puanı alan açık, aktif sömürüye ilişkin bulguların ardından gündeme taşındı.
İhlal, Puppet Server’ın rapor işleme kodunda güvenilmeyen verinin serileştirilip geri açılması sırasında ortaya çıkıyor. Kurumun açıklamasına göre, CA imzalı herhangi bir ajan sertifikasına sahip bir istemci, özel hazırlanmış bir zengin veri tipi içeren raporu PUT isteğiyle göndererek Puppet Server üzerinde servis kullanıcısı yetkileriyle keyfi kod çalıştırabiliyor. Sertifika otoritesi istemleri yeterince doğrulamadan otomatik imza atıyorsa, kimliği doğrulanmamış bir ağ saldırganı geçerli bir sertifika alıp açığı kullanabiliyor.
Açığın etkilendiği sürümler arasında Puppet Enterprise 2026.0.0 öncesi 2026.0.1, 2025.0.0 öncesi 2025.12.1 ve 2023.8.0 öncesi 2023.8.13 sürümleri yer alıyor. Puppet Core tarafında ise 9.0.0 öncesi 9.1.3 ile 8.x serisinin 8.22.2 öncesi sürümleri risk altında. Perforce Software bu sorunu 3 Kasım 2026’da Puppet Enterprise 2026.0.1, 2025.12.1 ve 2023.8.13 ile Puppet Core 9.1.3 ve 8.22.2 sürümlerinde yamaladı.
Aynı hata, Puppet’ın açık kaynak uygulaması OpenVox’u da etkiliyor. OpenVox Agent 9.3.0 ve 8.32.0, OpenVox Server ise 9.2.0 ve 8.18.0 sürümlerinde düzeltilmiş durumda.
Neodyme AG’den güvenlik araştırmacısı Alain Rödel, CVE-2026-115731’i keşfedip bildiren isim olarak kayda geçti. Rödel’in, CVE-2026-115732 numaralı ikinci kritik açığı da ortaya çıkardığı belirtildi. CVSS puanı 9.0 olan bu ikinci açık, hem Puppet hem de OpenVox tarafında sertifika adına dayalı yetkilendirmeyi atlatmaya yarıyor.
Alman siber güvenlik şirketi, her iki açığın da yapay zekâ desteği ve hassas yönlendirme ile bulunduğunu bildirdi. Neodyme’nin bu ay yayımladığı rapora göre, etkinin boyutu Puppet Server yapılandırmasına ve kullanılan orkestrasyon protokollerine bağlı değişiyor. Yine de şirket, yapılandırmadan bağımsız olarak Puppet Server’da RCE elde eden bir saldırganın CA imzalama anahtarlarını ele geçirip başka makineleri taklit edebileceğini vurguladı.
Raporda, Puppet’ın kurumsal ağlarda çoğu zaman geniş erişime sahip güçlü bir yazılım olduğu da aktarıldı. Neodyme, bu kadar merkezi bir sistemde oluşan uzaktan kod çalıştırma zafiyetinin fidye yazılımı dağıtımı, toplu veri sızdırma ve ağın başka bölümlerine yatay hareket senaryolarına yol açabileceğini belirtti.
Şu ana kadar açığın sahada nasıl silahlandırıldığına dair ayrıntı paylaşılmadı. Buna karşın 4 Kasım tarihli bir Reddit mesajında transdimensia adlı kullanıcı, kamuya açık duyurudan kısa süre sonra istismar girişimlerinin başladığını yazdı. Kullanıcı, kendi altyapısında ciddi biçimde yanlış yapılandırılmış bir CA bulduktan sonra faaliyetleri geriye dönük izleyerek bir CVE-2026-115731 ihlaline ulaştığını aktardı.
CISA, Federal Civilian Executive Branch kurumlarının ağına yönelik riski azaltmak için 1 Aralık 2026 tarihine kadar yama uygulanmasını istiyor. Uyarı, kurumların Binding Operational Directive 26-04 kapsamında güvenlik güncellemelerini risk önceliğine göre hızlandırması gerektiğini de hatırlatıyor.
Açığın teknik ayrıntıları ve etkilenen sürümler için NVD kaydı: https://nvd.nist.gov/vuln/detail/CVE-2026-115731