

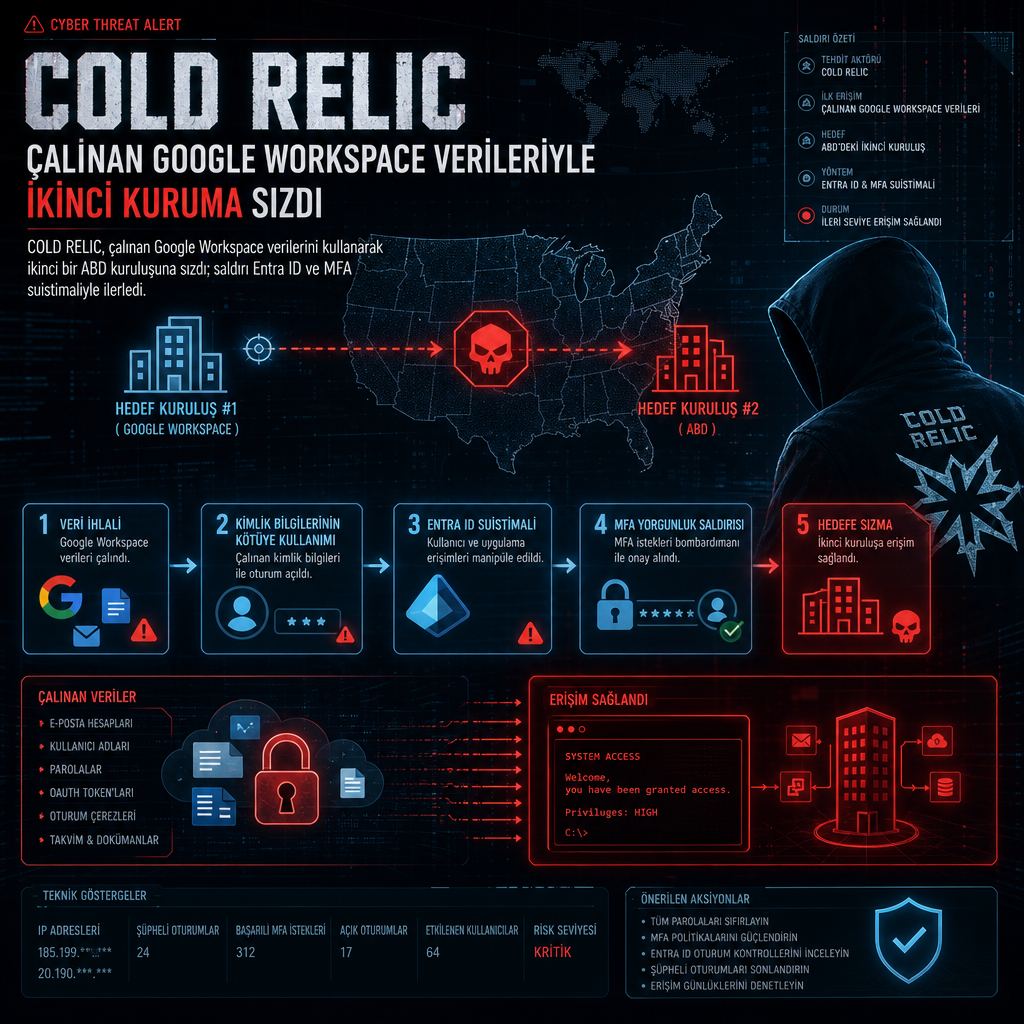
Google’ın yaptığı son incelemelere göre Rusya bağlantılı COLD RELIC grubu, tek bir bulutu ele geçirmenin ardından çalınan verileri ikinci bir ABD kuruluşuna sızmak için kullandı. İlk ihlal 2025’in sonlarında, ikinci ihlal ise 2026’da yaşandı; saldırılar Google Workspace, Microsoft Entra ID ve kimlik avı temelli sosyal mühendislik zinciriyle ilerledi.
Grup; COLDRIVER ve UNC4057 adlarıyla da izlenen, kamuya açık kayıtlarda Callisto, Gossamer Bear ve Star Blizzard olarak geçen yapı. Google Threat Intelligence Group ve Mandiant, COLD RELIC’in ele geçirdiği kurumsal verilerle çalışan dizinlerini, kimlik bilgilerini ve eski oturum izlerini sonraki hedeflere karşı bir sıçrama tahtasına dönüştürdüğünü aktardı.
İlk ihlalden çalınan veriler ikinci saldırının zemini oldu
Google’ın tespitine göre COLD RELIC, 2025’in sonlarında ABD merkezli bir kuruluşun bulut üretkenlik ortamına girdi. Başlangıç erişimi, kurbanın bulunduğu yere coğrafi olarak yakın bir residential proxy ağı üzerinden sağlandı. Saldırganlar daha sonra çalınmış bir Super Admin hesabı üzerinden içeri girdi ve MFA push bildirim yorgunluğu saldırısıyla hesabın sahibi bir istek onaylayınca erişimi kalıcı hale getirdi.
Bu aşamadan sonra grup, kendi cihazını kiracıya kaydederek oturumu sürdürdü. Google, saldırganların alternatif erişim yöntemi olarak passkey ve MFA yedek kodları da kullandığını belirtti.
Şirketin açıklamasına göre COLD RELIC, ele geçirdiği Super Admin yetkileriyle kuruluşun tüm bulut depolama alanını indirdi. Bunu iki ayrı yöntemle yaptı: dosyaları toplu biçimde COLD RELIC’in kontrolündeki bir e-posta hesabına paylaştı ve dosyaları doğrudan indirdi.
Saldırganlar içerideyken Admin Console’a da erişti. Güvenlik soruşturma kayıtlarını ve e-posta denetim günlüklerini sorgulayarak savunmanın ne kadar görünürlük sağladığını kontrol etti, ardından Alert Center bildirimlerini görüntüleyip değiştirdi ve sildi. Google, bu işlemlerin ilk sızmaya dair adli izleri ortadan kaldırmak için yapıldığını söyledi.
Bu yetkiler, Super Admin üzerinden Google Takeout servisiyle çalışan listesinin tamamının ve alan genelindeki verilerin dışarı aktarılmasını da mümkün kıldı. Google Workspace yardım dokümanlarına göre Takeout, kullanıcıların Drive ve diğer bağlı hizmetlerdeki verilerinin bir kopyasını dışa aktarmasına izin veriyor; yönetici tarafında bu özellik denetlenebiliyor.
Toplu veri hırsızlığının ardından saldırganlar aylar boyunca erişimi korudu. Bu dönemde OAuth üzerinden e-posta kutularını harici istemcilere senkronize ettiler, parola ve oturum sıfırlamalarından sonra da geçerliliğini koruyan saldırgan tarafından kaydedilmiş passkey’lerle yeniden kimlik doğruladı ve cihaz kayıt kontrollerini aştı. Ayrıca kimlik bilgileri, e-posta arşivleri, personel bilgileri ve ilgilerini çeken diğer dosyalara bağlı bulut drive erişimini hedeflediler.
Erişim bitse de kimlik avı kampanyası durmadı
Google, saldırganların kurban kuruluştan çıkarılmasından sonra da operasyonu sürdürdüğünü açıkladı. Bu kez çalışanları ve aynı profesyonel çevredeki bağlantıları hedef alan e-postalarda, kurban organizasyonun çalışanıymış gibi davranıldı. Mesajlar, yeni bir sosyal mühendislik kampanyasının parçası olarak kullanıldı.
Kampanyanın sonraki aşamasında COLD RELIC, ikinci bir ABD kuruluşunda Microsoft Entra ID hesabını ele geçirdi. Bu kuruluş, Google Workspace için federated single sign-on kimlik sağlayıcısı olarak Entra ID kullanıyordu.
Saldırgan, ilk kuruluşta ele geçirdiği kimliği taklit ederek hedefle güvenli mesajlaşma uygulaması üzerinden temas kurdu. Ardından teknik bir soruna ilişkin belge paylaşma bahanesiyle, Entra ID kimlik bilgilerini ve kimlik doğrulama belirteçlerini toplamak üzere hazırlanmış kimlik avı bağlantıları gönderdi.
Google’ın aktardığına göre çalınan bilgilerle başarılı doğrulama sağlandıktan sonra saldırgan, SSO çözümünde yeni bir MFA cihazı kaydetti ve bunu hesabın ele geçirilme süresi boyunca erişimi korumak için kullandı. Böylece tek bir kullanıcı hesabı üzerinden kurumun dosyalarına bulk download işlemi gerçekleştirildi.
İkinci kuruluşun ele geçirilmesinin ardından, konuşmayı başlatmak için kullanılan mesajlaşma uygulaması hesabının profil adı farklı bir kimliğe çevrildi. Google, bu yeni persona’nın aynı profesyonel ağ içindeki başka kuruluşları hedeflemek için kullanılmasının muhtemel olduğunu bildirdi.
Google’ın nitelemesi: insan odaklı aldatma ile bulut kimliği suistimali birleşti
Google, COLD RELIC’in kampanyalarını insan merkezli sosyal mühendislik ile bulut kimliği suistimalinin birleşimi olarak tanımladı. Şirketin değerlendirmesinde, saldırganların stratejik personel listeleri ve operasyonel belgeleri elde ederek meşru iş iletişimini güvenilir ortaklara karşı bir saldırı vektörüne çevirdiği vurgulandı.
Grubun geçmişi de bu tabloyu destekliyor. COLD RELIC, daha önce COLDRIVER ve UNC4057 olarak izleniyordu; Callisto, Gossamer Bear ve Star Blizzard adlarıyla da ilişkilendiriliyor. Google, grubun 2015’ten bu yana kimlik avı kampanyalarını izlediğini ve son incelemelerin, saldırı sonrası taktikleri ile kimlik taklidinde yeni ayrıntılar ortaya koyduğunu belirtti.
ABD Adalet Bakanlığı’nın değerlendirmesine göre COLD RELIC, Rusya’nın Federal Güvenlik Servisi FSB bünyesinde faaliyet gösteriyor. Grup, Rus hükümeti açısından stratejik ya da siyasi değeri olan bilgilere erişmek için sofistike kimlik avı ve kötü amaçlı yazılım kampanyaları yürütmekle tanınıyor. Ayrıca ele geçirdiği erişimi, kurbanların sosyal ve profesyonel ağlarına uzanmak için de kullanıyor.
Google’a göre saldırılar; hükümet görevlileri, savunma yüklenicileri ve Avrupa ile Kuzey Amerika’daki sivil toplum kuruluşları dahil yüksek değerli hedefleri vurdu. Şirket, COLD RELIC’in bir hedefi ele geçirdikten sonra çalınan e-postaları ve verileri kullanarak sonraki hedeflerle kurduğu iletişimi daha inandırıcı hale getirdiğini de vurguladı.
İnceleme, tek bir bulut ihlalinin uzun süreli erişim, veri toplama ve çapraz ortam kimlik suistimali için nasıl kullanılabildiğini ortaya koydu. Google’ın paylaştığı bulgulara göre COLD RELIC, bu zinciri yalnızca veriyi dışarı aktarmak için değil, sonraki hedeflere giden kapıyı açmak için de kullandı.
Kaynaklar
- COLD RELIC: A Case Study in Impersonation and Compromise | Google Cloud Blog (cloud.google.com)
- Allow or block Google Takeout | Advanced | Google Workspace Help (knowledge.workspace.google.com)