Check Point Research, Sparrow ekosistemi üzerinden yürütülen SilentDelivery, OceanGate ve DarkWire operasyonlarını açıkladı.
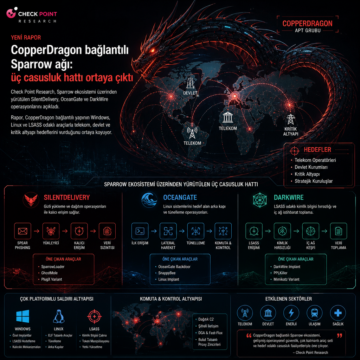


Check Point Research, Sparrow ekosistemi üzerinden yürütülen SilentDelivery, OceanGate ve DarkWire operasyonlarını açıkladı.
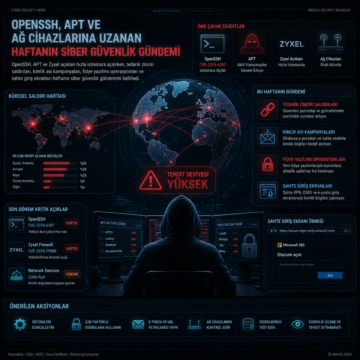
OpenSSH, APT ve Zyxel açıkları hızla istismara açılırken, tedarik zinciri saldırıları, kimlik avı kampanyaları, fidye yazılımı operasyonları ve sahte…
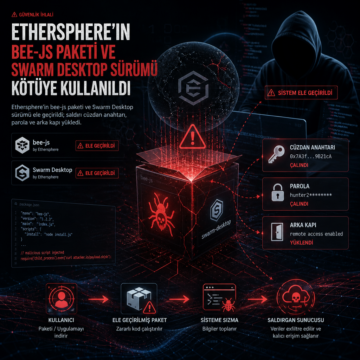
Ethersphere’in bee-js paketi ve Swarm Desktop sürümü ele geçirildi; saldırı cüzdan anahtarı, parola ve arka kapı yükledi.
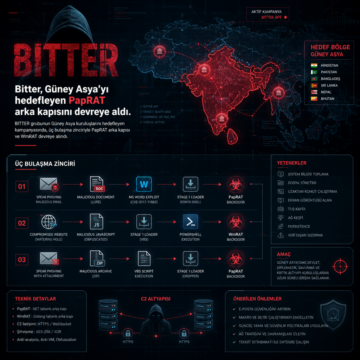
BITTER grubunun Güney Asya kuruluşlarını hedefleyen kampanyasında, üç bulaşma zinciriyle PapRAT arka kapısı ve WmRAT devreye alındı.
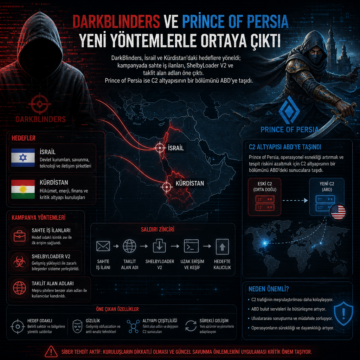
DarkBlinders, İsrail ve Kürdistan’daki hedeflere yöneldi; kampanyada sahte iş ilanları, ShelbyLoader V2 ve taklit alan adları öne çıktı.
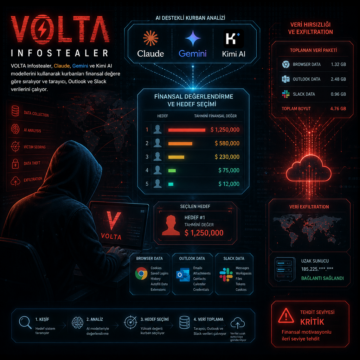
VOLTA infostealer, Claude, Gemini ve Kimi AI kullanarak kurbanları finansal değere göre sıralıyor; tarayıcı, Outlook ve Slack verilerini çalıyor.
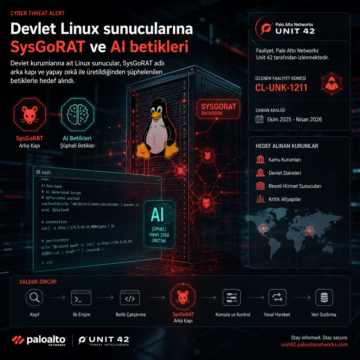
Devlet kurumlarına ait Linux sunucular, SysGoRAT adlı arka kapı ve yapay zekâ ile üretildiğinden şüphelenilen betiklerle hedef alındı.
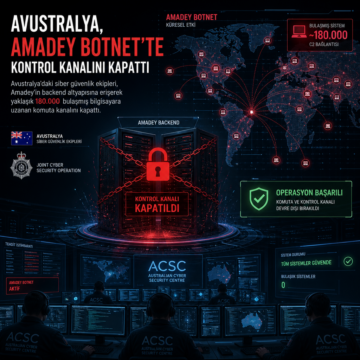
Avustralya’daki siber güvenlik ekipleri, Amadey’in backend altyapısına erişerek yaklaşık 180.000 bulaşmış bilgisayara uzanan komuta kanalını kapattı.
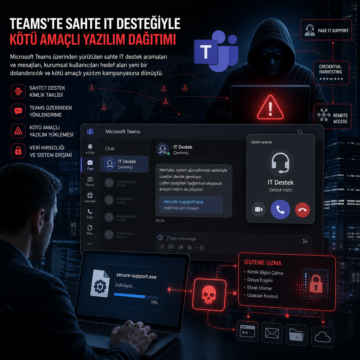
Microsoft Teams üzerinden yürütülen sahte IT destek aramaları ve mesajları, kurumsal kullanıcıları hedef alan yeni bir dolandırıcılık ve kötü amaçlı…
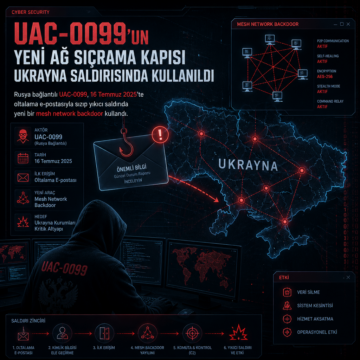
Rusya bağlantılı UAC-0099, 16 Temmuz 2025’te oltalama e-postasıyla sızıp yıkıcı saldırıda yeni bir mesh network backdoor kullandı.