Ethersphere’in bee-js paketi ve Swarm Desktop sürümü ele geçirildi; saldırı cüzdan anahtarı, parola ve arka kapı yükledi.
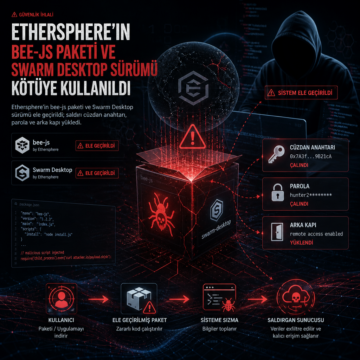


Ethersphere’in bee-js paketi ve Swarm Desktop sürümü ele geçirildi; saldırı cüzdan anahtarı, parola ve arka kapı yükledi.
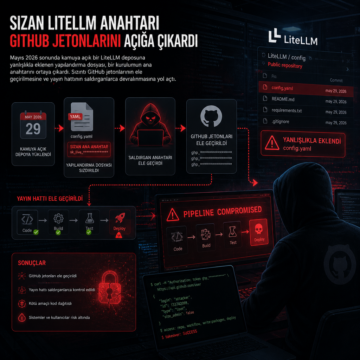
Mayıs 2026 sonunda kamuya açık bir LiteLLM deposuna yanlışlıkla eklenen yapılandırma dosyası, bir kurulumun ana anahtarını ortaya çıkardı.
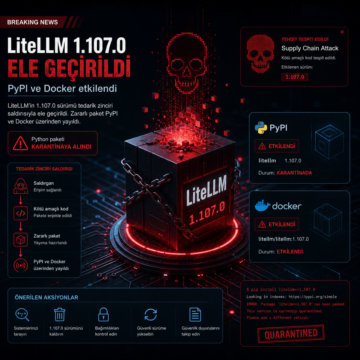
LiteLLM’in 1.107.0 sürümü tedarik zinciri saldırısıyla ele geçirildi; zararlı paket PyPI ve Docker üzerinden yayıldı, Python paketi karantinaya alındı.
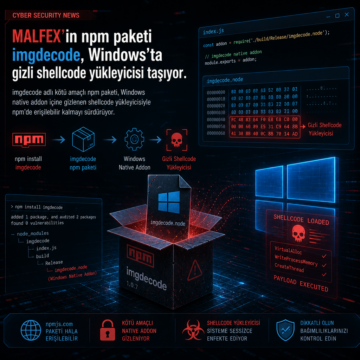
imgdecode adlı kötü amaçlı npm paketi, Windows native addon içine gizlenen shellcode yükleyicisiyle npm’de erişilebilir kalmayı sürdürüyor.
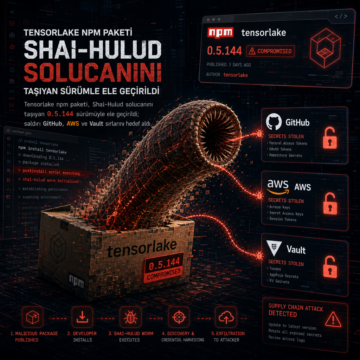
Tensorlake npm paketi, Shai-Hulud solucanını taşıyan 0.5.144 sürümüyle ele geçirildi; saldırı GitHub, AWS ve Vault sırlarını hedef aldı.
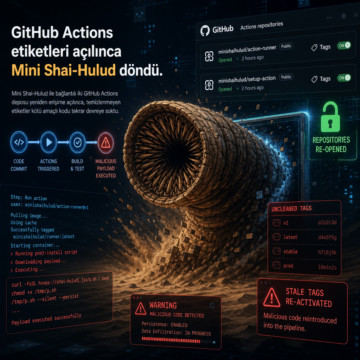
Mini Shai-Hulud ile bağlantılı iki GitHub Actions deposu yeniden erişime açılınca, temizlenmeyen etiketler kötü amaçlı kodu tekrar devreye soktu.
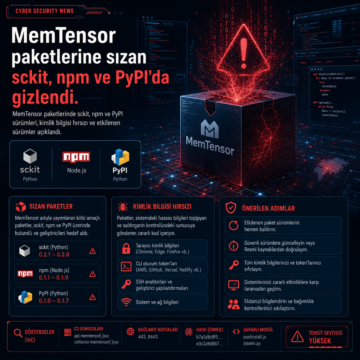
MemTensor paketlerinde sckit: npm ve PyPI sürümleri, kimlik bilgisi hırsızı ve etkilenen sürümler açıklandı.
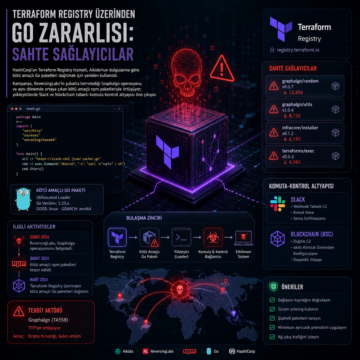
HashiCorp’un Terraform Registry hizmeti, Aikido’nun bulgularına göre kötü amaçlı Go paketleri dağıtmak için yeniden kullanıldı.
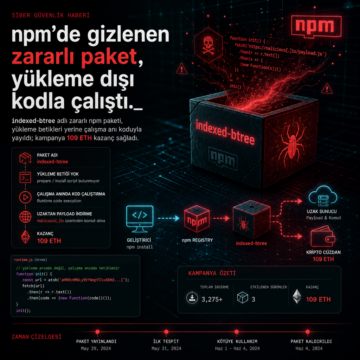
indexed-btree adlı zararlı npm paketi, yükleme betikleri yerine çalışma anı koduyla yayıldı; kampanya 109 ETH kazanç sağladı.
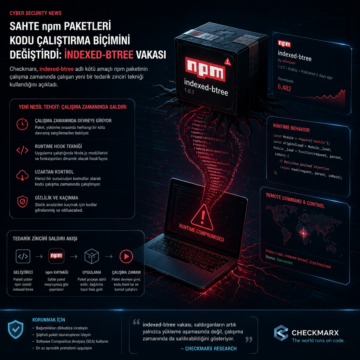
Checkmarx, indexed-btree adlı kötü amaçlı npm paketinin çalışma zamanında çalışan yeni bir tedarik zinciri tekniği kullandığını açıkladı.