BITTER grubunun Güney Asya kuruluşlarını hedefleyen kampanyasında, üç bulaşma zinciriyle PapRAT arka kapısı ve WmRAT devreye alındı.
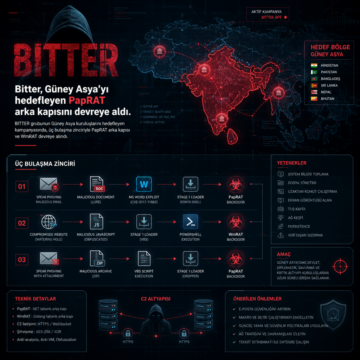


BITTER grubunun Güney Asya kuruluşlarını hedefleyen kampanyasında, üç bulaşma zinciriyle PapRAT arka kapısı ve WmRAT devreye alındı.
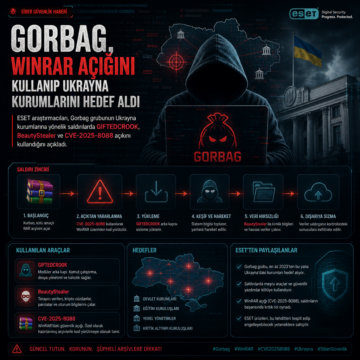
Gorbag, Ukrayna kurumlarına yönelik saldırılarda GIFTEDCROOK, BeautyStealer ve CVE-2025-8088 kullandı; ESET ayrıntıları paylaştı.
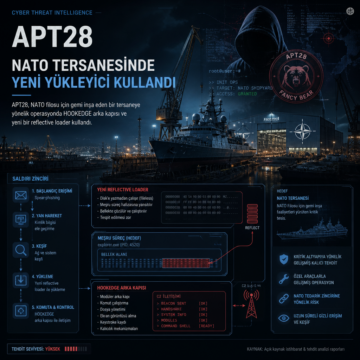
APT28, NATO filosu için gemi inşa eden bir tersaneye yönelik operasyonda HOOKEDGE arka kapısı ve yeni bir reflective loader kullandı.
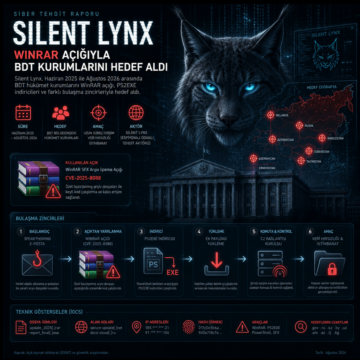
Silent Lynx, Haziran 2025 ile Ağustos 2026 arasında BDT hükümet kurumlarını WinRAR açığı, PS2EXE indiricileri ve farklı bulaşma zincirleriyle hedef aldı.
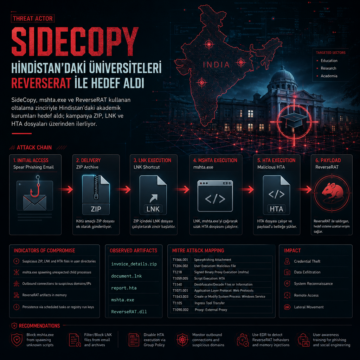
SideCopy, mshta.exe ve ReverseRAT kullanan oltalama zinciriyle Hindistan’daki akademik kurumları hedef aldı; kampanya ZIP, LNK ve HTA dosyaları üzerinden…
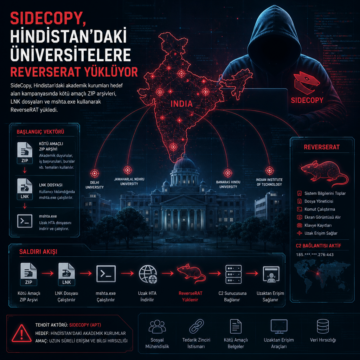
SideCopy, Hindistan’daki akademik kurumları hedef alan kampanyasında kötü amaçlı ZIP arşivleri, LNK dosyaları ve mshta.exe kullanarak ReverseRAT yükledi.
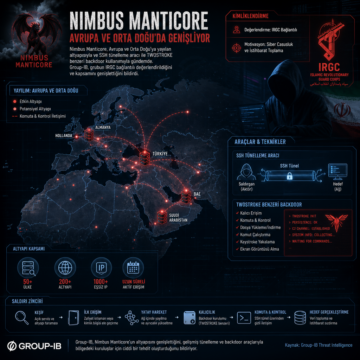
Nimbus Manticore, Avrupa ve Orta Doğu’ya yayılan altyapısıyla ve SSH tünelleme aracı ile TWOSTROKE benzeri backdoor kullanımıyla gündemde.

Güney Kore’de yürütülen ortak incelemeler, ele geçirilmiş web siteleri üzerinden AnySign4PC açığının kullanılarak ziyaretçilere fark ettirmeden arka kapı yüklendiğini ortaya koydu. Saldırılarda SIGNBT ve COPPERHEDGE aileleri, SyncHost.exe ve svchost.exe enjeksiyonu, reverse tunnel altyapısı ve silme izleri öne çıkıyor. Raporda aynı izlerin Mart 2026’daki Gunra fidye yazılımı vakasıyla da kesiştiği, ancak iki kampanyayı aynı aktöre bağlayacak kesin sonucun çıkarılamadığı belirtiliyor.

Nimbus Manticore, Orta Doğu, Afrika ve Güney Asya’daki hedeflere NightLedger arka kapısı ile BridgeHead ve ArcBridge tünelleyicilerini taşıyan yeni bir saldırı dalgasıyla ilişkilendirildi. Aynı günlerde Group-IB, Microsoft 365 takvimini gizli komuta kanalına çeviren HOLLOWGRAPH adlı başka bir zararlı örneği Cavern Manticore ile bağlantılı olarak açıkladı.

Güneydoğu Asya hükümetlerine ve diplomatlarına yönelik olarak tespit edilen GoSerpent zararlısı, gelişmiş veri toplama ve sızdırma teknikleri kullanıyor. Kampanya, uzun vadeli erişim sağlamak ve kritik bilgileri ele geçirmek amacıyla karmaşık araçlar içeriyor. Bu durum, bölgedeki devlet kurumlarını ciddi anlamda risk altında bırakıyor.