

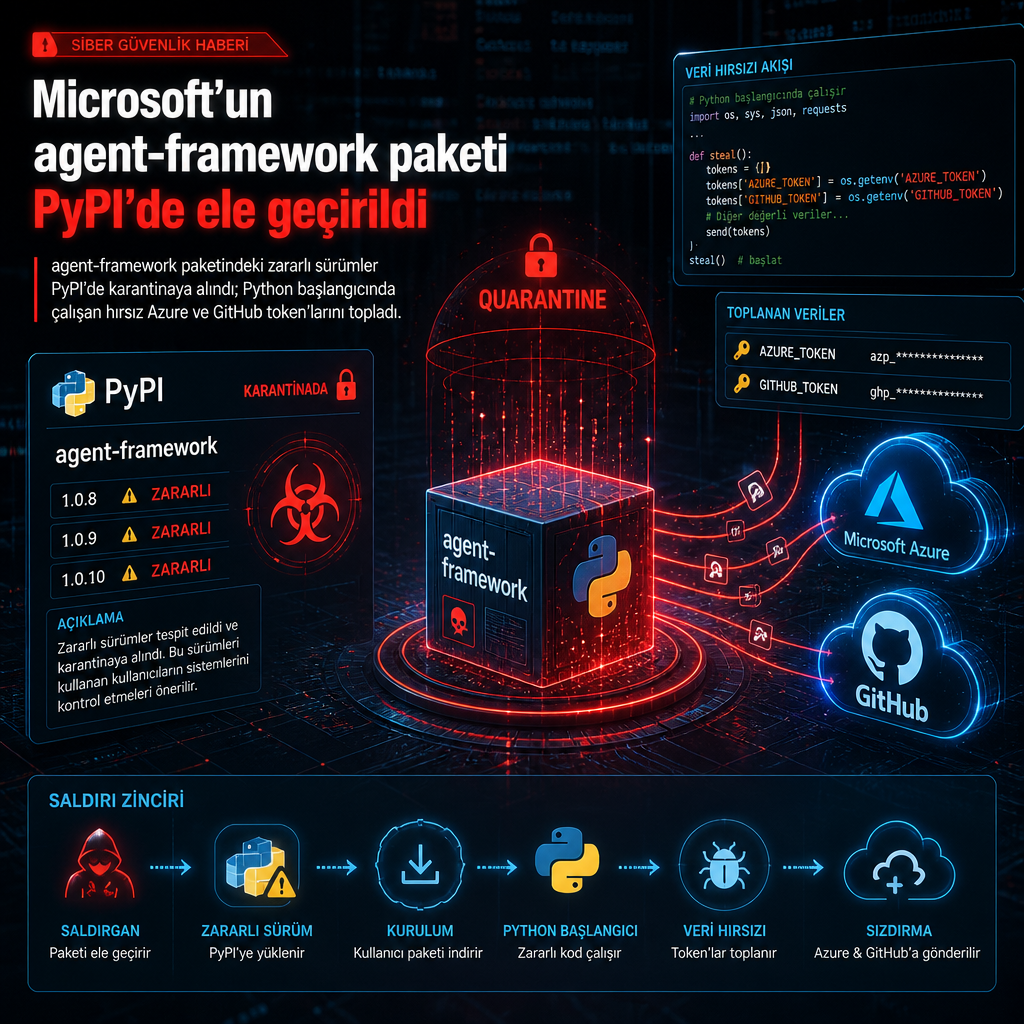
Microsoft Agent Framework için kullanılan agent-framework paketi, PyPI üzerinde yayımlanan iki zararlı sürüm nedeniyle gündeme geldi. 1.26.1 ve 1.26.2 numaralı sürümler 17 Kasım 2026’da 33 dakika arayla yayınlandı ve her Python başlangıcında çalışan bir kimlik bilgisi hırsızı taşıdı. PyPI, iki sürümü de kısa süre sonra karantinaya aldı. Kaynaklarda, saldırganın yayınlama erişimini nasıl elde ettiği ise netleşmedi.
Agent-framework, Microsoft Agent Framework için meta paket görevi görüyor. Microsoft’un açık kaynak çerçevesi, Python kullanarak yapay zekâ ajanları oluşturma ve orkestre etme amacıyla dağıtılıyor. Paket için yayımlanan raporlarda Aikido, Chainguard, Endor Labs, OX Security, SafeDep, Socket, StepSecurity ve Google’a ait Wiz’in adı geçti.
Çalıştırma zinciri .pth dosyasıyla kuruldu
İncelemelere göre saldırganlar iki zararlı sürümün içine de birer .pth dosyası yerleştirdi. 1.26.1 sürümünde bu dosyanın adı agent_framework_meta.pth, 1.26.2’de ise af_runtime_diag.pth oldu. Python, site-packages içindeki .pth dosyalarında bulunan import satırlarını yorumlayıcı her açıldığında çalıştırdığı için kötü amaçlı kod, paket açıkça içe aktarılmasa bile devreye giriyor.
Socket’in raporunda, iki sürümün de Python başlangıç kancaları kurduğu, kimlik bilgilerini, ortam verilerini ve bulut kimliği belirteçlerini sessizce topladığı, ardından bunları bir webhook[.]site uç noktasına gönderdiği aktarıldı. Endor Labs ise aynı davranışın Python’un her açılışında, hatta pip çalışırken bile tetiklendiğini bildirdi.
agent_framework_meta.pth dosyasındaki tek import satırı agent_framework_meta modülünü çağırıyor ve yükü başlatıyor. 1.26.2 sürümü ise farklı olarak üst seviye yeni bir af_runtime_diag.py modülü getiriyor ve kimlik bilgisi ararken kullanılan ortam değişkeni kalıplarını genişletiyor.
Endor Labs, her wheel paketinin site-packages dizinine bir .pth dosyası eklediğini belirtti. Şirketin değerlendirmesine göre Python, bu dosyalardaki import satırlarını her yorumlayıcı başlangıcında yürüttüğü için hırsız, Agent Framework hiç içe aktarılmasa bile etkilenen ortamda herhangi bir Python çalıştırmasında devreye giriyor.
Azure, GitHub Actions ve dosya sistemi hedefte
Toplanan veriler arasında eşleşmeye dayalı olarak taranan ortam değişkenleri, Azure CLI ile ilişkili ~/.azure/*.json dosyaları, .npmrc, pip.conf, .netrc, .git-credentials, .docker/config.json, Hugging Face belirteçleri, Microsoft Azure DevOps ajan dosyaları ile .env ve JSON dosyaları yer aldı. Araştırmacılar, Azure DevOps OIDC token’larının, Azure managed identity token’larının ve Azure instance metadata bilgisinin de hedeflendiğini bildirdi.
SafeDep, kodun yalnızca diskte duran kimlik bilgilerini okumadığını, platformdan yeni belirteçler de istediğini kaydetti. Şirketin aktardığına göre depolanan sırların döndürülmesi tek başına yeterli görülmüyor. Azure DevOps hattında SYSTEM_ACCESSTOKEN ve SYSTEM_OIDCREQUESTURI ile api://AzureADTokenExchange için federated token alınabildiği; Azure compute üzerinde ise managed identity endpoint’inden çeşitli kaynaklar için erişim belirteci istendiği belirtildi.
App Service ve Functions üzerinde IDENTITY_ENDPOINT ya da MSI_ENDPOINT kullanıldığı, diğer ortamlarda ise 169.254.169[.]254 adresine gidildiği ifade edildi. Azure Instance Metadata Service’in yerel IP üzerinden çalışan bir REST hizmeti olduğu, sanal makinenin bölgesi, etiketleri ve kimlik belirteci gibi bilgileri sağladığı da kaynak metinde yer aldı. Kod, topladığı verileri JSON biçiminde bir dosyada birleştiriyor, zlib ile sıkıştırıyor, Base64 ile kodluyor ve sabit bir URL’ye HTTPS POST isteğiyle gönderiyor.
1.26.2 sürümü ise GitHub Actions OIDC token’larını da topluyor ve credential amaçlı ortam değişkenleri için kullanılan arama kalıplarını genişletiyor. Aynı sürümün, üst seviye yeni bir modül aracılığıyla çalıştığı ve veri göndermek için webhook[.]site/d381fd80-ec62-42ad-8f5c-d1b15103c9bb adresini kullandığı raporlarda yer aldı.
Paketin aylık yaklaşık 190 bin indirme aldığı belirtildi. Bu nedenle yayımlanan uyarılarda, 17 Kasım 2026 tarihinde UTC 20:35 ile yaklaşık 21:20 arasındaki kurulumların özellikle kontrol edilmesi istendi. Etkilenen makinelerin ve runner’ların izole edilmesi, paketin güvenli son sürümü olan 1.26.0’a sabitlenmesi, temiz bir ortamdan yeniden kurulması ve zararlı sürümlerin kullanıldığı süreye ait proxy ile DNS kayıtlarında webhook[.]site/d381fd80-ec62-42ad-8f5c-d1b15103c9bb trafiğinin aranması tavsiye edildi.
Ayrıca sızmış olabilecek kimlik bilgilerinin temiz bir sistemden döndürülmesi, Azure kimliklerinin denetlenmesi, giriş ve etkinlik günlüklerinin gözden geçirilmesi ve Azure’a dağıtım yapan GitHub Actions iş akışlarının incelenmesi gerektiği vurgulandı. Aikido’nun notunda, mevcut bir kurulumda pip show agent-framework ile sürümün kontrol edilmesi ve site-packages dizinlerinde agent_framework_meta.pth ya da af_runtime_diag.pth dosyalarının aranması da hatırlatıldı. Uyarılarda, yükün çoğu durumda Python her başlatıldığında çalıştığı için paketin doğrudan içe aktarılmasının şart olmadığı da özellikle aktarıldı.
OX Security, bu olayın saldırganların yapay zekâ geliştirici ekosistemini ve onu destekleyen CI hatlarını hedef aldığını belirtti. Kurum, doğrudan resmi bir Microsoft paketinin hedef alınmış olmasına rağmen saldırganların wheel oluşturma akışını ele geçirip zararlı mantığı pakete gömmüş göründüğünü aktardı. Raporda, saldırının sadece paket tüketen sistemleri değil, paketin dağıtım zincirini de kullandığına yer verildi.
Bu yıl Microsoft bağlantılı ikinci PyPI vakası da bu oldu. Mayıs 2026’da TeamPCP adlı tehdit aktörleri, Microsoft’un Durable Task iş akışı yürütme çerçevesi için kullanılan Python istemcisi durabletask paketinin üç zararlı sürümünü yayımlamış ve bunları Mini Shai-Hulud solucanını yaymak için kullanmıştı.
Kaynak metinde, agent-framework paketinin Microsoft Agent Framework için meta paket olduğu, zararlı sürümlerin 17 Kasım 2026’da 33 dakika arayla dağıtıldığı ve dosya sistemine bırakılan .pth dosyalarının saldırının merkezinde yer aldığı açıklandı. Raporlar, aynı paketin hem kimlik bilgisi hem de bulut belirteci topladığını, veriyi sıkıştırıp Base64 ile kodladıktan sonra tek bir webhook adresine ilettiğini gösterdi.