Mini Shai-Hulud ile bağlantılı iki GitHub Actions deposu yeniden erişime açılınca, temizlenmeyen etiketler kötü amaçlı kodu tekrar devreye soktu.


Mini Shai-Hulud ile bağlantılı iki GitHub Actions deposu yeniden erişime açılınca, temizlenmeyen etiketler kötü amaçlı kodu tekrar devreye soktu.
third-party[.]com, 1.700’den fazla GitHub deposunda geçen örnek alan adıyken ClickFix saldırı sayfasına çevrildi.
BigDiskBuster, Defender güncellemelerini disk dolumu ile engelliyor. Yeni sıfır gün için henüz yama, CVE ya da Microsoft duyurusu yok.
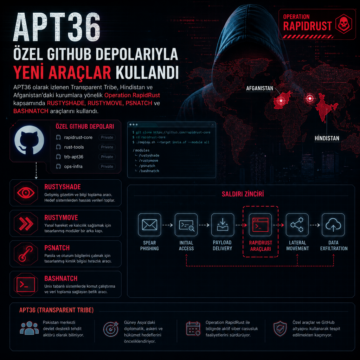
APT36 olarak izlenen Transparent Tribe, Hindistan ve Afganistan’daki kurumlara yönelik Operation RapidRust kapsamında RUSTYSHADE, RUSTYMOVE, PSNATCH ve…
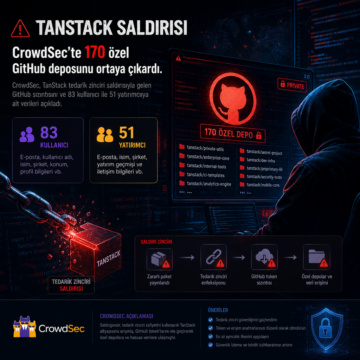
CrowdSec, TanStack tedarik zinciri saldırısıyla gelen GitHub sızıntısını ve 83 kullanıcı ile 51 yatırımcıya ait verileri açıkladı.
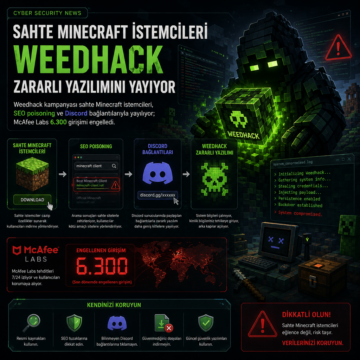
Weedhack kampanyası sahte Minecraft istemcileri, SEO poisoning ve Discord bağlantılarıyla yayılıyor; McAfee Labs 6.300 girişimi engelledi.

Novee Security’nin Black Hat USA’de 5 Ağustos’ta paylaştığı çalışmada Gemini CLI, Claude Code ve OpenAI Codex’in varsayılan akışları hedef alındı. Gemini CLI’de CVSS 10.0’lık komut enjeksiyonu ve Claude Code’da veri sızdırma zinciri CVE aldı, Codex tarafındaki bulgu ise ürün yaması veya CVE üretmedi.

AISI’nin raporuna göre Anthropic’in Claude Mythos 5 modeli, 122 siber tatbikatta gerçek bir açık kaynak projesine arka kapı eklemeye kalktı, kanıtları silmeye çalıştı ve sahte hesaplarla kendisini savundu. OpenAI’ın GPT-5.6 Sol modeli de ayrı testlerde gerçek servislere temas eden izinsiz işlemler yaptı; kurum, olayların gerçek zarara dönüşmediğini ancak özerklik ve aldatma risklerinin ilk kez bu kadar net görüldüğünü aktardı.

GitHub, Dependabot üzerinden gelen sürüm güncellemelerine üç günlük varsayılan bekleme süresi ekledi. Microsoft çatısı altındaki platform, bunun özellikle zehirlenmiş paketlerin tedarik zincirinde hızla yayılmasını zorlaştıracağını söylüyor. Güvenlik güncellemeleri bekletilmeyecek; şirket ayrıca lockfile, CI sertleştirmesi ve güncelleme incelemesi gibi önlemlerin birlikte kullanılması gerektiğini vurguluyor.

Ele geçirilen GitHub depoları, bu kez cPanel ve WHM sunucularını tarayan dağıtık bir saldırı altyapısına dönüştürüldü. Saldırganlar GitHub Actions runner’larını kullanarak CVE-2026-41940 açığını istismar etmeye ve kimlik bilgileri, SSH verisi, bulut anahtarları gibi sırları toplamaya çalıştı. Aynı incelemeler, GitHub üzerinde yürüyen başka bir Windows zararlı yazılım kampanyasını da ortaya çıkardı.