SideCopy, Hindistan’daki akademik kurumları hedef alan kampanyasında kötü amaçlı ZIP arşivleri, LNK dosyaları ve mshta.exe kullanarak ReverseRAT yükledi.
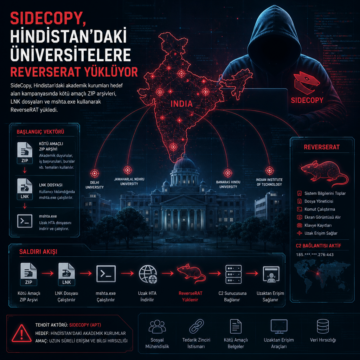


SideCopy, Hindistan’daki akademik kurumları hedef alan kampanyasında kötü amaçlı ZIP arşivleri, LNK dosyaları ve mshta.exe kullanarak ReverseRAT yükledi.
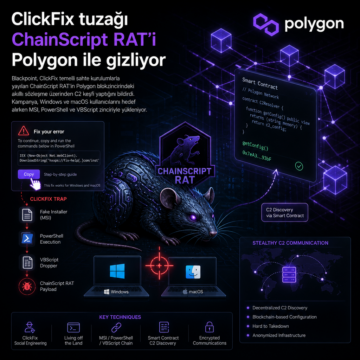
Blackpoint, ClickFix temelli sahte kurulumlarla yayılan ChainScript RAT’in Polygon blokzincirindeki akıllı sözleşme üzerinden C2 keşfi yaptığını bildirdi.
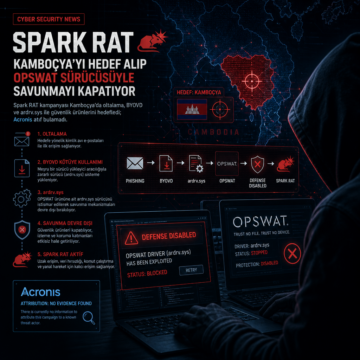
Spark RAT kampanyası Kamboçya’da oltalama, BYOVD ve ardrv.sys ile güvenlik ürünlerini hedefledi; Acronis atıf bulamadı.
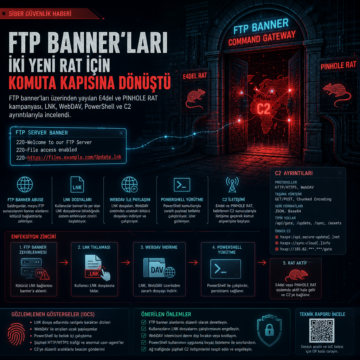
FTP banner’ları üzerinden yayılan E4del ve PINHOLE RAT kampanyası, LNK, WebDAV, PowerShell ve C2 ayrıntılarıyla incelendi.

TrueConf sunucularındaki açıklar, Rus şirketlerine PhantomCore ve web shell yüklemek için kullanıldı; Kaspersky Temmuz 2026’da tespit etti.
Otel sektörünü hedef alan büyük ölçekli bir kimlik avı kampanyasında, PureRAT zararlısı ClickFix sosyal mühendislik taktiğiyle dağıtılıyor. Saldırganlar, Booking.com ve Expedia hesap bilgilerini çalıyor ve bu verileri siber suç forumlarında satıyor. Kampanya, gelişmiş teknik yöntemler ve profesyonel siber suç hizmetleriyle desteklenerek devam ediyor.