Kaspersky’nin NetamLoader incelemesi: Asya’daki hükümete özel Windows 10 sürümü hedef alındı, AppDomainManager injection ve C2 ayrıntıları ortaya çıktı.
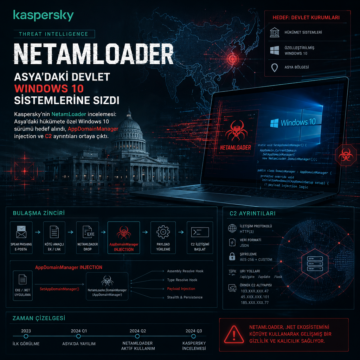


Kaspersky’nin NetamLoader incelemesi: Asya’daki hükümete özel Windows 10 sürümü hedef alındı, AppDomainManager injection ve C2 ayrıntıları ortaya çıktı.
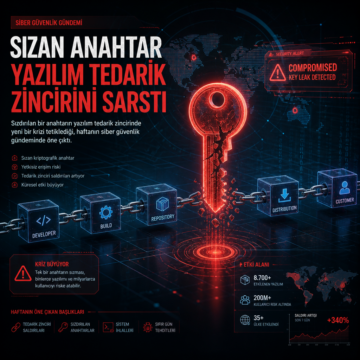
Sızdırılan bir anahtarın yazılım tedarik zincirinde yeni bir krizi tetiklediği, haftanın siber güvenlik gündeminde öne çıktı.
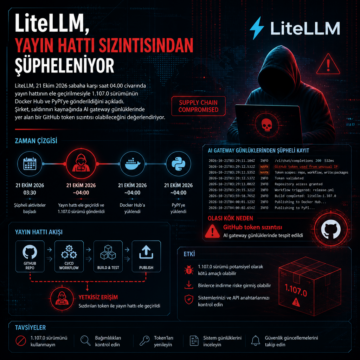
LiteLLM, 21 Ekim 2026 sabaha karşı saat 04.00 civarında yayın hattının ele geçirilmesiyle 1.107.0 sürümünün Docker Hub ve PyPI’ye gönderildiğini açıkladı.
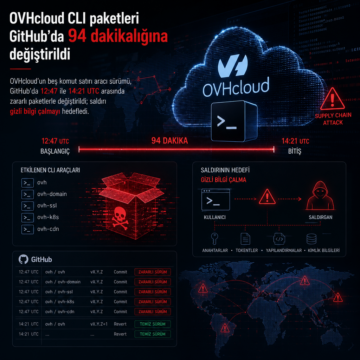
OVHcloud’un beş komut satırı aracı sürümü, GitHub’da 12:47 ile 14:21 UTC arasında zararlı paketlerle değiştirildi; saldırı gizli bilgi çalmayı hedefledi.
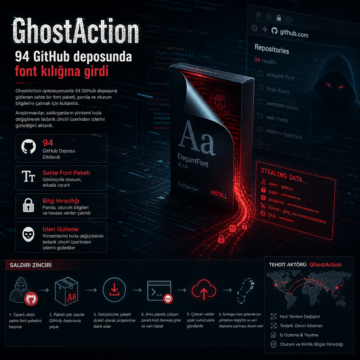
GhostAction operasyonunda 94 GitHub deposuna gizlenen sahte bir font paketi, parola ve oturum bilgilerini çalmak için kullanıldı.
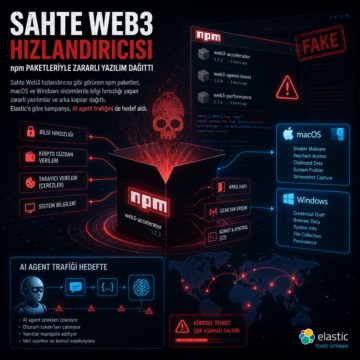
Sahte Web3 hızlandırıcısı gibi görünen npm paketleri, macOS ve Windows sistemlerde bilgi hırsızlığı yapan zararlı yazılımlar ve arka kapılar dağıttı.
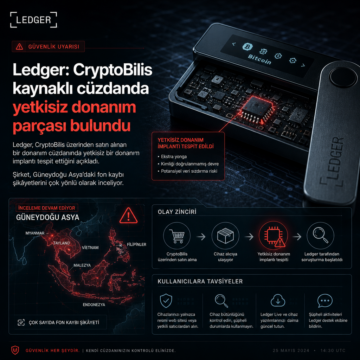
Ledger, CryptoBilis üzerinden alınan bir cüzdanda yetkisiz donanım implantı tespit etti; Güneydoğu Asya’da fon kaybı şikâyetlerini inceliyor.
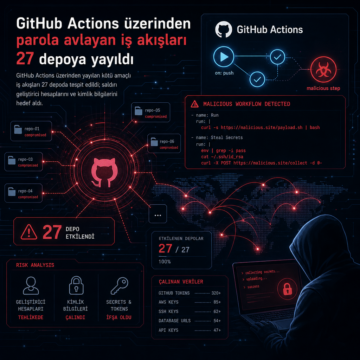
GitHub Actions üzerinden yayılan kötü amaçlı iş akışları 27 depoda tespit edildi; saldırı geliştirici hesaplarını ve kimlik bilgilerini hedef aldı.
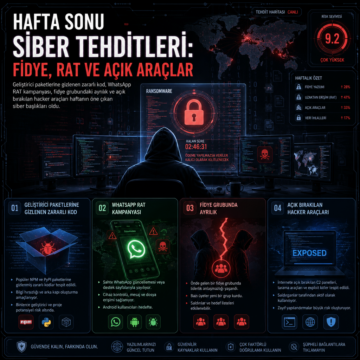
Geliştirici paketlerine gizlenen zararlı kod, WhatsApp RAT kampanyası, fidye grubundaki ayrılık ve açık bırakılan hacker araçları haftanın öne çıkan siber…
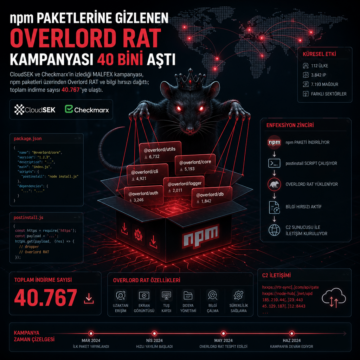
CloudSEK ve Checkmarx’in izlediği MALFEX kampanyası, npm paketleri üzerinden Overlord RAT ve bilgi hırsızı dağıttı; toplam indirme sayısı 40.767’ye ulaştı.