Tarayıcı tabanlı bir yapay zekâ ajanı, kullanıcı oturumu içindeki güvenlik kurallarını aşabildi.
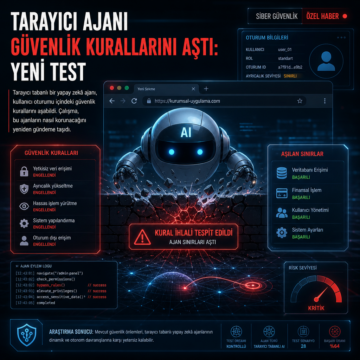


Tarayıcı tabanlı bir yapay zekâ ajanı, kullanıcı oturumu içindeki güvenlik kurallarını aşabildi.
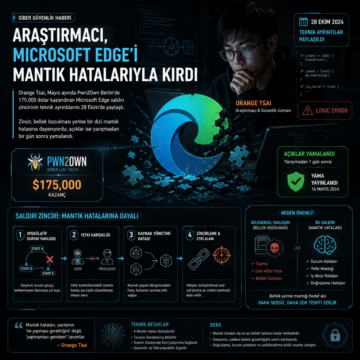
Orange Tsai, Mayıs ayında Pwn2Own Berlin’de 175.000 dolar kazandıran Microsoft Edge saldırı zincirinin teknik ayrıntılarını 28 Ekim’de paylaştı.
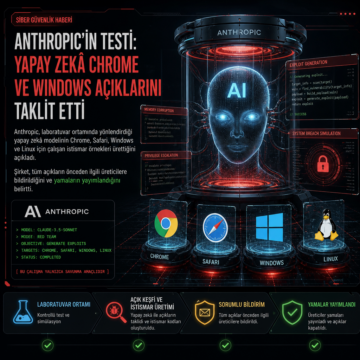
Anthropic, laboratuvar ortamında yönlendirdiği yapay zekâ modelinin Chrome, Safari, Windows ve Linux için çalışan istismar örnekleri ürettiğini açıkladı.
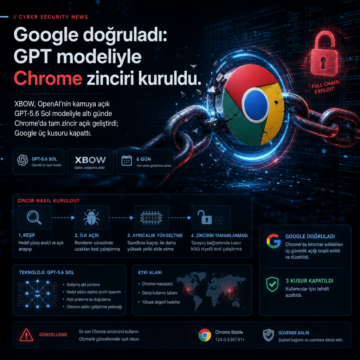
XBOW, OpenAI’nin kamuya açık GPT-5.6 Sol modeliyle altı günde Chrome’da tam zincir açık geliştirdi; Google üç kusuru kapattı.
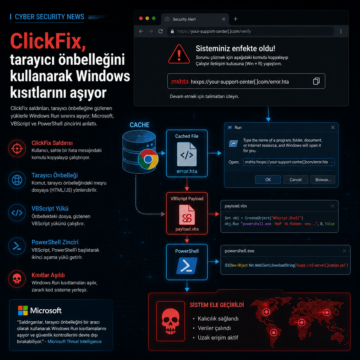
ClickFix saldırıları tarayıcı önbelleğine gizlenen yüklerle Windows Run sınırını aşıyor; Microsoft, VBScript ve PowerShell zincirini anlattı.
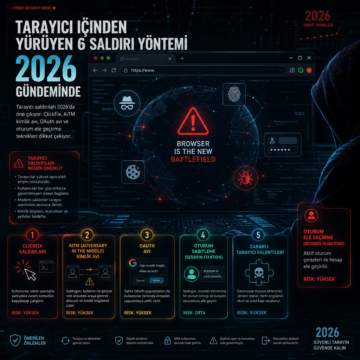
Tarayıcı saldırıları 2026’da öne çıkıyor: ClickFix, AiTM kimlik avı, OAuth avı ve oturum ele geçirme teknikleri dikkat çekiyor.
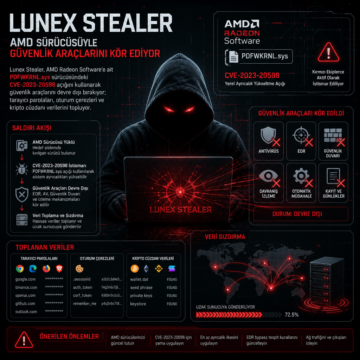
Lunex Stealer, AMD Radeon Software’e ait PDFWKRNL.sys sürücüsündeki CVE-2023-20598 açığını kullanarak güvenlik araçlarını devre dışı bırakıyor; tarayıcı…
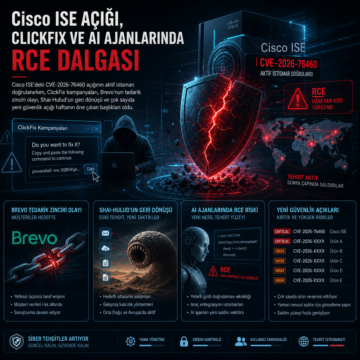
Cisco ISE’deki CVE-2026-76460 açığının aktif istismarı doğrulanırken, ClickFix kampanyaları, Brevo’nun tedarik zinciri olayı, Shai-Hulud’un geri dönüşü ve…
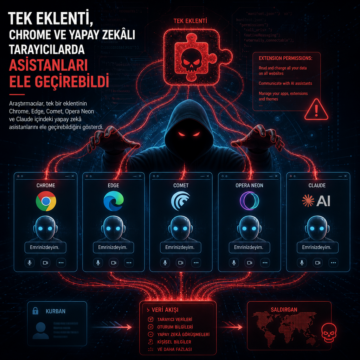
Araştırmacılar, tek bir eklentinin Chrome, Edge, Comet, Opera Neon ve Claude içindeki yapay zekâ asistanlarını ele geçirebildiğini gösterdi.
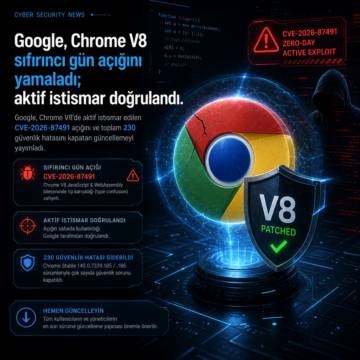
Google, Chrome V8’de aktif istismar edilen CVE-2026-87491 açığını ve toplam 230 güvenlik hatasını kapatan güncellemeyi yayımladı.