

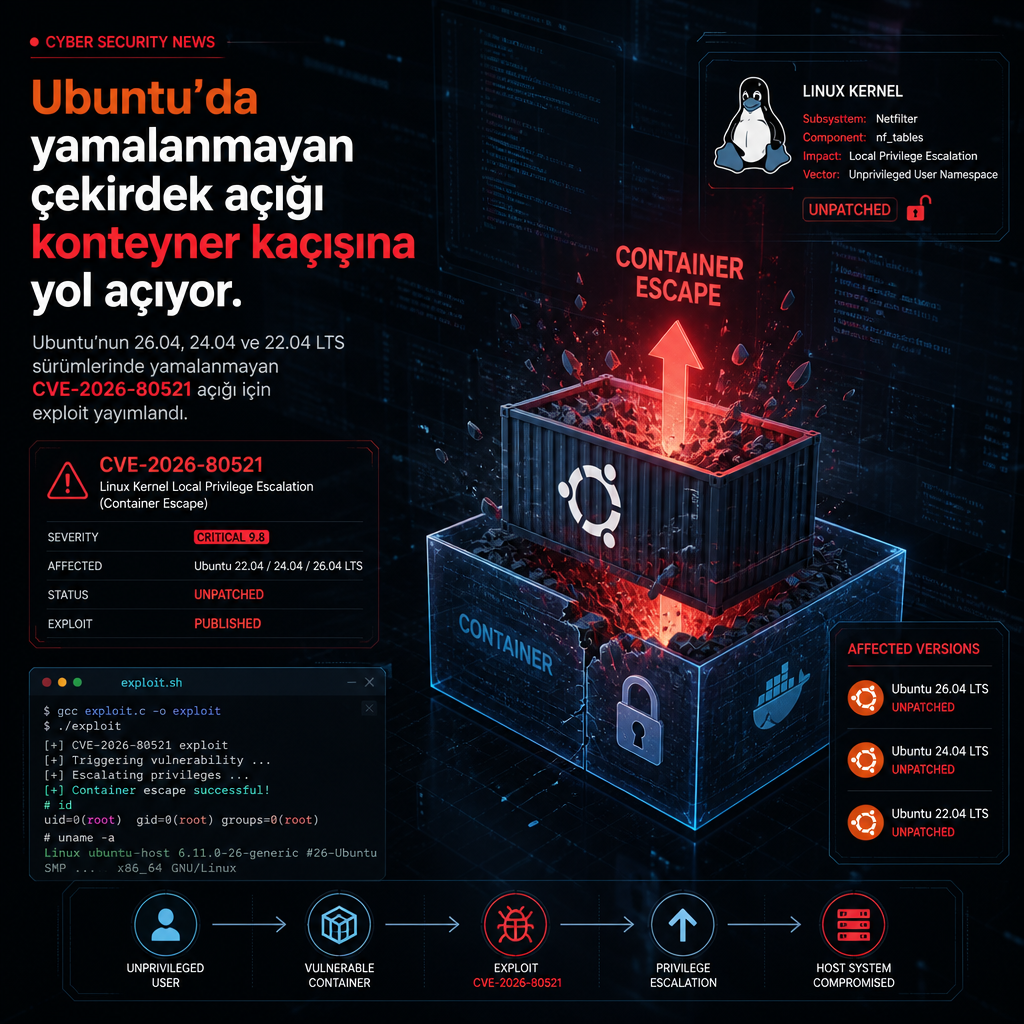
Ubuntu’nun 26.04, 24.04 ve 22.04 LTS sürümlerinde henüz düzeltilmeyen bir Linux çekirdeği açığı için çalışma kodu yayımlandı. CVE-2026-80521 olarak izlenen ve CVSS puanı 7,8 olan bu hata, saldırganın konteyner içinden host üzerinde root yetkisi elde etmesine kadar gidebilen bir kaçış senaryosu oluşturuyor.
Linux çekirdeğinde üst sürümde 6 Ağustos’ta kapatılan açık, Ubuntu tarafında hâlâ dağıtım yamasına dönüşmedi. Ubuntu’nun güvenlik izleyicisi 26.04 paketini “vulnerable, work in progress” notuyla listeliyor. Aynı sorunun 24.04 ve 22.04 LTS’de, AWS, Azure ve GCP için hazırlanan daha yeni çekirdek paketleri üzerinden de etkili olduğu belirtiliyor; etkilenen hiçbir sürüm için henüz yayınlanmış bir düzeltme yok.
Yayımlanan kod, DepthFirst tarafından Ubuntu 26.04’e karşı hazırlandı. Araştırmacı ekip, saldırının şu an için CISA’nın Known Exploited Vulnerabilities kataloğunda yer almadığını ve açık üzerinden yürüyen doğrulanmış bir saldırı raporu bulunmadığını da aktardı.
Hata AF_UNIX yığınında, etkisi çekirdeğe kadar uzanıyor
Zafiyet, AF_UNIX soketleri için çalışan çekirdekteki garbage collector bölümünde ortaya çıkıyor. Bu bileşen, SCM_RIGHTS mesajları üzerinden süreçler arasında taşınan file descriptor’ları temizliyor. AF_UNIX soketlerinin Docker ve Kubernetes seccomp profillerinde varsayılan olarak izinli olması, hatanın konteyner içinden erişilebilir hale gelmesine yol açıyor.
Araştırmanın teknik özeti, garbage collector içinde bir yarış durumu bulunduğunu gösteriyor. Çöp toplayıcı, veriyi taşıyan kuyruk oluşturulmadan önce yeni referansları görebiliyor. Bu dar zaman aralığında çalıştığında, bağlı soketlerden oluşan bir grubun bir kısmını serbest bırakıyor ancak kalıcı iç listede duran işaretçiyi temizlemiyor. Bir sonraki toplama turu da bu işaretçiyi artık serbest bırakılmış belleğe takip ediyor.
Saldırı kodu, konteynerlerin normalde yapmasına izin verilen sıradan sistem çağrıları üzerinden çekirdeğe ulaşıyor. Bu nedenle namespace izolasyonunu, cgroup kısıtlarını ve seccomp filtrelemesini aşabiliyor. Çalışma, konteyner sınırlarının çekirdek kaynaklı bir hata karşısında tek başına yeterli olmadığını bir kez daha gösteren örnekler arasına girdi.
Upstream düzeltme 6 Ağustos’ta ana çekirdeğin 7.2 sürümüne ve 7.1.10 stabil dalına girdi. Hatalı kodun ilk kez 6.10 çekirdeğinde yer aldığı, ardından 6.1 ve 6.6 stabil dallarına da geri taşındığı belirtildi. Etkilenen bir çekirdek çalıştıran kurumlar, upstream yamasını doğrudan uygulayabiliyor. Ubuntu’nun izleyicisinde ise dağıtım güncellemesi için hâlâ bir tarih görünmüyor.
Ne DepthFirst ne de Ubuntu geçici bir çözüm yayımladı. DepthFirst, güvenilmeyen iş yüklerinin Firecracker ya da Kata Containers gibi microVM izolasyonuna taşınmasını öneriyor. Bu modelde her iş yükü, host çekirdeğini paylaşmak yerine kendi çekirdeğine sahip oluyor.
Olay, 2026 boyunca konteyner kaçışına izin veren çekirdek açıklarının art arda ortaya çıktığı döneme eklendi. Temmuz ayında açıklanan bir futex zafiyeti ile nisan ayında duyurulan çekirdeğin kriptografik alt sistemindeki açık da ayrıcalıksız bir kullanıcının host üzerinde root yetkisine yükselmesine izin veriyordu. Her iki keşif de yapay zekâ destekli araştırma ile ilişkilendirilmişti.
DepthFirst, zafiyet bulma için eğitilen dfs-large1 adlı yapay zekâ modelinin, insan kontrollü bir test düzeneğiyle birlikte bu açığı tespit ettiğini söyledi. Şirket, 24 Temmuz’da exploit ile Google kernelCTF slot’u kazandığını ve 5 Ağustos’ta çekirdek güvenlik ekibine bildirim yaptığını açıkladı. Çekirdek bakımcılarının yanıtında, OpenAI’daki bir araştırmacının aynı bug’ı bağımsız şekilde bildirdiği ifade edildi. CVE kaydında ise raporlayıcı olarak kernel exploitation araştırmacısı Kyle Zeng yer aldı.
LinuxCVETracker verilerine göre 2026’da şimdiye kadar yaklaşık 5.700 Linux kernel CVE’si yayımlandı. Bu sayı, kayıtların tutulmaya başladığı günden bu yana görülen en yüksek yıllık toplam olarak öne çıkıyor. DepthFirst, yayımlanan exploit ile artan açık hacmini birlikte değerlendirerek, kuruluşların konteynerleri bir güvenlik sınırı gibi görmemesi gerektiğini savunuyor.
Şirketin aktardığı ifadeyle, “çekirdeğe saldırarak konteynerden kaçma bariyeri o kadar düştü ki saldırganların bunu istedikleri an yapabildiklerini varsaymalıyız.”