

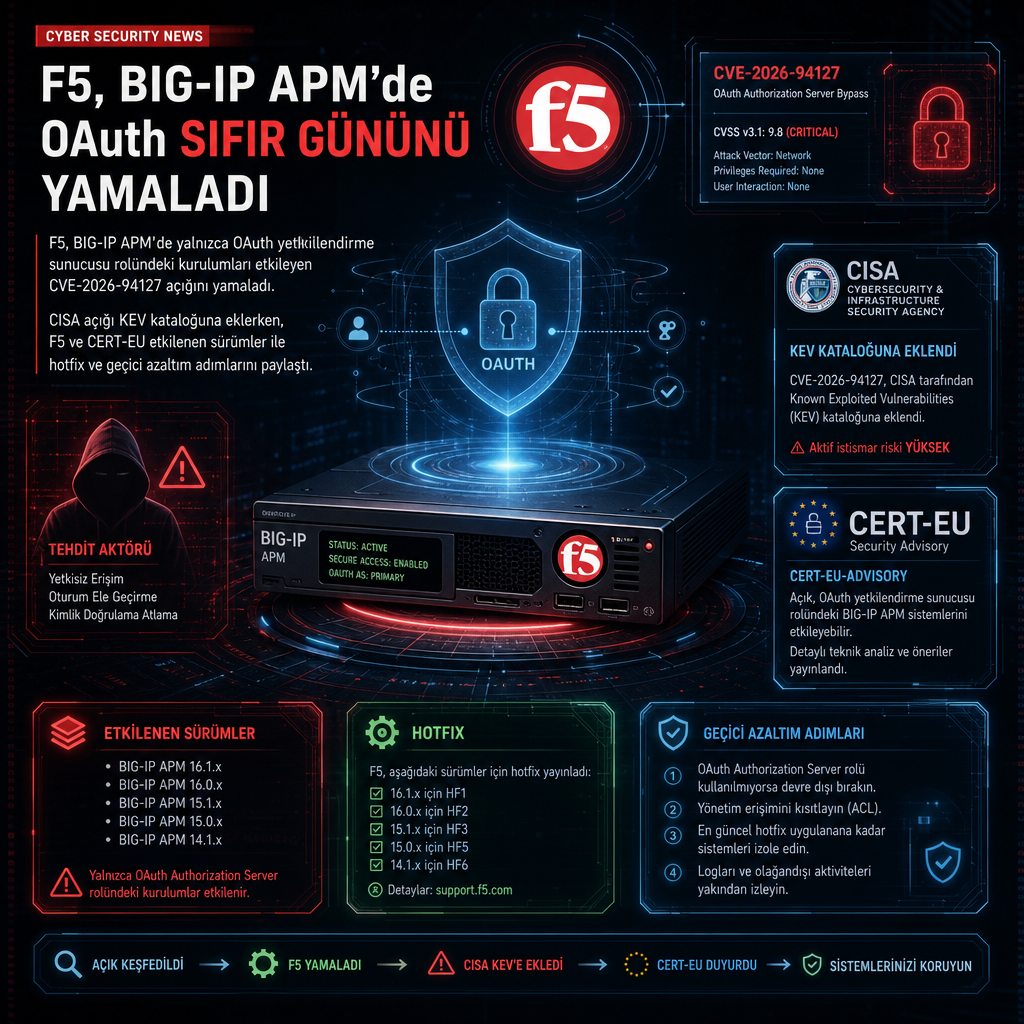
F5, BIG-IP Access Policy Manager (APM) üzerinde yalnızca OAuth yetkilendirme sunucusu olarak çalışan kurulumları etkileyen kritik bir sıfır gün açığını kapattı. CVE-2026-94127 koduyla izlenen hata, yetkisiz uzaktan kod çalıştırmaya yol açabiliyor ve F5’in yayımladığı bilgilendirmeye göre istismar edildi.
Hata, APM’nin bir OAuth yetkilendirme sunucusu olarak erişim belirteci üretmesi gereken yapılarda ortaya çıkıyor. Riskli senaryoda aynı sanal sunucuda hem bir APM access policy hem de OAuth authorization server profili bulunuyor. OAuth trafiğini karşılayan BIG-IP adresini barındıran bu sanal sunucuya gönderilen özel kötü amaçlı trafik, saldırgana uzaktan kod çalıştırma fırsatı verebiliyor.
F5, 22 Eylül’de yayımladığı advisory ile açığı duyurdu ve her ürün dalı için engineering hotfix yayınladı. Şirket, açığın heap tabanlı bir buffer overflow olduğunu, CVSS v3.1 puanının 9.8, CVSS v4.0 puanının ise 9.3 olduğunu belirtti.
Açık, yalnızca APM’nin OAuth authorization server rolünde kullanıldığı sistemleri etkiliyor. F5’in güncel kayıtlarına göre APM, sadece OAuth istemcisi ya da resource server olarak kullanılıyorsa ve üzerinde OAuth authorization server profili yoksa bu zafiyet devreye girmiyor.
ABD Siber Güvenlik ve Altyapı Güvenliği Ajansı CISA da açığı 22 Eylül’de Known Exploited Vulnerabilities, yani KEV kataloguna ekledi. Kurum, Haziran ayında yayımladığı direktif kapsamında federal sivil kurumlara 25 Eylül’e kadar F5’in azaltım adımlarını uygulama süresi verdi.
F5’in CVE kaydında ve CISA’nın KEV girişinde, saldırının kaç sistemi etkilediği, arkasında kimlerin olduğu ya da hangi kurumların hedef alındığı yer almıyor. CERT-EU’nun aynı açıkla ilgili duyurusu da saldırganlara veya hedeflere dair ek bilgi paylaşmıyor.
Hangi sürümler risk altında
F5’in açıklamasına göre etkilenen sürümler ve yayımlanan hotfix’ler şöyle:
21.1 dalında 21.1.0 ve öncesi sürümler, Hotfix-BIGIP-21.1.0.2.0.30.22-ENG ile düzeltiliyor.
17.5 dalında 17.5.0 ile 17.5.1 arasındaki sürümler, Hotfix-BIGIP-17.5.1.9.0.160.12-ENG ile korunuyor.
17.1 dalında 17.1.0 ile 17.1.3 arasındaki sürümler, Hotfix-BIGIP-17.1.3.5.0.41.14-ENG ile kapatılıyor.
F5, artık teknik desteğin sona erdiği sürümleri değerlendirmediğini de not düştü. Bu nedenle bu sürümler için güvenli ya da güvensiz şeklinde bir sınıflandırma yapılmıyor.
Şirketin 23 Eylül saat 00.45 UTC’de güncellediği CVE kaydı, açığın yalnızca yetkilendirme sunucusu rolünde bulunduğunu açıkça söylüyor. Ancak CISA’nın KEV kaydı ve CERT-EU’nun erken tarihli duyurusu, durumu daha geniş tarif ederek bir virtual server üzerinde hem access policy hem de OAuth profili bulunmasını yeterli koşul olarak aktarıyor. F5’in APM 17.1, 17.5 ve 21.0 için yayımladığı yapılandırma rehberinde de OAuth profile, Access > Federation > OAuth Authorization Server > OAuth Profile altında oluşturuluyor ve ardından virtual server’a bağlı access profile içinde seçiliyor. Bu kurulum, F5’in tarif ettiği riskli düzenle birebir örtüşüyor.
APM’nin yetkilendirme sunucusu olarak çalıştığı sistemlerde, bir başka F5 zafiyeti olan CVE-2025-53521 de mart ayında CISA KEV kataloğuna eklenmişti. 17.1.3 ve 17.5.1.3 gibi o dönemde yayımlanan yamalar, bu yeni açığın kapsadığı aralıkların içine denk geliyor. Yani bu build’lerden birine yükseltme yapılmış olsa bile, APM aynı sistemde OAuth authorization server rolünde çalışıyorsa ek hotfix gerekiyor.
Yama yetişmezse ne yapılıyor
F5’in önerdiği kalıcı çözüm, ilgili dal için yayımlanan engineering hotfix’i kurmak. Hotfix hemen yüklenemiyorsa şirket, etkilenen virtual server için bir iRule mitigasyonu sunuyor. Müşteriler bu kuralı F5 desteğine ticket açarak alabiliyor.
CERT-EU, önce adli inceleme için kanıtların korunmasını, ardından hotfix’in uygulanmasını, sistemde uzlaşma belirtisi aranmasını ve bir bulgu çıkarsa olay müdahalesi başlatılmasını tavsiye etti. CISA ise kurumlara önce iRule’u uygulayarak “proaktif adli triage” yapılmasını, ardından nihai üretici yamasının en kısa sürede kurulmasını söyledi.
İstismar olup olmadığını anlamak için F5 ve CERT-EU’nun paylaştığı belirtiler arasında en dikkat çekici kombinasyon, tekrarlayan OAuth kimlik doğrulama hatalarını, ardından şüpheli komutları ve kısa süre sonra gelen TMM SIGABRT’yi içeriyor.
APM loglarında, /var/log/apm altında “The access token is invalid.” hata açıklamasıyla tekrarlayan başarısız UserInfo istekleri aranıyor. Özellikle kısa sürede tek bir IP adresinden gelen 10 veya daha fazla istek öne çıkıyor.
Bir diğer işaret, tmctl global_oauth_stat -s total_requests,total_userinfo_requests,total_failed komutunda total_failed sayacında açıklanamayan artış görülmesi. Audit loglarında, bu hataların zamanına denk düşen şüpheli komutlar da kontrol ediliyor.
TMM core dosyaları tek başına kesin kanıt sayılmıyor, ancak incelemeye değer. F5, TMM’nin döngüye girerek SOD daemon’un SIGABRT göndermesine yol açtığını gözlemlediğini aktardı.
F5’in CVE kaydı ile CISA ve CERT-EU duyuruları, hotfix kurulunca saldırganın elde etmiş olabileceği erişimin otomatik olarak kesilip kesilmediğini söylemiyor. Bu nokta açık bırakılmış durumda. CVE kaydı için NVD bağlantısı: https://nvd.nist.gov/vuln/detail/CVE-2026-94127