

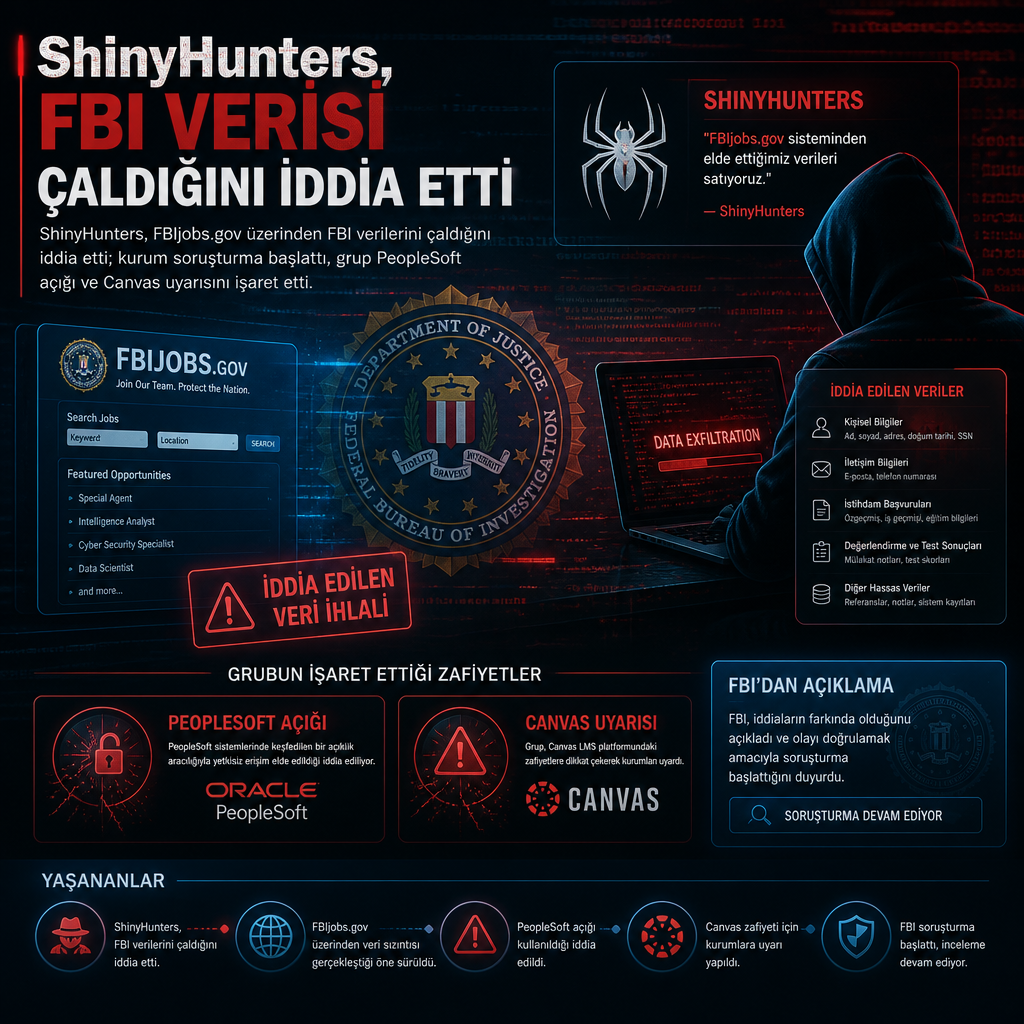
ShinyHunters, ABD Federal Soruşturma Bürosu’na (FBI) sızdığını ve kurumun mevcut ile eski çalışanlarına, ayrıca iş başvurusu yapan kişilere ait verileri ele geçirdiğini iddia etti. Grup, FBIjobs.gov ve bazı iç sistemleri hedef aldığını öne sürerken, FBI da siteyi etkileyen yetkisiz faaliyet iddialarını incelemeye başladığını açıkladı.
Hedef alınan veriler arasında ajanlara ve iş başvurusunda bulunanlara ait olduğu söylenen bilgiler var. ShinyHunters, dark web üzerinde yayımladığı mesajda “neredeyse tüm FBI ajanlarına” ve kuruma iş başvurusu yapan kişilere ilişkin çok hassas veriler tuttuğunu ileri sürdü. Grup, etkilendiğini savunduğu servisler arasında Criminal Justice (CJ), HR ve Medlink’i de saydı.
Saldırının gerekçesi olarak Canvas uyarısı gösterildi
Grup, FBI’yı Mayıs 2026’da yayımlanan bir kamu duyurusuna yanıt olarak hedef aldığını belirtti. Bu duyuruda, tehdit aktörünün Canvas adlı çevrim içi Öğrenme Yönetim Sistemi’ni (LMS) hedef aldığı anlatılmış ve kurbanlara fidye ödememeleri çağrısı yapılmıştı. ShinyHunters ise buna karşı yayımladığı mesajda, duyurudaki suçlamaları “ciddi ölçüde yanlış” diye niteledi ve FBI’ın kendi operasyonlarını aksatma girişiminde başarısız olduğunu savundu.
Grup ayrıca The Com adlı merkeziyetsiz kolektifle bağlantılı olduğu iddialarını da reddetti. ShinyHunters, bu söylemin “bilgi güvenliği endüstrisi tarafından başlatılmış bir propaganda” olduğunu ve geçmiş FBI ile Adalet Bakanlığı yetkililerinin bu iddiayı resmileştirecek şekilde etkilendiğini öne sürdü. Bu açıklamalar, grubun hem kendisine yönelik sınıflandırmaları hem de kamuoyu önündeki anlatıyı doğrudan hedef aldığını gösteriyor.
ShinyHunters adına konuşan bir sözcü, The Register’a FBI’ın yeni bir Oracle PeopleSoft sıfır gün açığını kullanarak uzaktan kod çalıştırma elde edildiğini ve FBI’ın iş ilanı sitesinin “This site has been seized by ShinyHunters” yazılı bir afişle değiştirildiğini söyledi. Şu an siteyi ziyaret edenler, “Scheduled Maintenance Underway. We’re Sniffing Out Site Updates for You!” mesajıyla karşılaşıyor. PeopleSoft için ön kimlik doğrulaması gerektiren bir RCE sıfır gün açığına dair kamuya açık ayrıntı bulunmuyor. Buna karşın grup, Haziran 2026’da benzer bir açığı, CVE-2026-35273, kurumsal ağlara sızmak ve kurbanlardan para sızdırmak için silah haline getirmişti. CVE kaydı için: https://nvd.nist.gov/vuln/detail/CVE-2026-35273
FBI, Reuters’a ilettiği açıklamada FBIjobs.gov’u etkileyen yetkisiz faaliyet iddialarından haberdar olduğunu ve konuyu incelediğini bildirdi. Kurum, iddiaların doğruluğu ya da kapsamı hakkında ayrıntı vermedi.
ShinyHunters’ın baskı dili ve kurumlara verdiği mesaj
Bu iddia, grubun daha önce fidye yazılımı çetesi Clop’un, diğer adıyla Cl0p’un, dark web sızıntı sitesini ele geçirdiği dönemin hemen ardından geldi. Sitede bırakılan mesajda, kurbanlara doğrudan baskı kuran sert bir ton kullanıldı. Metinde, “Markanızı kurtarmak ve benim ellerimde ölmemek istiyorsanız” ifadesi yer aldı ve karşı tarafın ne kadar varlıklı olduğunun görülmesi gerektiği söylendi. Mesajda ayrıca, grubun net servetinin yüzde 2,333’ünün sekiz haneli bir tutara denk geldiği, talebin pazarlığa açık olduğu ve üst düzey yöneticilerin savaş odasındaki tahtanın önüne toplanması gerektiği belirtildi.
Cato Networks’te tehdit istihbaratı başkan yardımcısı Etay Maor, ShinyHunters’ın FBI’a yönelik bir ihlal iddiasında bulunmasını, kolluk kuvvetleri ile siber suç grupları arasındaki çatışmada alışılmadık derecede kışkırtıcı bir adım olarak değerlendirdi. Maor, tehdit aktörlerinin şirketleri defalarca hedef aldığını, devlet destekli ya da devlet bağlantılı grupların kolluk kuvvetlerine daha önce de sızdığını hatırlattı ve 2015 OPM ihlalini bunun en dikkat çekici örneği olarak anımsattı. Yine de bir siber suç markasının kamuya açık şekilde FBI ihlali iddiasında bulunmasının farklı bir düzeyde olduğu görüşünü paylaştı.
Maor’un işaret ettiği bir başka ayrıntı, grubun gönderisindeki 23 Eylül zaman damgası oldu. Haberin ABD’de 22 Eylül’de ortaya çıkmasına rağmen gönderide 23 Eylül tarihinin görünmesi, operasyonun bulunduğu ortamın Asya bağlantılı olabileceği ihtimalini gündeme getirdi. Maor, bunun kesin bir atıf olmadığını, ancak araştırmacıların teknik delillerle birlikte inceleyeceği bir veri olduğunu söyledi.
Uzman ayrıca ShinyHunters’ı, kapanma operasyonlarına, tutuklamalara ve forum baskınlarına rağmen yöntem değiştirerek hayatta kalmayı başaran dayanıklı bir suç markası olarak tanımladı. Ona göre grup, sabit bir kişi ya da altyapı kümesinden ibaret değil; yeni operatörler ekledikçe varlığını sürdürüyor. Maor, grubun son dönemde yardım masası sosyal mühendisliği, kötü amaçlı OAuth uygulamaları ve çalınmış SaaS entegrasyon token’ları üzerinden güvenilir kimlik yollarını istismar etmeye odaklandığını da belirtti. Bu yaklaşımın, saldırganların artık yalnızca teknik çevre duvarını zorlamak yerine kimlik ve üçüncü taraf güven ilişkilerini hedef aldığını gösterdiğini aktardı.
ShinyHunters’ın FBI için ortaya attığı ihlal iddiası, bugün hem kurumun doğrulama sürecinde hem de grubun kamuya açık baskı taktiklerinde yeni bir başlık açmış görünüyor.