

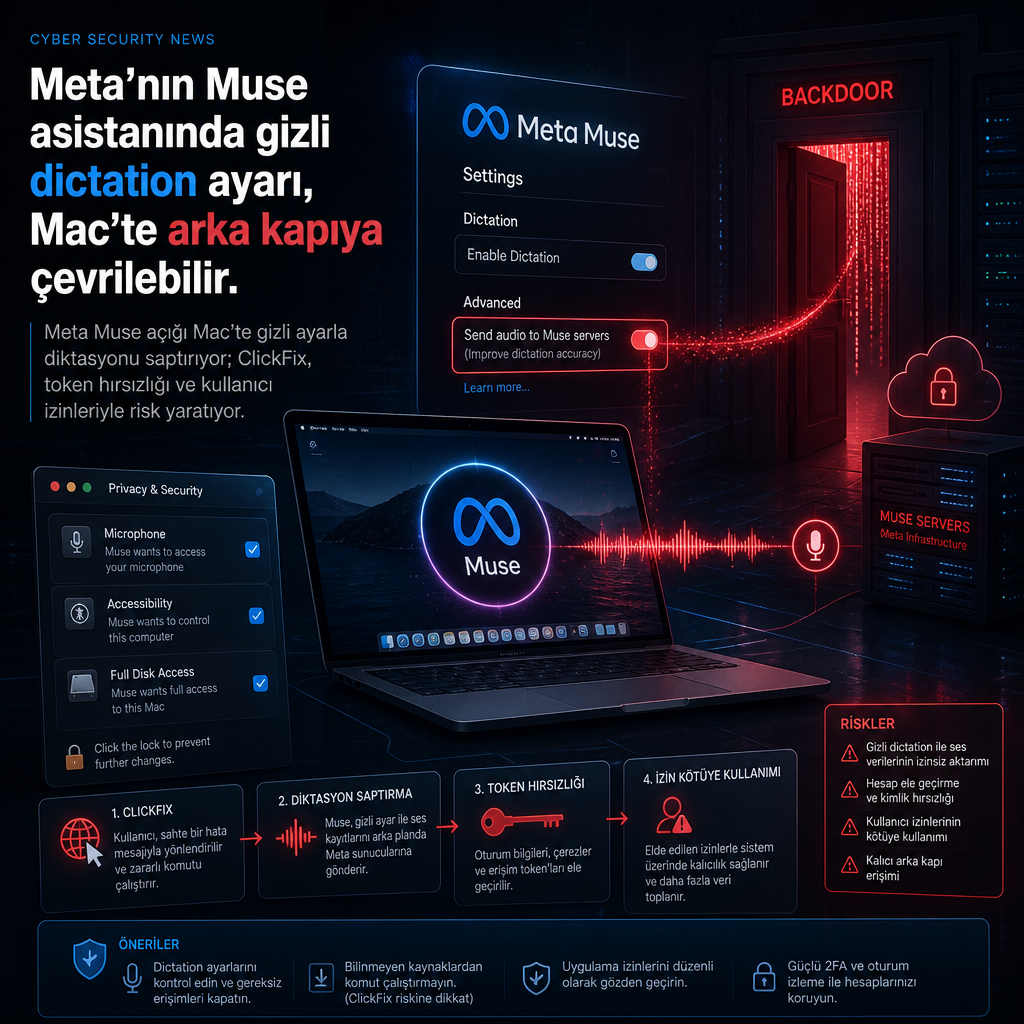
Meta’nın bu ay kullanıma sunduğu Muse adlı kişisel yapay zeka asistanı, Mac tarafındaki gizli bir ayar üzerinden saldırganın denetimine girip arka kapı gibi çalışabilecek bir zafiyetle gündeme geldi. 21 Eylül’de yayımlanan proof-of-concept, sistemde oturum açmış kullanıcı adına kod çalıştırabilen bir saldırganın diktasyon sesini Meta yerine kendi belirlediği adrese yönlendirebildiğini ve böylece kullanıcının söylediklerini ele geçirebildiğini ortaya koydu.
Açık, Muse’un macOS sürümünde bulunuyor ve tek başına uzaktan Mac’e sızma sağlamıyor. Araştırmacı, buna karşın uzak bir saldırganın ClickFix tekniğiyle kullanıcıyı tek bir komutu çalıştırmaya ikna ederek Muse’u ele geçirebileceğini ve erişim belirtecini çalabileceğini söyledi. Bu yöntemde kurbanın herhangi bir dosya indirmesi ya da kurulum yapması gerekmiyor; kullanıcı zararsız görünen komutu çalıştırdığı anda saldırı zinciri başlıyor.
Muse, Meta’nın bu ay ABD’de yayımladığı kişisel yapay zeka ajanı olarak tanımlanıyor. Kullanıcı özelliği açtığında araç dosyalara, e-postalara, mesajlara, takvime, alışveriş uygulamalarına ve akıllı ev servislerine erişebiliyor. Hangi erişimin verileceğine kullanıcı karar veriyor. Wardle’a göre saldırının tam hedefi de bu yetki alanı.
Güvenlik araştırmacısı, saldırganın Muse’u sessizce yönlendirmesi halinde kullanıcının izin verdiği her şeye erişebileceğini belirtti. macOS normalde bir uygulamanın başka bir uygulamanın dosyalarına, mikrofonuna, kamerasına ya da kayıtlı giriş bilgilerine ulaşmasını engelliyor. Bu kısıt, sıradan zararlı yazılımların erişebileceği alanı daraltıyor. Ancak Muse’un akışı ele geçirildiğinde saldırgan, kullanıcının uygulamaya zaten verdiği izinlerin tamamından yararlanabiliyor.
Wardle ayrıca güvenlik yazılımlarının saldırıyı fark etmeyebileceğini uyardı. Bunun nedeni, komutların kötü amaçlı görünen bir yazılımdan değil, normal biçimde imzalanmış bir Muse uygulamasından gelmesi. Saldırı yüzeyi bu nedenle klasik zararlı yazılım davranışı gibi görünmüyor.
Zafiyetin merkezinde belgelenmemiş bir ayar yer alıyor. Muse’un diktasyon verisini nereye göndereceğini belirleyen bu tercih, Mac uygulamasının ayarlarında endo_voyager_dictation_endpoint adıyla tutuluyor. Oturum açmış kullanıcı adına çalışan herhangi bir program, ek izin almadan bu adresi saldırganın kontrol ettiği bir noktaya çevirebiliyor. Sonrasında kullanıcı sesle komut verdiğinde ses ve metin Meta’ya gitmiyor; saldırganın aynı Mac üzerinde çalıştırdığı küçük bir programa aktarılıyor.
Wardle, bu aşamadan sonra saldırganın üç şey yapabildiğini gösterdi. İlk olarak kullanıcının dikte ettiği içeriği okuyabiliyor. İkinci olarak Muse’un güvenip uyguladığı ek talimatlar ekleyebiliyor. Üçüncü olarak kullanıcının Muse hesabına girişte kullanılan belirteci yakalayabiliyor. Bu belirteç daha sonra hesabın sohbet geçmişini okumak ve asistanı doğrudan kontrol etmek için kullanılabiliyor.
Araştırmacının testlerine göre Muse hesabı birden fazla cihazda açık olabildiği için ele geçirilen belirteç yalnızca Mac’te değil, başka cihazlarda da komut vermeye yarıyor. Wardle, kendi iPhone’u üzerinde yaptığı denemede Muse uygulamasına tam konumunu raporlatabildiğini, yakındaki Bluetooth cihazlarını taratabildiğini ve akıllı ev sistemlerine gönderebileceği komutları listeletebildiğini anlattı. Testlerde asistanın mesajları doğrudan göndermediği, yalnızca taslak oluşturduğu da kaydedildi.
İnceleme, saldırının hangi sınırları aşmadığını da ortaya koyuyor. Bu yöntem, macOS’un bir uygulamanın başka bir uygulamanın kayıtlı şifrelerini ve belirteçlerini okumasını engelleyen kısmını aşmıyor. Muse’un belirtecinin saldırgana ulaşması, uygulamanın zaten sahip olduğu yetkilerle hareket ettirilmesi üzerinden gerçekleşiyor. Aynı şekilde Meta’nın her kullanıcının ajanını birbirinden ayrı tutmak için kurduğu bulut sisteminin kırıldığına dair bir bulgu bulunmuyor.
Wardle, zafiyeti kamuoyuna açıklamadan önce Meta’ya bildirmediğini söyledi. Tam açıklamayı seçtiğini, bunun kullanıcıların riski görmesi açısından daha hızlı bir yol olduğunu savundu. Meta’nın daha sonra kendi kanallarından bunu bir “fix” olarak nitelediği değişiklik yayımladığını da belirtti ve X’teki bir gönderiye işaret etti. Ancak The Hacker News yayımlanan değişikliğin tam olarak neyi düzelttiğini bağımsız şekilde doğrulayamadı. Meta da bu konuda bir güvenlik duyurusu yayımlamadı.
Şirket, Muse’u güvenlik açısından ayrı bir bulut sisteminde çalışacak şekilde tasarladığını vurguluyor. Bu yapıda her kullanıcının verisi diğerlerinden yalıtılıyor ve Muse’un yaptığı işlemleri onaylayan bir kontrol katmanı bulunuyor. Wardle’ın bulgusu ise bu tasarımın bulut tarafında değil, doğrudan Mac uygulamasında ortaya çıkan açık üzerinden ilerliyor.
Wardle’a göre zayıf nokta, Meta’nın kendi dikte işleme yönteminden kaynaklanıyor. Araştırmacı, şirketin sesi cihaz üzerinde çalışan Apple diktasyonuna bırakmak yerine dışarı gönderdiğini ve bunun yeni bir saldırı yüzeyi oluşturduğunu söyledi. Bu akışta sesin cihazdan çıkması, ayarın saldırganın kontrol ettiği bir adrese çevrilmesini daha kritik hale getiriyor.
Wardle ayrıca yapay zeka asistanlarında başka açıklar da bulduğunu, bunların bazılarının çok daha yaygın kullanılan uygulamalarda yer aldığını ve bunları ilgili üreticilere bildirdiğini aktardı. Bu bulguları kasım ayında Hawaii’de düzenlenecek Objective by the Sea konferansında sunmayı planlıyor.
Mac kullanıcıları açısından şu aşamada erişimi daraltmanın en net yolu Muse’u kapatmak ya da kaldırmak olarak öne çıkıyor. Uygulamanın tuttuğu izinler ve bağlı olduğu hesaplar gözden geçirilebiliyor, gereksiz erişimler geri alınabiliyor. Mac’in zaten ele geçirilmiş olabileceğinden şüpheleniliyorsa Muse hesabı ile ona bağlı hesapların da risk altında olduğu varsayılıyor ve parolaların değiştirilmesi gerekiyor. Saldırı kullanıcının sesle komut vermesini gerektirdiği için sesli girişten kaçınmak da aynı yolu kapatıyor. Bir web sitesinin ya da mesajın Terminal’e yapıştırılmasını istediği komutların çalıştırılmaması gerektiği de hatırlatılıyor; ClickFix zinciri tam olarak bu noktada başlıyor.