FreeIPA ve 389 Directory Server arasındaki zincir, anonim istemcilerle yönetici kimliği üretmeye izin veriyor. Red Hat kritik yama yayımladı.
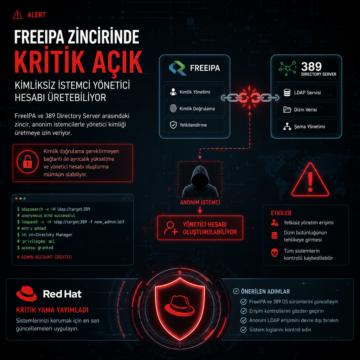


FreeIPA ve 389 Directory Server arasındaki zincir, anonim istemcilerle yönetici kimliği üretmeye izin veriyor. Red Hat kritik yama yayımladı.

Mozilla, Firefox ve Thunderbird için kullanılan eski imza anahtarını iptal etti; yeni alt anahtar, RPM etkisi ve revokasyon ayrıntıları açıklandı.

Linux çekirdeğinde 2008’den beri bulunan SCTP açığı CVE-2026-64564 olarak izleniyor ve SCTPhantom adıyla 6 Ağustos’ta kamuya açıklandı. Tencent Zhuque Lab, belirli koşullarda bu hatanın Debian 13, Ubuntu 24.04, Rocky Linux 9, RHEL 9 ve OpenCloudOS üzerinde root erişimine kadar gidebildiğini bildirdi.

Linux çekirdeğinde Open vSwitch ile ilgili CVE-2026-64531, yani OVSwrap, ayrıcalığı olmayan yerel kullanıcıların bazı sistemlerde root yetkisine çıkmasına yol açabiliyor. Araştırmacı Asim Manizada’nın 28 Temmuz 2026’da duyurduğu açık için yama 24 Temmuz’da sabit kanallara girdi; etkilenen sürümler, test edilen dağıtımlar ve geçici önlemler de paylaşıldı.

Linux çekirdeğindeki CVE-2026-53264 için çalışır istismar kodu yayımlandı; açık, ağ trafik kontrol alt sisteminde 7,8 CVSS puanlı bir use-after-free yarış koşuluna dayanıyor. Lee Jia Jie, yapay zekânın keşif ve istismar geliştirme sürecine yardımcı olduğunu söylerken, tam kaynak kodun kamuya açıldığı ve düzeltme alan sürümlerin de yayımlandığı aktarıldı.

Linux çekirdeğinde CVE-2026-31635 olarak izlenen DirtyDecrypt açığı için PoC yayımlandı ve hata, belirli dağıtımlarda yerel ayrıcalık yükseltme riskini yeniden gündeme taşıdı. Zafiyet özellikle konteyner işçi düğümleri, paylaşımlı sunucular ve çekirdekte ilgili özellikleri etkin sistemler için önem taşıyor. Güvenlik ekiplerinin hızlı yama, log izleme ve ayrıcalık sıkılaştırma adımlarını önceliklendirmesi gerekiyor.
Linux çekirdeğinde 2016’dan beri var olduğu belirtilen CVE-2026-46333, yerel ve ayrıcalıksız kullanıcıların bazı dağıtımlarda root yetkisine çıkmasına ve hassas dosyaları okumasına yol açabiliyor. Debian, Fedora ve Ubuntu gibi yaygın sistemleri etkileyebilen açık için en kritik adım çekirdek güncellemesi; gecikme varsa ptrace kısıtlamalarının sıkılaştırılması ve SSH anahtarlarının gözden geçirilmesi öneriliyor.

CVE-2026-31431 (Copy Fail) Linux kernel zafiyeti, kernel 4.14 ve üzeri sistemleri etkileyen ciddi bir güvenlik açığıdır. Bu makalede zafiyetin teknik detayları, etkilenen dağıtımlar, alınacak önlemler ve Türkiye bağlamındaki etkileri kapsamlı şekilde ele alınmıştır.