CERT-In, BFSI kuruluşlarını hedef alan Crafty Falcon saldırılarında AI araçlarının kullanıldığını ve arka kapılı ARTEX kopyalarının yayıldığını bildirdi.
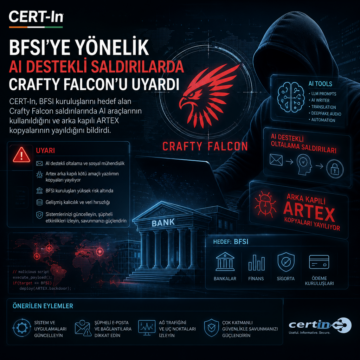


CERT-In, BFSI kuruluşlarını hedef alan Crafty Falcon saldırılarında AI araçlarının kullanıldığını ve arka kapılı ARTEX kopyalarının yayıldığını bildirdi.
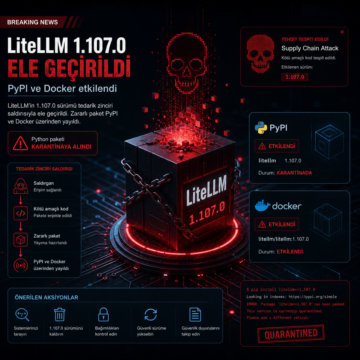
LiteLLM’in 1.107.0 sürümü tedarik zinciri saldırısıyla ele geçirildi; zararlı paket PyPI ve Docker üzerinden yayıldı, Python paketi karantinaya alındı.
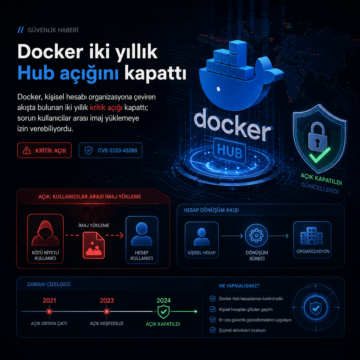
Docker, kişisel hesabı organizasyona çeviren akışta bulunan iki yıllık kritik açığı kapattı; sorun kullanıcılar arası imaj yüklemeye izin verebiliyordu.
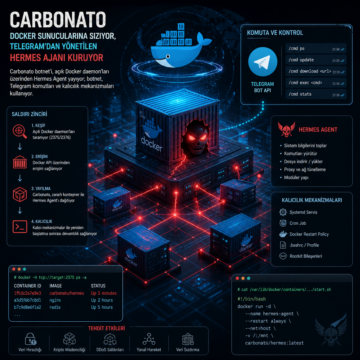
Carbonato botnet’i açık Docker daemon’ları üzerinden Hermes Agent yayıyor; botnet, Telegram komutları ve kalıcılık mekanizmaları kullanıyor.
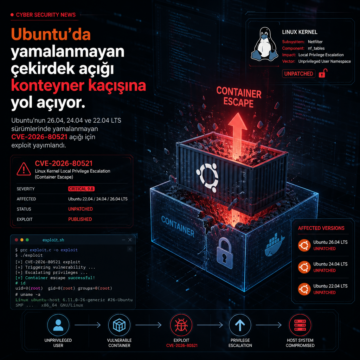
Ubuntu’nun 26.04, 24.04 ve 22.04 LTS sürümlerinde yamalanmayan CVE-2026-80521 açığı için exploit yayımlandı.
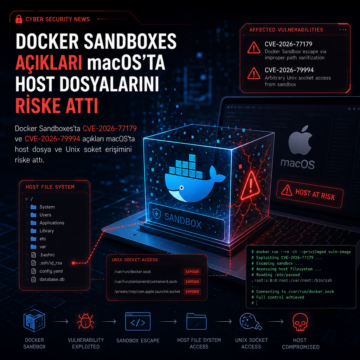
Docker Sandboxes’ta CVE-2026-77179 ve CVE-2026-79994 açıkları macOS’ta host dosya ve Unix soket erişimini riske attı.
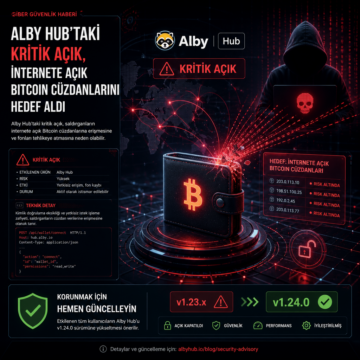
Alby Hub’taki kritik açık, internete açık Bitcoin cüzdanlarını hedef aldı. Şirket, etkilenenleri v1.24.0’a geçmeye çağırdı.

JADEPUFFER grubunun Langflow’daki CVE-2025-3248 açığını kullanarak ENCFORGE adlı yeni bir Go fidye yazılımı dağıttığı bildirildi. Saldırı, model ağırlıkları, vektör indeksleri ve eğitim veri setlerini hedef alırken, saldırganların Docker soketi üzerinden host’a çıkış denemesi yaptığı ve veri sızdırma yeteneği olmayan bu zararlı yazılımın yalnızca şifreleme üzerine kurulduğu aktarıldı.
Son analizlere göre, kötü niyetli aktörler KICS Docker görüntülerinin bazı etiketlerini ele geçirerek resmi olmayan sürümler ekledi. Bu tedarik zinciri saldırısı, özellikle konteyner tabanlı geliştirme ortamlarını ve VS Code kullanıcılarını hedef alıyor. Siber güvenlik profesyonelleri için saldırı zinciri ve savunma yöntemleri kritik önem taşıyor.
Kasım 2025'ten beri aktif olan TeamPCP tehdit grubu, Docker, Kubernetes ve React2Shell (CVE-2025-55182) gibi zafiyetleri kullanarak bulut ortamlarını hedef alıyor. Bu kampanya, bulut altyapılarını proxy, veri hırsızlığı ve kripto madenciliği için suistimal eden otomatikleşmiş bir saldırı zinciri sunuyor. Siber güvenlik profesyonelleri için bulut güvenliği ve olay müdahale stratejilerinin önemi art