

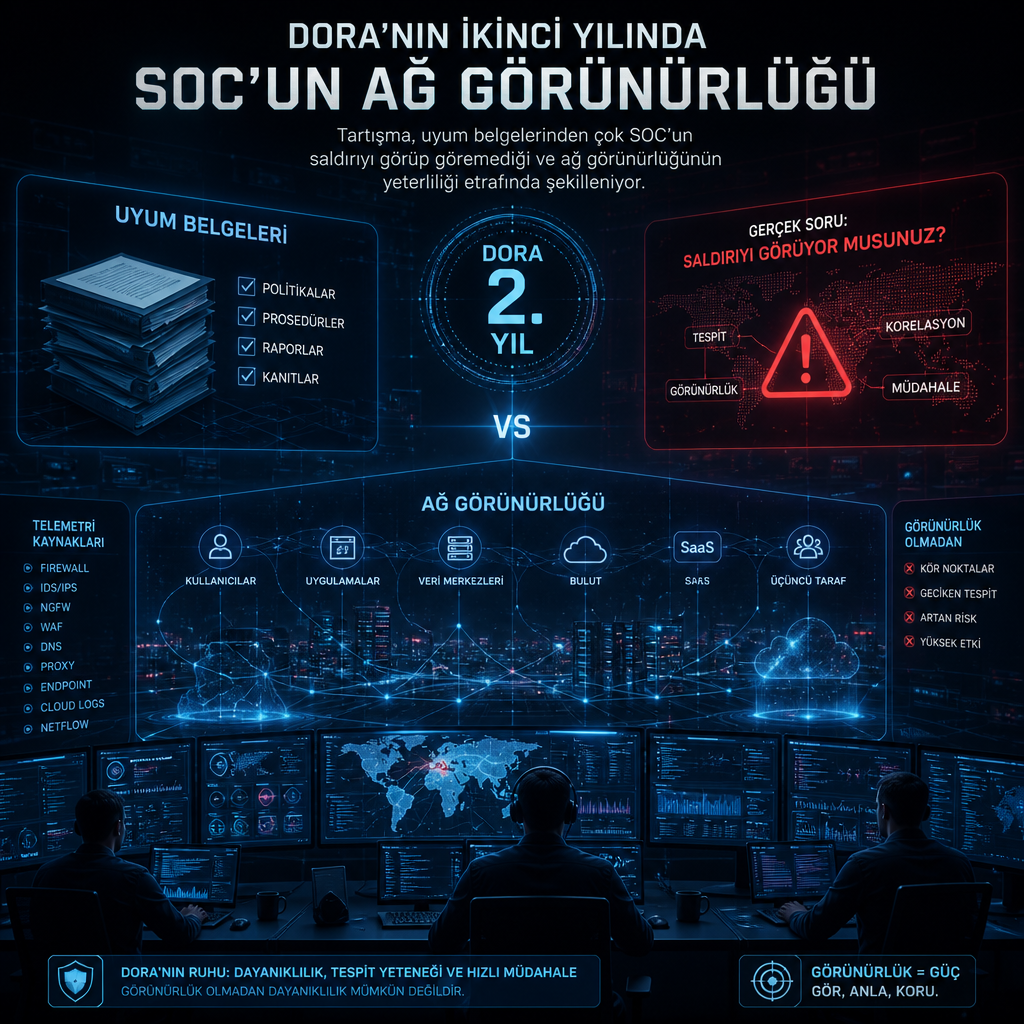
Avrupa Birliği’nin finans kuruluşlarına yönelik DORA çerçevesinde ikinci yıl tartışması, uyum belgelerinden çok güvenlik ekiplerinin saldırıyı gerçekten görüp göremediği sorusuna kaydı. Son değerlendirmelerde, AB düzenleyicilerinin DORA uygulamasına, ICT olay analizine ve ICT risk gözetiminin ne kadar etkili yürüdüğüne daha fazla odaklandığı belirtiliyor. Finans kurumları için temel soru net: SOC, kritik sistemlere sızan bir saldırıyı yeterince erken tespit edip inceleyebiliyor mu, yoksa saldırgan ağ içinde görünmeden ilerleyebiliyor mu?
DORA, belli bir ürün seti ya da güvenlik mimarisi dayatmıyor. Buna karşın düzenlemenin birçok maddesi, bilgi ve iletişim teknolojisi ortamında kesintisiz görünürlük olmadan yerine getirilemiyor. Güvenlik ekiplerinin elindeki telemetri parçaları, bir saldırganın ne yaptığını anlamak için tek başına yeterli olmayabiliyor; özellikle eski sistemler, özel amaçlı cihazlar, yönetilmeyen uç noktalar ve uç nokta verisinin sınırlı olduğu alanlarda bu boşluk daha da büyüyor. Kaynak metne göre, DORA’nın ikinci yılında asıl sınav da tam burada başlıyor: çerçevenin kağıt üzerindeki gereklilikleri ile sahadaki görünürlük aynı düzeye çıkıyor mu sorusu öne çıkıyor.
Kesintisiz izleme yalnızca envanter demek değil
DORA’nın 9. maddesi, finansal kuruluşların ICT ekosistemlerinin güvenliğini ve çalışırlığını sürekli izlemesini, yönetmesini ve ICT riskinin etkisini azaltacak süreçleri hayata geçirmesini şart koşuyor. Bir varlık envanteri, kurumun hangi sistemleri çalıştırdığını gösteriyor. Yapılandırma kayıtları, bu sistemlerin nasıl konuşması gerektiğini ortaya koyuyor. Güvenlik günlükleri ve uç nokta telemetrisi ise izlenen sistemlerdeki ayrıntılı hareketleri görünür kılıyor.
Ancak bu kaynakların hiçbiri, sistemler arasındaki iletişimi tam bir resim halinde sunmuyor. Legacy altyapılar, uzmanlaşmış donanımlar, yönetilmeyen cihazlar ve ajan kurulamayan sistemler, saldırganların sıkça hedef aldığı kör noktaları oluşturuyor. Kurumlar, sistemler arasındaki bu görünmeyen bağlantıları izleyebildiğinde, istismar zincirini bozma şansını artırıyor. Özellikle yapay zekâ hızında hareket eden uyumlu saldırılarda, saldırganların en çok avantaj sağladığı alan da bu boşluklar oluyor. Bu nedenle sürekli izleme, yalnızca ağda ne olması gerektiğini bilmekle sınırlı kalmıyor; operasyonel kalıpların normalden sapmaya başladığı anı tanıyacak kadar görünürlük gerektiriyor.
Network Detection and Response, yani NDR, bu eksik parçaları bir araya getiren katman olarak öne çıkıyor. Sürekli ağ gözlemi sayesinde normal davranış için bir temel çizgi oluşturuluyor, ardından zamanlama, hacim ve yön bilgisi üzerinden anormal iletişim kalıpları ayırt ediliyor. Örneğin normalde dışarıdaki bir kredi değerlendirme servisiyle konuşan bir ödeme yönlendirme uygulaması, mesai dışı saatlerde aniden kurum içindeki bilinmeyen sunucularla çok daha yoğun iletişim kurmaya başlarsa, uygulamanın kendi kayıtları sessiz kalsa bile ağ telemetrisi bu sapmayı ortaya çıkarabiliyor.
Kaynağa göre ağ verisi, özellikle eski altyapılar, uzmanlaşmış cihazlar ve uç nokta telemetrisi sınırlı sistemler arasındaki iletişimi de görünür kılabiliyor. Bu sayede kurumlar, izlenmeyen bağlantılarda istismar kanıtı bulunup bulunmadığını daha net görebiliyor. Görünürlük sağlanan bu boşluklar, saldırganların özellikle hedef aldığı alanlar olduğu için ağ kanıtı, müdahale zincirini kesmek açısından kritik kabul ediliyor.
Anomaliyi anlamak için bağlam gerekiyor
DORA’nın 10. maddesi, finans kuruluşlarının ağ performansı sorunları ve bağlantılı olaylar dahil olmak üzere anormal faaliyetleri hızla tespit etmesini zorunlu tutuyor. Bu madde, bir olay müdahalesinin ne zaman tetiklenmesi gerektiğine dair eşikler belirlenmesini de istiyor. Sorun şu ki, güvenlik ekipleri çoğu zaman çok sayıda uyarı arasında gerçek sinyali ayıklamakta zorlanıyor. Bir EDR aracı şüpheli bir süreç işaret ederken, kimlik sistemi şüpheli bir oturum açma girişimini gösteriyor olabilir. Asıl mesele, bu iki sinyalin aynı olayın parçası olup olmadığını anlayabilmek.
Ağ verisi tam burada devreye giriyor. Hangi sistemlerin birbiriyle konuştuğunu, hangi protokollerin kullanıldığını ve sonrasında ne olduğunu göstererek uyarıları bir bağlam içine yerleştirebiliyor. Komuta ve kontrol trafiği, keşif hareketleri, yatay ilerleme ve veri aktarımları, diğer telemetri eksik ya da erişilemez olsa bile ağ trafiğinde iz bırakıyor. NDR, ağdaki bu kanıtları ölçeklenebilir hale getirerek analistlere yalnızca tekil uyarılar değil, ilişkili bir görünüm sunuyor.
Bu yaklaşım, olayın kapsamını ve etkisini çıkarırken özellikle önemli hale geliyor. DORA’nın 19. maddesi kapsamındaki bildirim yükümlülükleri de tam olarak bu noktaya dayanıyor. Kurallar, ilk bildirimin mümkün olan en erken anda yapılmasını, ancak büyük bir ICT olayının sınıflandırılmasından itibaren en geç dört saat içinde gönderilmesini; kurum olaydan haberdar olduktan sonra da en geç 24 saat içinde bildirim yapılmasını istiyor. Hızlı ağ kanıtına erişen ekipler, karmaşık BT ortamlarında etkilenmiş sistemleri daha çabuk izleyebiliyor, yetkisiz bağlantıları ayırabiliyor ve düzenlemenin öngördüğü kayıtları zamanında toparlayabiliyor.
Düzenleme, bildirim hızını yalnızca takvimle sınırlamıyor; olayın sınıflandırılmasından sonra ortaya konacak kanıtın da eksiksiz olmasını bekliyor. Ağ verisi, hangi sistemlerin etkilendiğini, hangi iletişimin normal akıştan saptığını ve olayın hangi noktalarda ilerlediğini gösterdiği için, dört saatlik ilk bildirim penceresi içinde ekiplerin elini güçlendiriyor. Kaynak metin, SOC’un böyle bir saldırıyı durdurmak ve kapsamak için yeterli kanıta sahip olup olmadığının da artık temel soru haline geldiğini vurguluyor.
Üçüncü taraf riski sözleşmede bitmiyor
DORA’nın 28 ila 30. maddeleri, üçüncü taraf ICT risk yönetimi ve sözleşmesel yükümlülükleri ele alıyor. Sözleşmeler ve tedarikçi değerlendirmeleri, bir sağlayıcının hangi erişime sahip olduğunu ve hangi operasyonel sınırlar içinde çalışacağını kâğıt üzerinde tarif ediyor. Fakat ağ verisi, o sağlayıcının yazılım paketlerinin, tünellerinin ve API entegrasyonlarının kurumun BT ortamı içinde gerçekte nasıl işlediğini gösteriyor.
Bu fark, özellikle güvenilir görünen bir tedarikçinin kimlik bilgilerinin ele geçirilmesi halinde belirginleşiyor. Kimlikler hâlâ geçerli olabilir, ancak davranış değişir. NDR, finans kuruluşunun kendi ortamından bu davranışı gözlemlemesine ve tedarikçi belgelerinin cevaplayamayacağı soruları sormasına izin veriyor: Bağlantı hangi iç sistemlerle konuşuyor, trafik onaylanan kapsama uyuyor mu, bağlantının zamanlaması, protokol kullanımı ya da veri hacmi değişti mi?
Kuruma dışarıdan gelen erişim, kâğıt üzerinde meşru görünse de ağ içindeki gerçek hareketler farklı bir tablo çizebiliyor. Özellikle API entegrasyonları ve tüneller üzerinden çalışan hizmetlerde, sadece sözleşmeye bakarak riskin tam resmi çıkarılamıyor. Ağ telemetrisi, bu eksik parçayı tamamlayan katman olarak kullanılıyor. Kaynak metin, tedarikçinin yazılım paketleri, tünelleri ve API bağlantılarının ortam içinde nasıl davrandığının, belgelerde yazan yetki sınırlarıyla her zaman örtüşmediğini açık biçimde aktarıyor.
Yayımlanan değerlendirmede, finans kurumları DORA’nın ikinci yılına girerken ağ görünürlüğünün 9. ve 10. maddelerdeki sürekli izleme, tespit ve hızlı müdahale gereklilikleriyle doğrudan bağlantılı olduğu vurgulanıyor. Aynı görünürlük, 28 ila 30. maddeler kapsamında üçüncü taraf ICT sağlayıcılarını içeren olayların ayrıntılı şekilde incelenmesine de yardım ediyor. NDR’nin gösterdiği sistem iletişimi, anormallik noktaları ve olayın ortam içinde nasıl ilerlediği, SOC’un saldırıyı görüp göremediği sorusunu doğrudan öne çıkarıyor.
Yılın ikinci aşamasında tartışma artık uyum dosyalarının ötesine geçiyor. Düzenleme, finansal kuruluşlardan ICT ile bağlantılı olayları tespit etmelerini, incelemelerini ve müdahale etmelerini bekliyor. Geriye kalan kritik soru ise sade: SOC’un elinde, bir saldırıyı durdurmak ve kapsamını sınırlamak için yeterli kanıt var mı?
Kaynak metin ayrıca, NDR’nin ağ kanıtını yapılandırılmış hale getirerek analistlerin tekil günlükler yerine ilişkili bir görünüm üzerinden çalışmasını sağladığını belirtiyor. Bu yapı, protokol düzeyindeki ayrıntıları koruyor ve AI ile analistlerin uyarıları yeniden kurmak zorunda kalmadan aynı veri üzerinden değerlendirme yapmasına imkân veriyor. Böylece olayın nerede başladığı, hangi sistemlere yayıldığı ve hangi bağlantıların şüpheli hale geldiği aynı çerçevede görülebiliyor.
Metinde, finans kuruluşlarının güvenlik operasyon merkezi için asıl testin artık açık biçimde ortaya konduğu da aktarılıyor: DORA’nın gerektirdiği tespit, inceleme ve müdahale adımlarını destekleyecek kanıt gerçekten elde var mı. Dördüncü saat sınırına kadar uzanan bildirim yükümlülüğü, üçüncü taraf sağlayıcılara ilişkin inceleme zorunlulukları ve ağ trafiğinde saklı kalan saldırı izleri birlikte değerlendirildiğinde, görünürlük düzeyi çerçevenin uygulanabilirliğinde belirleyici hale geliyor.
Corelight örneğinde ise şirket, kendi NDR çözümünün açık, şeffaf ve açıklanabilir veri sunduğunu; bu yapının kaçamak tehditleri tespit etmeye, ön eleme süresini kısaltmaya ve SOC içinde agentic AI kullanımını desteklemeye dönük olduğunu aktarıyor. Yapılandırılmış ağ kanıtı, protokol düzeyindeki bağlamı koruyarak daha eksiksiz bir veri seti oluşturuyor. Böylece analistler ve AI, izole uyarılar ya da yalnızca meta veriler yerine kanıttan hareket edebiliyor; bulguları doğrulayabiliyor, etkinliği yeniden kurabiliyor ve daha güvenilir sonuçlara ulaşabiliyor.