CVE-2026-89775, ARM64 Linux KVM’de host belleğine okuma-yazma erişimi sağlıyor. Yama 6.18.51, 7.2.5 ve 7.3-rc1’e geldi.
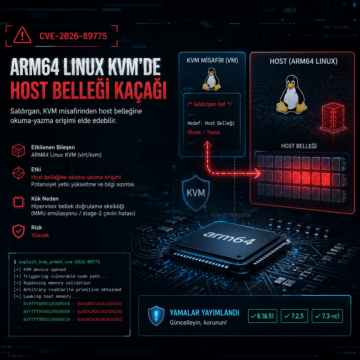


CVE-2026-89775, ARM64 Linux KVM’de host belleğine okuma-yazma erişimi sağlıyor. Yama 6.18.51, 7.2.5 ve 7.3-rc1’e geldi.
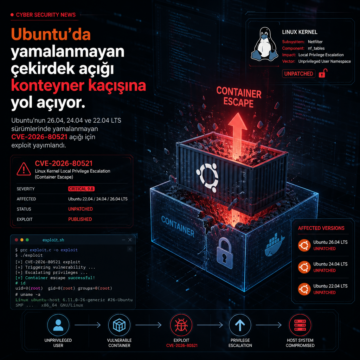
Ubuntu’nun 26.04, 24.04 ve 22.04 LTS sürümlerinde yamalanmayan CVE-2026-80521 açığı için exploit yayımlandı.
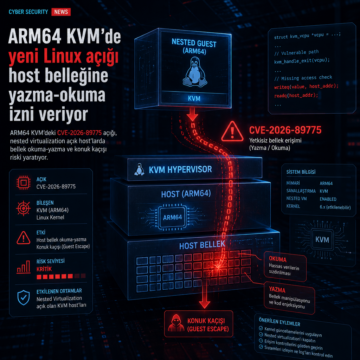
ARM64 KVM’deki CVE-2026-89775 açığı, nested virtualization açık host’larda bellek okuma-yazma ve konuk kaçışı riski yaratıyor.
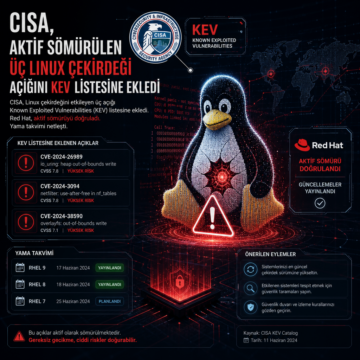
CISA, Linux çekirdeğini etkileyen üç açığı KEV listesine ekledi; Red Hat aktif sömürüyü doğruladı, yama takvimi de netleşti.
Linux çekirdeğinde Open vSwitch ile ilgili CVE-2026-64531, yani OVSwrap, ayrıcalığı olmayan yerel kullanıcıların bazı sistemlerde root yetkisine çıkmasına yol açabiliyor. Araştırmacı Asim Manizada’nın 28 Temmuz 2026’da duyurduğu açık için yama 24 Temmuz’da sabit kanallara girdi; etkilenen sürümler, test edilen dağıtımlar ve geçici önlemler de paylaşıldı.
Linux çekirdeğindeki CVE-2026-53264 için çalışır istismar kodu yayımlandı; açık, ağ trafik kontrol alt sisteminde 7,8 CVSS puanlı bir use-after-free yarış koşuluna dayanıyor. Lee Jia Jie, yapay zekânın keşif ve istismar geliştirme sürecine yardımcı olduğunu söylerken, tam kaynak kodun kamuya açıldığı ve düzeltme alan sürümlerin de yayımlandığı aktarıldı.