

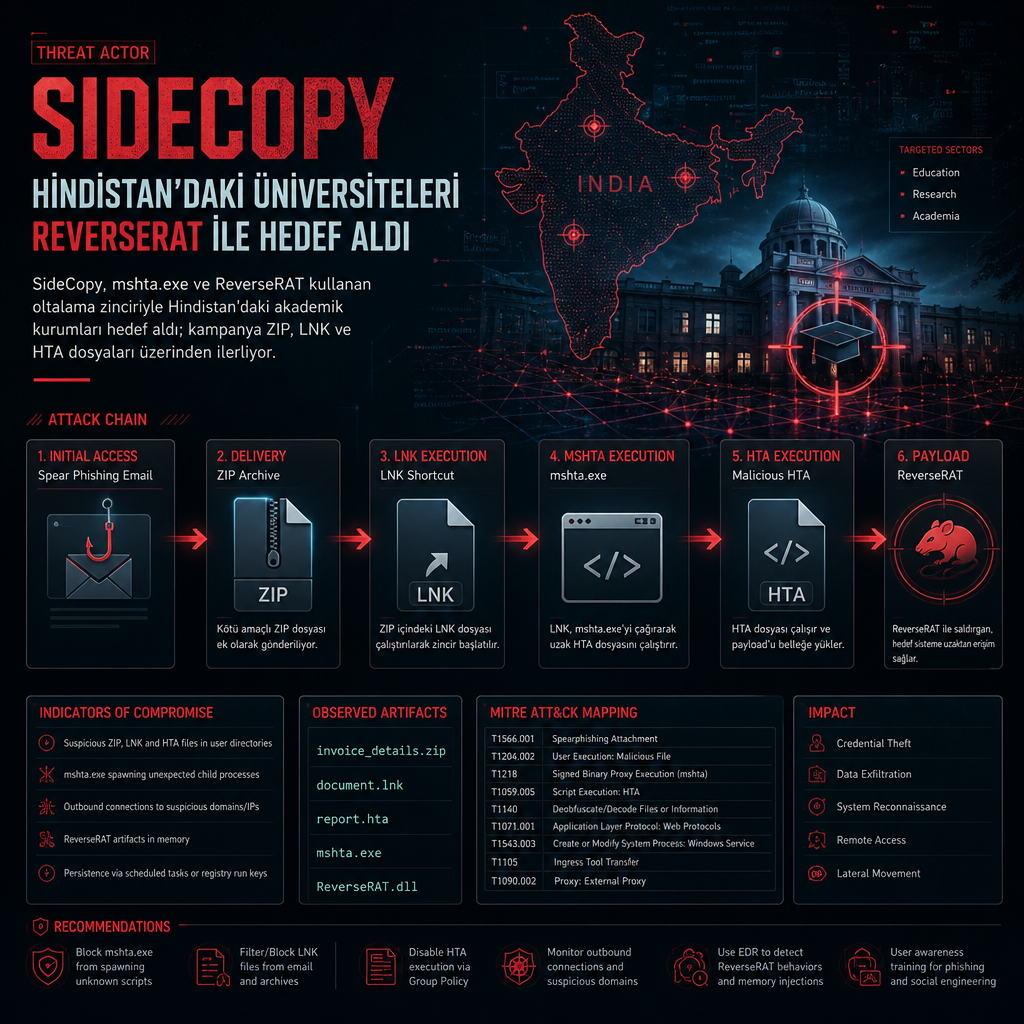
Pakistan bağlantılı SideCopy grubunun saldırı odağını Hindistan’daki devlet kurumlarından akademik kuruluşlara kaydırdığı belirlendi. Trellix araştırmacıları, grubun hedefli oltalama e-postalarıyla üniversiteleri ve eğitim kurumlarını vurduğunu, saldırı zincirinin merkezinde ise mshta.exe istismarının yer aldığını bildirdi.
Trellix’in teknik raporunda yer alan ifadelere göre SideCopy operasyonları genellikle hedefli oltalama kampanyalarıyla başlıyor. Araştırmacılar, bu kampanyalarda mshta.exe kötüye kullanımının kötü amaçlı betikleri çalıştırmak ve standart güvenlik protokollerini atlatmak için kullanıldığını söyledi. Aynı teslim yöntemi, saldırganların merkezine uzaktan erişim truva atını, yani RAT yükünü yerleştiriyor.
ZIP içinden LNK, LNK içinden HTA
Son saldırı zinciri silahlandırılmış bir ZIP arşiviyle başlıyor. Arşivin içinde, PDF simgesiyle gizlenmiş ve kendini commskll.docx.lnk olarak gösteren bir Windows kısayolu bulunuyor. Kısayol, .DOCX uzantısı izlenimi vermek için de kullanılıyor.
Bu LNK dosyası, uzaktaki docsportal[.]in alan adından gizlenmiş bir HTML Application dosyası olan HTA’yı çekiyor. Dosya daha sonra mshta.exe ile çalıştırılıyor ve süreç, DLL yükünün yansıtmalı biçimde belleğe alınmasına kadar ilerliyor. Zararlı yazılım, sonraki aşama başlar başlamaz HTA dosyasını silen bir kendi kendini kaldırma rutini de içeriyor.
DLL, üç gömülü bileşen için bir dropper olarak görev yapıyor: appT.bat, startT.hta ve kandırmaca amaçlı commskl.docx belgesi. Windows Kayıt Defteri’ndeki Run anahtarı üzerinden başlatılan appT.bat, kullanıcı etkileşimi olmadan mshta.exe ile startT.hta dosyasını çalıştıracak şekilde ayarlanmış.
Teknik incelemeye göre startT.hta içindeki gizlenmiş kod, çok aşamalı bir çözümleme rutiniyle iki parçalı bir XAML yükünü yeniden oluşturuyor. Bu yük, gömülü ioluegnt.dll bileşeninin yansıtmalı biçimde yüklenmesinden sorumlu. Araştırmacılar ayrıca zararlı kodun çekirdek yükü Base64 kodlu bir diziden etkin bir bellek içi sürece dönüştürmek için .NET serileştirmesini kullandığını aktardı.
Bellekte çözülen yük ReverseRAT çıktı
Yüklenen DLL’in adı ReverseRAT. SideCopy bu uzaktan erişim truva atını 2021’in başından beri veri sızdırma, uzaktan komut yürütme ve kalıcılık sağlama amacıyla kullanıyor. Zararlı yazılım sistem meta verilerini, kurulu yazılımların listesini, ekran görüntülerini, parolaları ve pano içeriğini toplayabiliyor. Ayrıca dosya işlemleri gerçekleştirebiliyor, komut çalıştırabiliyor, kayıt defteri üzerinden kalıcılık kurabiliyor, dosya yükleyebiliyor ve bir kabuk oturumu açabiliyor.
Komuta kontrol trafiği sabit kodlanmış NMXIKS09?:709,!~lnsYUS anahtarıyla şifreleniyor. Toplanan veriler 5863 numaralı port üzerinden dns.educationportals[.]biz alan adına aktarılıyor. Alan adının 45.61.157[.]22 IP adresine çözüldüğü belirtildi.
2019’dan beri aktif, hedef listesi değişiyor
En az 2019’dan bu yana faal olan SideCopy, Pakistan kaynaklı gelişmiş sürekli tehdit grupları arasında yer alıyor ve Transparent Tribe kümesiyle örtüşen yönler taşıyor. Grup geçmişte ağırlıklı olarak Hindistan’ın savunma kurumlarını ve kamu görevlilerini hedef aldı.
Seqrite Labs, Haziran 2026’da yayımladığı raporda SideCopy’yi Afganistan Maliye Bakanlığı’nı hedefleyen bir oltalama kampanyasına da bağlamıştı. O operasyonda açık kaynaklı bir uzaktan erişim truva atı olan Xeno RAT kullanılmıştı.
Trellix araştırmacıları, SideCopy’nin mevcut faaliyetlerinin istihbarat toplama konusunda disiplinli ve stratejik bir yaklaşımı yansıttığını yazdı. Raporda, grubun tarihsel odağı Hindistan’daki devlet kurumları olsa da son dönemde akademik kuruluşlara yönelmesinin stratejik önceliklerin genişlediği ifade edildi. Aynı değerlendirmede, bulaşma aşamalarının sürekli geliştirilmesinin ve mshta.exe ile çok katmanlı gizleme tekniklerinin yoğun biçimde kullanılmasının grubu bölgesel güvenlik açısından uyarlanabilir bir rakip haline getirdiği kaydedildi.