

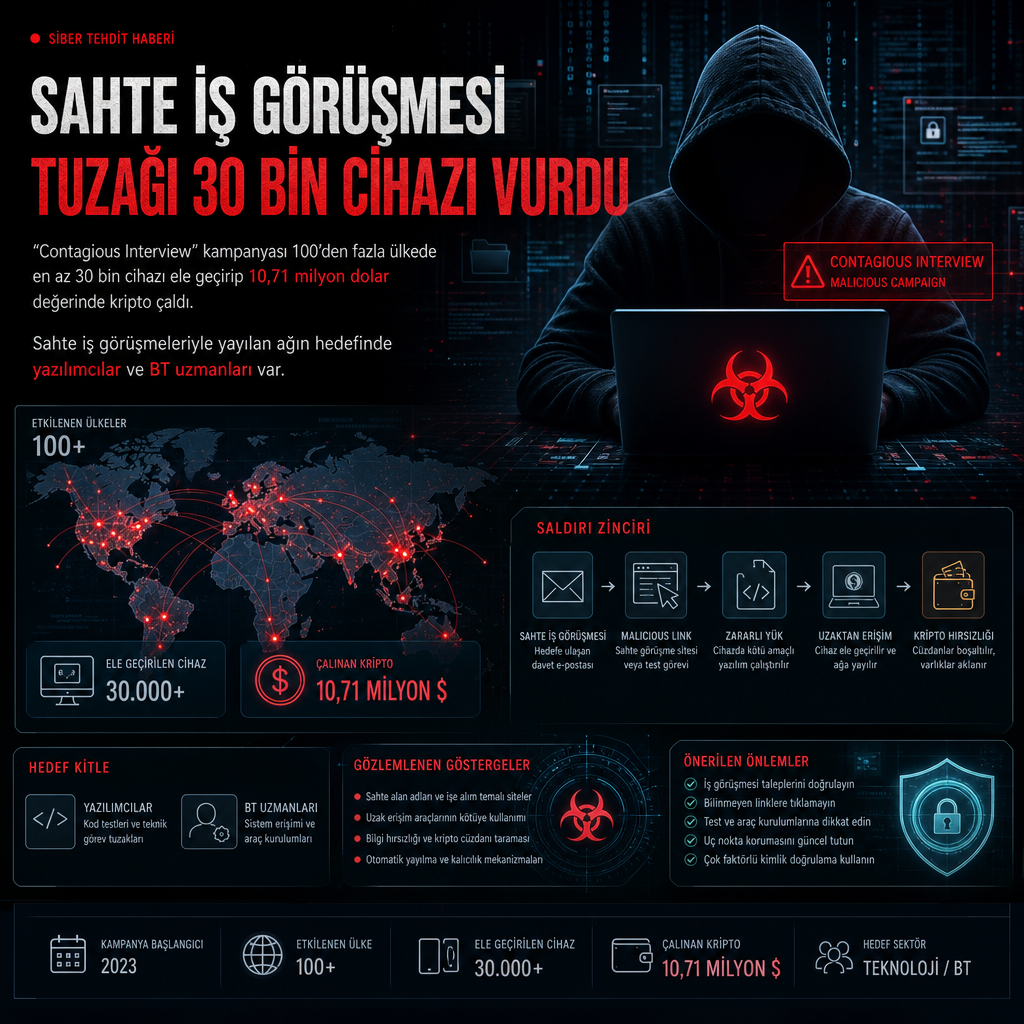
Uluslararası bir siber suç kampanyası, 100’den fazla ülkede en az 30 bin cihazı ele geçirerek 7 binden fazla kripto para cüzdanından hesap bilgisi veya doğrudan fon çekti. Ortak güvenlik uyarısına göre saldırganlar bugüne kadar en az 10,71 milyon dolar değerinde kripto para elde etti. Uyarı, Japonya, ABD, Avustralya ve Almanya’daki siber güvenlik ve istihbarat kurumlarının ortak çalışmasıyla yayımlandı.
Hedefte ağırlıkla web tasarımcıları, yazılım mühendisleri ve kripto, blockchain ile Web3 alanında çalışan uzmanlar yer aldı. Faaliyet kümesi sektörde CL-STA-0240, DeceptiveDevelopment, DEV#POPPER, Famous Chollima, Gwisin Gang, PurpleBravo, Tenacious Pungsan, UNC5342, Void Dokkaebi ve WaterPlum adlarıyla izleniyor. Yetkililer, grubun iş arayanların bilgisayar ağlarına sızarak hassas bilgi topladığını ve kripto para çaldığını belirtti.
Kampanya, işveren ya da işe alımcı kılığına giren saldırganların sosyal medya ve profesyonel ağlar üzerinden sahte iş teklifleriyle temas kurması, ardından da adayları teknik test ya da işe alım değerlendirmesi adı altında zararlı yazılıma sürüklemesi üzerine kuruldu. Saldırı zinciri, hedef kişiyle güven ilişkisi kurulduktan sonra başlıyor; adaydan bir kodlama testi ya da iş değerlendirmesi tamamlaması isteniyor. Bu adım çok aşamalı bulaşma sürecini tetikliyor ve sistemlere BeaverTail, InvisibleFerret, FlexibleFerret, GolangGhost, PylangGhost, OtterCookie, RATatouille, OtterCandy ve StoatWaffle gibi zararlı yazılım ailelerini indiriyor.
İşe alım gibi başlayan zincir
Contagious Interview kampanyasını ilk kez Palo Alto Networks Unit 42 ortaya çıkardı; faaliyetlerin en az 2022’den beri sürdüğü değerlendiriliyor. Kampanya, yazılım geliştiricileri ve BT profesyonellerini açık iş ilanı, uzaktan çalışma ve yüksek maaş vaadiyle kandırıyor. Hedef kişilere LinkedIn gibi platformlardan yaklaşan saldırganlar, önce görüşme ve ön eleme süreci gibi görünen etkileşimler kuruyor, ardından zararlı içeriği devreye sokuyor.
Elde edilen arka kapı erişimi, saldırganların uzaktan erişim truva atları yerleştirmesine ve veri sızdırmasına imkan veriyor. Bu erişim aynı zamanda kurban sistemlerinde kalıcılık sağlamak için de kullanılıyor. Uyarıda, saldırganların bu yolla kalıcı erişim elde ettiği ve çalınan verileri dışarı aktardığı ifade edildi.
Yetkililer, bazı WaterPlum aktörlerinin Kuzey Kore adına çalışan BT personeli gibi hareket ederek kurumsal web sistemlerinde tasarım ve geliştirme görevleri üstlendiğini de aktardı. Japonya’da bir kolaylaştırıcı tarafından işletilen bir laptop çiftliğinin ise tespit edilip kapatıldığı bildirildi. Ayrıca iki kümenin, bazı durumlarda laptop çiftliklerine erişirken ve Japon kripto para borsalarındaki pozisyonlara başvururken aynı IP adreslerini kullandığı belirtildi.
Grubun ABD ve Japonya’daki geliştiricilerle çevrim içi sohbet platformları üzerinden iletişim kurduğu, uzaktan cihaz yönetimi için Japonya, ABD ve başka ülkelerdeki destek unsurlarını kullandığı da kayda geçti. Kurumlar, bu yapıların laptop çiftliklerini kurup yöneten aracılar olarak çalıştığını belirtti. Uyarıya göre bazı WaterPlum aktörleri, kurumsal müşteriler için web sistem tasarımı ve geliştirme işleri yapan Kuzey Koreli BT çalışanları olarak da faaliyet gösteriyor.
Yetkililere göre ilk kazanç, çalınan kimlik bilgileriyle sınırlı kalmıyor. Başarılı bulaşmalar, örgütlerin hedeflenen geliştiricileri istihdam ettiği kurumlara sızma fırsatı veriyor; bu da casusluk, fikri mülkiyet hırsızlığı ve kurumsal ağlarda ek yatay hareket ihtimali doğuruyor. Çalınan kimlik fotoğrafları ise Kuzey Koreli BT çalışanlarının kurbanların yerine geçerek yabancı para kazanmak için kullanılabiliyor.
Ortak uyarıda, WaterPlum ile bazı Kuzey Koreli IT çalışanlarının 313 General Bureau of the Munitions Industry Department altında faaliyet gösterdiğinden şüphelenildiği de yer aldı. Bu değerlendirme, DTEX’in Haziran 2025 tarihli analizini de doğruluyor. Aynı açıklamada iki kümenin birbirine sıkı biçimde bağlı olduğu, kimi zaman aynı IP adresleriyle hareket ettiği vurgulandı.
Yetkililer, faaliyet kümesinin çevrim içi platformlarda yalnızca teknik saldırı yürütmediğini, aynı zamanda iş başvurusu ve kimlik kullanımıyla da operasyon alanı kurduğunu aktardı. Çalışma, saldırganların iş arayanların bilgisayarlarına sızma, bilgi toplama ve kripto para çalma zincirini bir arada yürüttüğünü gösteriyor.
Discord üzerinden proxy ağı, yapay zekâ destekli ilanlar
Kuzey Kore’nin saldırı kapasitesini besleyen diğer unsur, sahte kimliklerle Batılı şirketlerde ve başka bölgelerde iş bularak rejime gelir sağlamayı amaçlayan IT worker programı oldu. Yapı, giderek daha fazla yapay zekâ kullanarak uydurma kimlikler üretmesi ve faaliyetlerini küresel ölçekte genişletmesiyle biliniyor.
Sekoia, Kuzey Kore’nin siber operasyonlarını özetlediği çalışmada bu programın köklerinin daha eski bir uygulamaya dayandığını yazdı. Buna göre Kuzey Koreli emekçilerin yabancı ülkelerde görevlendirilmesi fikri 1960’lar ve 1970’lere uzanıyor. İlk örneklerin Sovyetler Birliği’nin Uzak Doğusu’nda görüldüğü, ardından inşaat, tekstil ve restoran hizmetleri üzerinden Rusya, Çin, Körfez ülkeleri ve Afrika’ya yayıldığı aktarıldı.
Kudelski Security’nin Temmuz 2026’da yayımladığı altyapı incelemesi, ana hedefin ABD ve Japonya olduğunu ortaya koydu. Aynı incelemeye göre saldırganlar, çıkış noktalarını hedef bölgelerde göstermek için Astrill VPN ve Mullvad gibi ticari VPN servislerinden yararlanıyor. Bu servisler, saldırganların trafiğini seçilen ülkelere yakın çıkış düğümleri üzerinden yönlendirmesine imkan veriyor.
Silent Push ise geçen hafta yayımladığı raporda, “Mouse Review” adlı bir Discord sunucusu üzerinden sahte işe alım dolandırıcılığı yürüten Kuzey Koreli bir IT çalışanını tespit ettiğini açıkladı. Bu ağın, yaptırımları, coğrafi bloklamaları ve uyumluluk kontrollerini aşmak için ABD, AB ve Latin Amerika’da yaşayan kişileri proxy olarak işe aldığı belirtildi.
Yapay zekâ ile üretilen iş ilanında, “Rolünüz basit ama kritik. Siz iletişim ve görüşmeleri yürütürsünüz. Ben perde arkasında tüm teknik işi hallederim. Düzenli ödeme alırsınız” ifadesi yer aldı. İlanda ayrıca görüşme süreci için gerçek zamanlı teknik yönlendirme ve uzaktan masaüstü kontrolü anlatıldı: “Canlı kodlama görevlerinde ekranınıza uzaktan erişip kodlamayı siz konuşmayı sürdürürken ben tamamlayabilirim.”
Silent Push’a göre Kuzey Koreli IT çalışanının asıl amacı, Batılı ya da Latin Amerikalı kişileri “yüz” ve yasal kimlik olarak kullanıp yaptırımları, KYC doğrulamasını ve bölgesel işe alım kısıtlamalarını aşmak. Raporda, sahte ilan düzeninde kazancın yüzde 35’inin proxy’ye, yüzde 65’inin Kuzey Koreli çalışana bırakıldığı ve bunun yabancı kişileri finansal ve kimlik aracına dönüştürmeyi amaçladığı ifade edildi. Kurum, proxy olarak kullanılan kişilerin iş görüşmelerine katılmak ve iletişimi yürütmek için seçildiğini de belirtti.