Contagious Interview kampanyası 100’den fazla ülkede en az 30 bin cihazı ele geçirip 10,71 milyon dolar değerinde kripto çaldı.
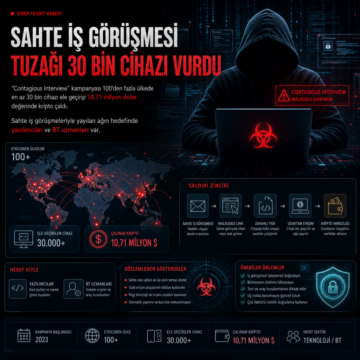


Contagious Interview kampanyası 100’den fazla ülkede en az 30 bin cihazı ele geçirip 10,71 milyon dolar değerinde kripto çaldı.
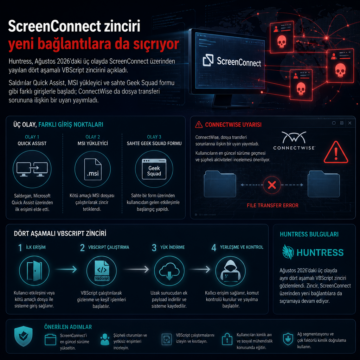
Huntress, Ağustos 2026’daki üç olayda ScreenConnect üzerinden yayılan dört aşamalı VBScript zincirini açıkladı.
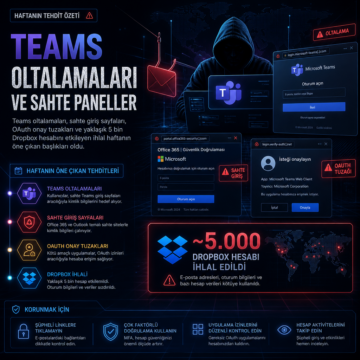
Teams oltalamaları, sahte giriş sayfaları, OAuth onay tuzakları ve yaklaşık 5 bin Dropbox hesabını etkileyen ihlal haftanın öne çıkan başlıkları oldu.
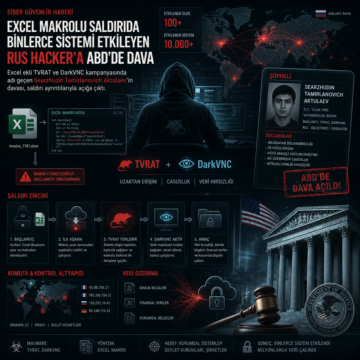
Excel ekli TVRAT ve DarkVNC kampanyasında adı geçen Searzhudin Tamirlanovich Aktulaev’in davası, saldırı ayrıntılarıyla açığa çıktı.

Apple’ın Screen Sharing açığı CVE-2026-65400, internetten istismar edilerek bazı Mac’lere Monero madencisi yüklenmesine yol açtı.

Apple’ın macOS Screen Sharing açığı CVE-2026-65400 aktif biçimde kötüye kullanılıyor; NCSC-NL root erişimi ve Monero madencisi yerleştirilen vakalar…

Yazılım geliştiricilerine yönelik sahte iş ilanları ve kodlama testleri üzerinden yayılan yeni bir saldırı dalgası dikkat çekiyor. Zararlı yazılımlar, SVG bayrak görselleri içinde gizlenerek OtterCookie adlı modüler bir malware ailesiyle bağlantılı şekilde çalışıyor. Bu durum, tedarik zinciri saldırılarının artabileceğine işaret ediyor ve kurumların güvenlik önlemlerini gözden geçirmesi gerekiyor.

BeyondTrust'un uzaktan destek ve ayrıcalıklı erişim yazılımlarında kritik yetki atlama açıkları ortaya çıktı. Bu zafiyetler, yetkisiz kişilerin kimlik doğrulama sürecini atlayarak yüksek ayrıcalıklı hesaplara erişmesine izin veriyor. Kullanıcıların acilen yayımlanan güncellemeleri uygulaması güvenlik için büyük önem taşıyor.

ChocoPoC adlı yeni bir uzak erişim trojanı, sahte Python PoC depoları üzerinden güvenlik araştırmacılarını hedef alıyor. Zararlı kod, bağımlılık olarak gizleniyor ve PoC tam çalıştırıldığında devreye girerek şifreler, tarayıcı çerezleri ve dosyalar gibi kritik verileri çalıyor. Araştırmacılar, özellikle yeni veya bilinmeyen kaynaklardan gelen PoC kodlarına karşı dikkatli olmalı ve test ortamlarını izole etmenin yanı sıra bağımlılıkların tamamını analiz etmeli.

Minecraft kullanıcılarını hedef alan Weedhack kampanyası, SEO zehirlenmesi ve YouTube üzerinden zararlı yazılım dağıtımı yapıyor. Ayrıca, CountLoader adlı JavaScript yükleyicisi ve korsan içeriklerde yayılan kripto madencileri, dünya genelinde binlerce cihazı etkiliyor. Bu gelişmeler, özellikle oyun kullanıcıları ve yazılım korsanlığına maruz kalan sistemler için önemli riskler barındırıyor.