

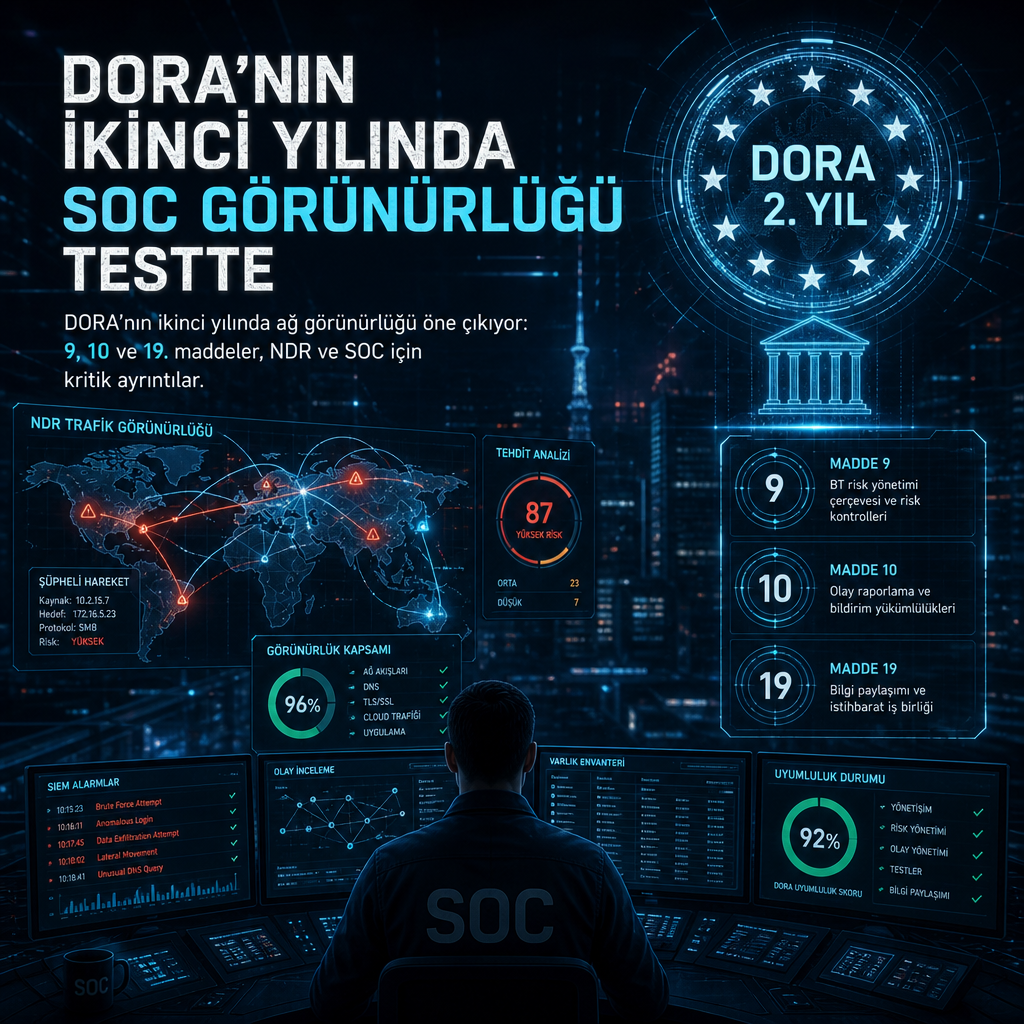
Avrupa Birliği’nin dijital operasyonel dayanıklılık düzenlemesinde ikinci yıla girilirken, finans kuruluşlarının en kritik sınavı uyumun kağıt üzerinde kalıp kalmadığını ortaya koymak oldu. Düzenleyici kurumlar artık çerçevenin kurulup kurulmadığına bakmakla yetinmiyor; DORA uygulamasını, ICT olay analizini ve ICT risk gözetiminin etkinliğini de inceliyor. Bu tablo, güvenlik ekiplerinin önüne doğrudan şu soruyu koyuyor: SOC, kritik sistemlerde süren bir sızmayı fark edecek, inceleyecek ve kapsamını çıkaracak kadar görünürlüğe sahip mi?
DORA, belirli bir güvenlik ürününü ya da yığını zorunlu kılmıyor. Buna rağmen metindeki birçok yükümlülük, ICT ortamında sürekli görünürlük sağlanmasına dayanıyor. Amaç yalnızca ağda hangi varlıkların bulunduğunu bilmek değil; normal işleyişten sapmalar başladığında bunu anlayabilecek veri düzeyine ulaşmak.
Sürekli izleme yalnızca envanterden ibaret değil
DORA’nın 9. maddesi, finans kuruluşlarının ICT ekosistemini kesintisiz biçimde izlemesini, güvenliğini ve işleyişini yönetmesini, ayrıca ICT riskinin etkisini azaltacak süreçler kurmasını şart koşuyor. Bir varlık envanteri kurumun sahip olduğu ya da işlettiği sistemleri gösteriyor. Yapılandırma kayıtları bu sistemlerin nasıl çalışması gerektiğini anlatıyor. Güvenlik günlükleri ve uç nokta telemetrisi ise izlenen sistemlerdeki etkinliğe ayrıntılı görünürlük sağlıyor.
Ancak bu kaynakların hiçbiri, sistemler arasındaki iletişimi tam resim halinde göstermeyebiliyor. Özellikle eski altyapılar, özel amaçlı cihazlar, yönetilmeyen makineler ya da uç nokta telemetrisinin sınırlı olduğu sistemler devreye girdiğinde boşluklar oluşuyor. Yapay zekâ hızında ilerleyen uyarlanabilir tehditler karşısında, saldırganların özellikle hedef aldığı bu kör noktaları görmek için daha bütünlüklü bir bakış gerekiyor. İzlenmeyen bağlantılar istismarın izlerini taşıyabiliyor. O boşlukları görebilen kurumların saldırı zincirini bozma ihtimali artıyor.
Ağ algılama ve müdahale, yani NDR, bu ayrıntıyı bir araya getiren araçlardan biri olarak öne çıkıyor. Sürekli izleme sayesinde sistemler arası normal davranışın bir tabanı çıkarılıyor; zamanlama, hacim ve yön bilgisi incelenerek iletişimin beklenen kalıplardan sapıp sapmadığı anlaşılıyor. NDR, ortam genelinde kesintisiz görünürlük sağlayarak kuruluşların DORA’nın taleplerine yaklaşmasına yardımcı oluyor.
Örnek olarak, normalde dışarıdaki bir kredi değerlendirme servisiyle konuşan bir ödeme yönlendirme uygulamasının mesai dışı saatlerde aniden alışılmadık iç ana makinelerle çok daha yoğun iletişim kurması, uygulamanın kendi loglarında görünmese bile ağ telemetrisiyle fark edilebiliyor.
Uyarı çok, bağlam az
DORA’nın 10. maddesi, finans kuruluşlarının anormal faaliyetleri, ağ performansı sorunlarını ve bunlarla bağlantılı olayları hızlı biçimde tespit etmesini istiyor. Ayrıca hangi eşiğin üzerine çıkıldığında olay müdahalesinin devreye gireceğinin de önceden belirlenmesi gerekiyor.
Sorun şu ki güvenlik ekiplerinin önüne sürekli çok sayıda uyarı düşüyor ve bu gürültü gerçek anomali sinyallerini kolayca örtebiliyor. Asıl mesele, bir uyarının daha geniş bir olayın parçası olup olmadığını anlamak. Örneğin EDR şüpheli bir süreç işaret ederken kimlik sistemi şüpheli bir oturum açmayı yakalayabiliyor.
Ağ verisi bu iki işareti birbirine bağlayabiliyor. Hangi sistemlerin haberleştiğini, hangi protokollerin kullanıldığını ve sonrasında ne olduğunu gösteriyor. Komuta ve kontrol trafiği, keşif hareketleri, yanal hareket ve veri aktarımı, diğer telemetri eksik olsa bile ağ trafiğinde iz bırakıyor.
NDR, ağ kanıtını ölçeklenebilir hale getiriyor. Protokol düzeyinde yapılandırılmış veri çıkararak analistlerin uyarıları tek tek kırıntılardan değil, ilişkilendirilmiş bir görünüm üzerinden incelemesini sağlıyor. Bu görünüm, müdahale ekiplerinin bir olayın kapsamını ve etkisini netleştirmesine yardımcı oluyor. Özellikle yapay zekâ hızındaki saldırılarda bu görünürlük, DORA’nın 19. maddesindeki bildirim yükümlülüklerini doğrudan etkiliyor.
Uygulanabilir kurallara göre ilk bildirimin, büyük bir ICT olayının sınıflandırılmasının ardından mümkün olan en kısa sürede, en geç dört saat içinde yapılması gerekiyor. Kuruluşun olaydan haberdar olmasından sonra ise üst sınır 24 saat. Ağ kanıtına hızlı erişim, ekiplerin karmaşık BT ortamlarında hızla ilerlemesine, etkilenen sistemleri izlemesine, yetkisiz bağlantıları ayırmasına ve düzenleyicinin istediği olay kayıtlarını süre içinde toplamasına yardım ediyor.
Metin ayrıca üçüncü taraf ICT risk yönetimi ile sözleşmesel düzenlemelere de odaklanıyor. 28 ile 30. maddeler, dış sağlayıcılara ilişkin risklerin nasıl yönetileceğini ele alıyor. Sözleşmeler ve tedarikçi değerlendirmeleri, bir sağlayıcının yetkili erişimini ve operasyonel sınırlarını kağıt üzerinde tanımlıyor. Ağ verisi ise o sağlayıcının yazılım paketlerinin, tünellerinin ve API entegrasyonlarının kurumun BT ortamında gerçekte nasıl çalıştığını ortaya koyuyor. Böylece bağlantıların onaylı veri yollarına uyup uymadığı ya da beklenenden sapıp sapmadığı görülebiliyor.
Güvenilir bir tedarikçinin kimlik bilgileri ele geçirildiğinde, erişim yetkisi meşru kalıyor ama davranış değişiyor. NDR üzerinden alınan ağ kanıtı, finans kuruluşunun bu faaliyeti kendi ortamında görmesini sağlıyor ve tedarikçi dokümantasyonunun yanıtlamadığı soruları gündeme getiriyor: Bağlantı hangi iç sistemlerle konuşuyor, trafik tanımlı kapsamla uyumlu mu, bağlantının zamanı, protokol kullanımı ya da veri hacmi değişti mi?
Kuruluşlar DORA’nın ikinci yılına girerken ağ görünürlüğünün özellikle 9. ve 10. maddelerdeki sürekli izleme, tespit ve hızlı müdahale yükümlülükleriyle doğrudan ilişkili olduğu vurgulanıyor. Aynı görünürlük, 28 ila 30. maddeler kapsamında ICT üçüncü taraflarını içeren olayların ayrıntılı incelenmesinde de kullanılıyor.
NDR’nin sağlayabildiği şey, sistemlerin nasıl haberleştiğini, anormal faaliyetin nerede ortaya çıktığını ve olayın ortam içinde nasıl ilerlediğini göstermek. DORA, finans kuruluşlarından ICT kaynaklı olayları tespit etmelerini, incelemelerini ve müdahale etmelerini isterken, metnin işaret ettiği temel soru açık kalıyor: SOC’unuzun saldırıyı durduracak ve sınırlandıracak kanıtı var mı?
Metinde ayrıca Corelight Network Defense ürününe de yer veriliyor. Şirket, NDR çözümünün açık, şeffaf ve açıklanabilir ağ verisi sunduğunu; gizlenmeye çalışan tehditleri tespit etmeye, ön inceleme süresini kısaltmaya ve SOC içinde ajan tabanlı yapay zekâ kullanımını desteklemeye dönük olduğunu belirtiyor. Yapılandırılmış ağ kanıtının, protokol düzeyindeki bağlamı koruyarak araştırma ve yapay zekâ için daha eksiksiz bir veri seti oluşturduğu ifade ediliyor. Analistlerin ve yapay zekânın yalnızca tekil uyarılar ya da metaveri yerine kanıttan hareket edebilmesi, bulguların doğrulanmasını, etkinliğin yeniden kurulmasını ve daha güvenilir sonuçlara ulaşılmasını sağlıyor.