

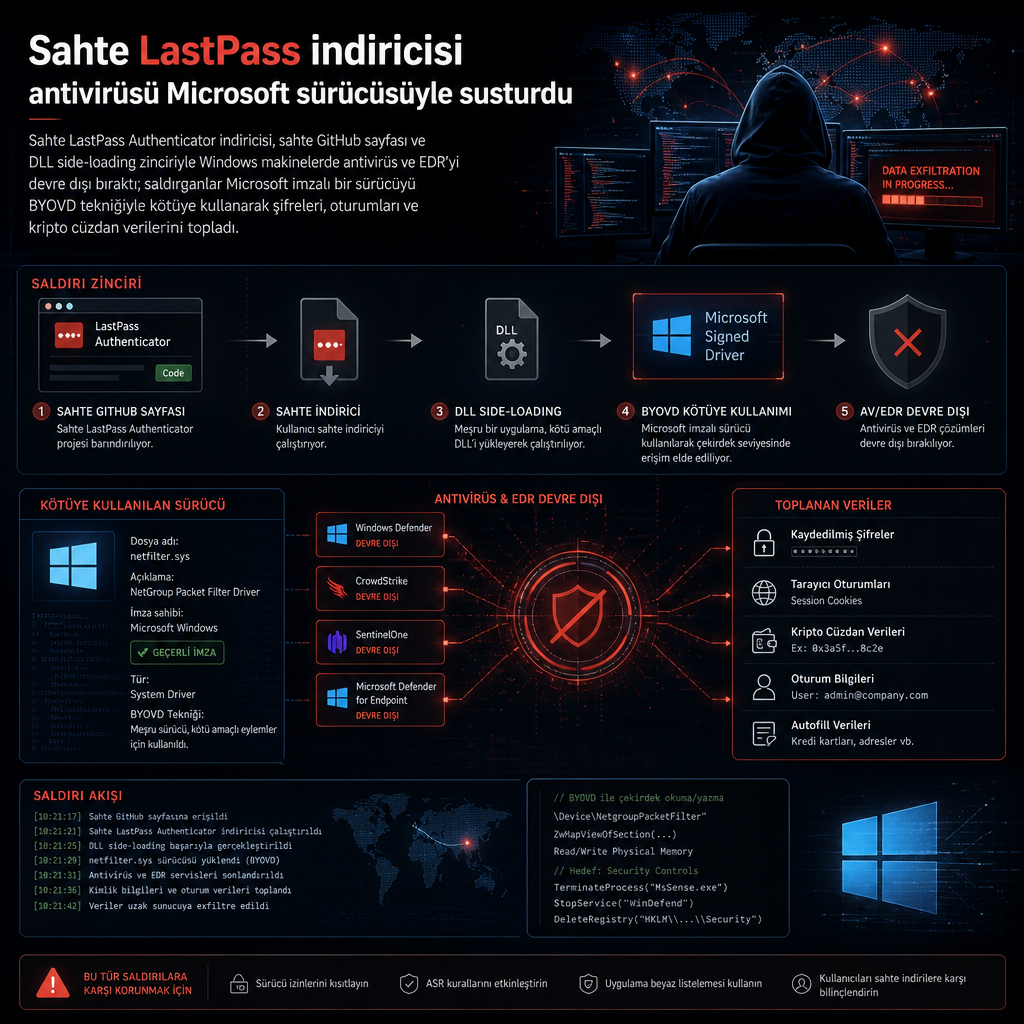
Yılın ortasında, LastPass adını kullanan sahte bir GitHub sayfası üzerinden dağıtılan zararlı yazılım, Windows makinelerde antivirüs ve EDR araçlarını devre dışı bırakacak kadar derine indi. Kampanya, arama sonuçlarında “LastPass Authenticator download” gibi ifadelerle öne çıkan sahte bir indirme sayfasını kullanıyor ve kurbanı Microsoft tarafından imzalanmış bir sürücüyle çalışan bir yükleyiciye yönlendiriyor.
İncelemeyi yapan araştırmacılar, bu yükleyicinin 2023 tarihli, Microsoft’un donanım uyumluluk programı kapsamında imzalanmış bir çekirdek sürücüsünü kötüye kullandığını ve sürücünün ağustos ayında VirusTotal üzerinde sıfır tespit aldığını belirledi. LastPass ise kendi sistemlerinin, servislerinin ve müşteri kasalarının etkilenmediğini, saldırganların yalnızca marka adını ödünç aldığını açıkladı.
Sahte GitHub sayfası ve DLL side-loading zinciri
Saldırının ilk basamağı, github.com/LastPass-Authenticator adresinde görünen sahte bir GitHub sayfası oldu. Sayfa, gerçek bir LastPass ürün sayfası izlenimi veriyor ve arama motorlarında “LastPass Authenticator download” gibi sorgularda üst sıralara çıkabiliyor. İndirme düğmesine basan kullanıcı, birkaç GitHub sayfası üzerinden saldırganın sunucusuna yönlendiriliyor ve burada büyük boyutlu bir ZIP arşivi indiriliyor.
Gerçek LastPass Authenticator uygulaması GitHub üzerinden değil, lastpass.com ve resmî uygulama mağazaları üzerinden dağıtılıyor. Bu ayrım, saldırının baştan sona kimlik avı ve taklit sayfalar üzerine kurulduğunu gösteriyor. ZIP dosyasının içindeyse meşru bir Microsoft hata ayıklama aracı olan vsdbg.exe’nin yeniden adlandırılmış bir kopyası yer alıyor. Aynı klasörde malicious bir vsdbg.dll bulunuyor.
Kurulum dosyası çalıştığında Windows, DLL side-loading adı verilen teknikle saldırganın kütüphanesini aynı klasörden yüklüyor. Yükleyici ardından yönetici yetkisi almak için üç farklı yol deniyor, sonunda Windows’ta en yüksek seviye olan SYSTEM yetkisine ulaşıyor ve çekirdek sürücüyü bir servis olarak kuruyor. Araştırmacıların gördüğü arşivlerin biri 148 MB, diğeri 127.9 MB boyutundaydı; içlerine gereksiz dosyalar eklenmişti, böylece boyut sınırı uygulayan tarayıcılar dosyayı atlayabiliyordu.
Saldırı zincirinin sonunda devreye giren sürücü, araştırmacıların Alinubx.sys adını verdiği bir çekirdek bileşen. Bu sürücü, içinde 145 antivirüs ve güvenlik süreci adından oluşan bir liste taşıyor ve çalışırken bulduğu her süreci sonlandırıyor. İşlem çekirdekte gerçekleştiği için kullanıcı modu araçlar, yani antivirüs ve endpoint detection and response ürünleri, bu öldürmeyi ne görebiliyor ne de engelleyebiliyor.
Bu yöntem, güvenlik dünyasında bring your own vulnerable driver ya da BYOVD olarak bilinen tekniğin bir örneği. Güvenlik ekipleri aynı yöntemi tersine, zararlı sürücüleri tespit etmek ve kötüye kullanımı engellemek için de inceliyor; burada ise saldırganlar imzalı bir sürücüyü kendi lehlerine çeviriyor. Delphos’un değerlendirmesine göre kullanılan sürücü, Microsoft Windows Hardware Compatibility Publisher zinciriyle imzalanmış durumda ve imza tarihi Mart 2023’e gidiyor. Araştırmacılar, “Microsoft attestation, bir sürücünün güven zincirinden geçtiğini kanıtlar; güvenli olduğunu kanıtlamaz” değerlendirmesini paylaştı.
Sürücü yalnızca güvenlik yazılımlarını kapatmakla kalmıyor. Kodunda dosya gizleme, başka programlara enjekte olma ve web trafiğini yeniden yönlendirme gibi işlevler de var, ancak bu kampanyada gerekli yapılandırma dosyası bırakılmadığı için bu özellikler devreye girmedi. Buna karşın, sürücünün tek başına çalışması bile ikinci aşama için yeterli oldu.
145 adlık kill list ve çalınan oturumlar
Güvenlik araçları susturulduktan sonra stealer devreye girdi. Tarayıcılarda kayıtlı şifreler, kripto para cüzdanlarına ait dosyalar, Discord, Steam ve Telegram oturumları, Windows Credential Manager içeriği ve “password”, “seed” veya “recovery” gibi adlar taşıyan dosyalar dışarı alındı. Chrome ve Edge tarafında Google’ın app-bound encryption koruması devrede olsa da zararlı yazılım tarayıcıya kod enjekte edip tarayıcının kendi servisine şifre çözme isteği gönderiyor. Toplanan veri daha sonra ZIP içine konulup saldırganın sunucusuna aktarılıyor.
Delphos, sürücünün CcProtect.sys adlı, Çin merkezli disk şifreleme ürünü CnCrypt’ten türetilmiş bir kopya olduğunu belirledi. Aynı sürücü LOLDrivers kataloğunda da yer alıyor ve burada bir process killer olarak, ayrıca açık kaynaklı proof-of-concept koduyla birlikte listelenmiş durumda. Araştırmacılar, orijinal dosya ile yeniden adlandırılmış sürümün ürün adı, sürüm numarası ve gönderici bilgisinin aynı olduğunu; yalnızca dosya adı ve açıklamanın değiştiğini aktardı.
Bu değişiklik, antivirüs tespitlerini de düşürdü. Ağustos ayında bilinen orijinal sürücü yaklaşık 70 motorun 7’si tarafından işaretlenirken, yeniden adlandırılmış sürücü sıfır tespit aldı. Araştırmacıların işaret ettiği bir başka ayrıntı da Microsoft’un vulnerable driver blocklist’i oldu. Windows 11 2022 güncellemesinden beri varsayılan açık olan bu liste, bilinen kötüye kullanılabilir sürücülerin yüklenmesini engelliyor.
Delphos, 20 Ağustos’ta yaptığı kontrolde ne yeniden adlandırılmış sürücünün ne de bilinen orijinalin bloklistede olduğunu gördü. Yeniden adlandırma, bloklisteden kaçmayı sağlamadı; çünkü orijinal sürücü de listede hiç yer almamıştı. Liste, bilinen dosya hash’lerine dayanıyor ve yeniden adlandırılan ya da yeniden derlenen bir sürücü yeni bir hash üretiyor. 17 Eylül tarihli raporda Alinubx.sys hâlâ bloklistede değildi.
Araştırmacılar sürücüyü 19 Ağustos’ta Microsoft’a bildirdi. Microsoft ise sürücünün bir Microsoft bileşeni olmadığı için davranışın kendi güvenlik açığı tanımına girmediğini söyledi ve araştırmacıları bloklist için kullanılan ayrı kanala yönlendirdi. Delphos aynı gün bu kanala yeniden başvuru yaptı.
Bu kampanyada kullanılan loader’ın da ayrı bir aracı işaret ettiği belirtiliyor. Delphos, yükleyicinin Cruciferra crypter ile hazırlandığına yüksek güven duyduğunu aktardı. Bu ücretli aracın varsayılan kill listesi de yine 145 isim içeriyor ve sürücüsü değiştirilebilir yapıda. Stealer tarafında ise LastPass’ın Rapuncel diye adlandırdığı bileşenin, BoryptGrab’ın doğrudan aynı sürümü değil, onunla akraba bir varyantı olduğu değerlendiriliyor. Kullananların sayısı ise raporda yer almıyor.
Kampanyanın arkasında tek bir sahte LastPass sayfası yoktu. LastPass, saldırgan sunucusunun en az 40 markayı taklit eden sayfa sunduğunu açıkladı. Bunun yanında “macOS LastPass” için hazırlanmış, neredeyse aynı ikinci bir sahte sayfanın da ekip inceleme fırsatı bulamadan kaldırıldığı belirtildi.
Bu taktik yeni değil. Trend Micro, mart ayında BoryptGrab stealer’ın benzer şekilde sahte GitHub depoları üzerinden yayıldığını belgelemişti. Arctic Wolf da temmuz ayında yaklaşık 300 böyle depo içeren ayrı bir dalga bildirdi. Delphos’un incelemesi, bu son kampanyanın da aynı dağıtım modelini kullanarak meşru görünen indirme zincirleriyle kurbanı kandırdığını gösteriyor.
LastPass’ın açıklamasına göre saldırı kendi altyapısına dokunmadı; etki, markanın adının sahte indirme sayfasında kullanılmasıyla sınırlı kaldı. Araştırmacılar, yükleyici ve stealer bileşenlerinin kombinasyonunun özellikle tarayıcı şifreleri, kripto cüzdanları ve oturum çerezlerini hedeflediğini, sürücünün ise güvenlik ürünlerini kapatarak bunun önünü açtığını bildirdi.
İlgili makaleler ya da ek yönlendirmeler haber akışında yer almasa da, teknik tablo net: sahte GitHub dağıtımı, DLL side-loading, BYOVD tekniği, Microsoft imzalı eski bir sürücünün yeniden kullanımı ve oturum verilerinin toplu dışa aktarımı aynı zincirde buluştu. Delphos’un ortak raporuna göre saldırganlar, görünürde tanıdık bir LastPass indiricisini kullanarak Windows savunmasını önce kör etti, sonra veri hırsızlığını devreye soktu.