

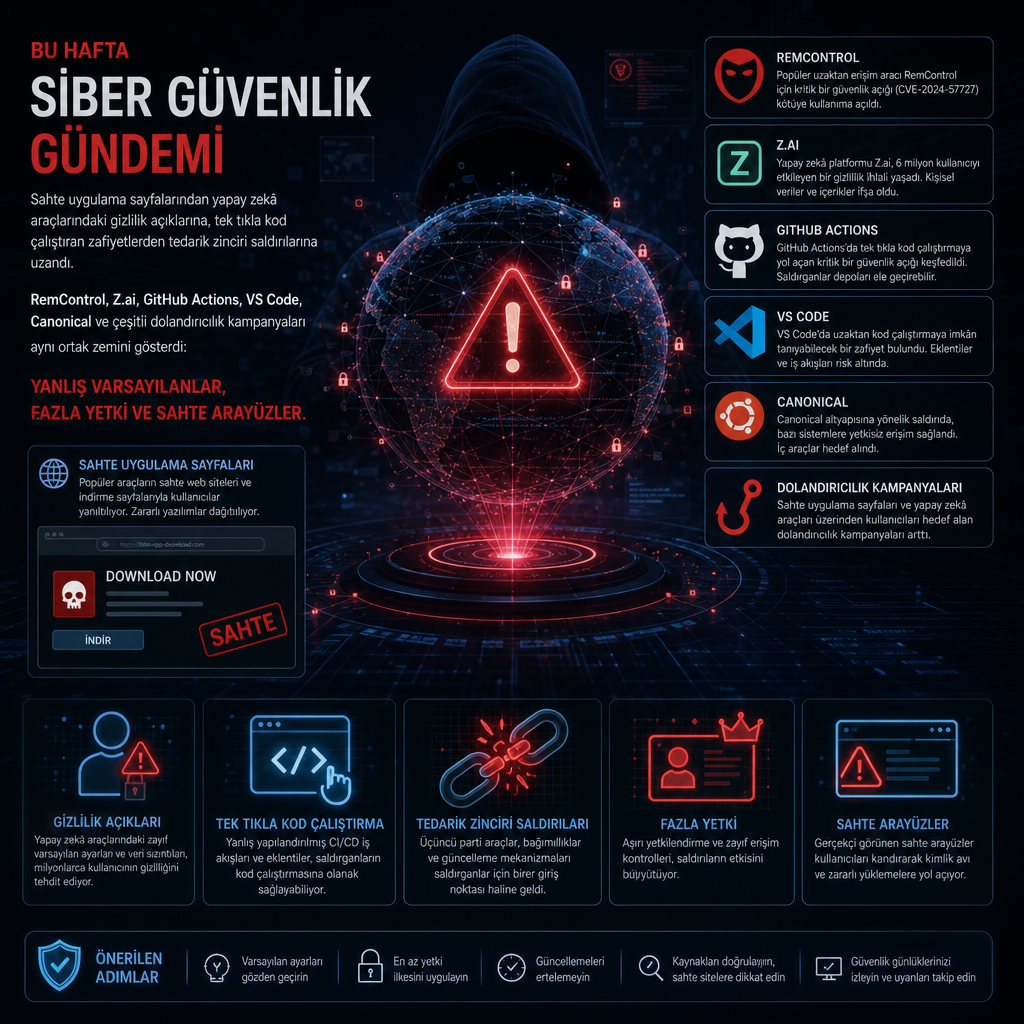
Siber güvenlik gündeminin bu haftaki tablosu, saldırganların çok az teknik zahmetle çok geniş sonuçlar alabildiğini gösterdi. Android bankacılık Truva atlarından yapay zekâ arama sonuçlarını zehirleyen kampanyalara, VS Code’da tek bağlantıyla kod çalıştıran zafiyetten WordPress eklenti güncellemesine gizlenmiş arka kapıya kadar birçok olay, güvenin yanlış yerde kurulduğunda nasıl suistimal edildiğini ortaya koydu.
İncelemelerde öne çıkan ortak nokta, karmaşık istismar zincirlerinden çok yanlış varsayımlar oldu. Kullanıcıların sahte giriş pencerelerine inanması, geliştirici araçlarının yerel depoları gereksiz yere dışarı aktarması, güvenlik kontrollerinin zayıf varsayılanlarla atlatılması ve kritik sistemlerde üçüncü taraf erişiminin fazla geniş tutulması, saldırıların ana kapısı olarak öne çıktı.
RemControl ve sahte Google Play sayfası üzerinden yayılan Android bankacılık tehdidi
İlk kez Temmuz 2026’da görülen RemControl adlı yeni bir Android bankacılık Truva atı, Batı Avrupa, Orta Doğu ve Kanada’daki perakende bankacılık müşterilerini hedef aldı. Grup-IB’nin aktardığına göre kötü amaçlı yazılım, TVTap IPTV uygulamasını taklit eden sahte Google Play Store sayfaları üzerinden dağıtılıyor; kullanıcılar da Meta reklamları aracılığıyla bu sayfalara yönlendiriliyor.
Kampanya özellikle İtalya, Fransa, İspanya, Polonya ve Portekiz’deki kullanıcıları kapsıyor. Zararlı yazılım, Android’in Accessibility Service özelliğini kötüye kullanarak meşru bankacılık uygulamalarının üzerine oltalama katmanları bindiriyor, cihaz ekranını gerçek zamanlı izliyor, tuş vuruşlarını kaydediyor ve operatöre enfekte cihaz üzerinde tam uzaktan kontrol sağlıyor.
Grup-IB, komuta-kontrol sunucusunun da sabit bir adresle değil, şifrelenmiş bir Telegram dead-drop mekanizması üzerinden dinamik olarak çözüldüğünü belirtti. Bu yapı, altyapının yeniden konumlandırılmasını kolaylaştırıyor ve kötü amaçlı kodun yeniden derlenmesini gerektirmiyor. Şirketin analizinde, operatör paneli dokümantasyonu ile sahte giriş katmanlarında yapay zekâ destekli geliştirme izleri görüldü. Canlı bir oltalama sayfasında bir yapay zekâ asistanının yanıtının olduğu gibi bırakılması, araştırmacıların işaret ettiği örnekler arasında yer aldı.
Aynı HTML dosyalarındaki Rusça kod yorumları, operasyonun arkasında Rusça konuşan bir aktör olabileceğine işaret etti. Kampanya adlandırmaları, teslim yöntemleri, Telegram dead-drop kullanımı ve affiliate etiketlerindeki benzerlikler de saldırının Medusa UNKN affiliate botnet’i ile bağlantılı olabileceği ihtimalini güçlendirdi.
Yapay zekâ araçlarında gizlilik açığı ve yapay zekâ arama zehirleme kampanyası
Yapay zekâ tabanlı geliştirme araçları da bu haftanın en öne çıkan başlıkları arasındaydı. Çinli yapay zekâ şirketi Z.ai, ZCode kod asistanındaki bazı özellikleri devre dışı bıraktı. Nedeni, varsayılan bir ayarın kullanıcıların yerel kod depolarını onların rızası olmadan Çin’deki Alibaba Cloud sunucularına göndermesi oldu. Bu gelişme, birkaç ay önce SpaceXAI’nin Grok Build kodlama CLI aracının da tüm Git depolarını kendi kontrolündeki Google Cloud Storage kovasına yüklediğinin ortaya çıkmasının ardından geldi.
Z.ai, yerel depo anlık görüntülerini oluşturan ve yükleyen iş akışını kapattığını ve kod tabanını kamu incelemesine açtığını duyurdu. Yine de yaşananlar, yapay zekâ araçlarının hassas kaynak kodunu nasıl işlediğine ilişkin kurumsal kaygıları yeniden gündeme taşıdı.
Benzer bir güven sorunu, yapay zekâ arama sonuçlarında da görüldü. Vigilance Security’den Ariel Simon, ChatGPT, Gemini ve Google AI Overviews’un sahte bilgi, uydurma telefon numarası, e-posta adresi ve giriş sayfalarıyla zehirlendiği geniş çaplı bir kampanyayı anlattı. Saldırganlar, arama motorlarının ve yapay zekâ özetlerinin güvenilir cevap gibi sunacağı içerikler üretmek için web’i düzenli biçimde sahte gönderiler, PDF’ler, yorumlar ve destek sayfalarıyla doldurdu.
Hedefler arasında Delta, Lufthansa, Qatar Airways, Chase, Bank of America, Airbnb ve TripAdvisor gibi büyük şirketler bulunuyor. Sahte içerikler sosyal medya platformlarına, dosya yüklemeye izin veren sitelere, Google Sites, GitHub Pages, WordPress ve Blogger gibi barındırma servislerine, hatta Posh.vip, onecause.com, bebee.com ve raiselysite.com gibi bağış, iş arama ve etkinlik platformlarına yükleniyor. Yelp ve Apple Maps üzerindeki sahte yorumlar da bu zehirleme zincirinin parçası olarak kullanılıyor.
Aynı hafta, GitHub Actions tarafında da cache poisoning riskini sınırlamaya dönük yeni bir özellik duyuruldu. GitHub, geliştiricilerin cache-mode ayarıyla iş akışı veya iş düzeyinde önbellek erişimini en az ayrıcalık ilkesine göre sınırlayabileceğini açıkladı. Socket’in değerlendirmesine göre bu ayar, 2024’te Ultralytics PyPI paketi ve Mayıs 2026’daki TanStack npm paketlerinde görülen türden önbellek zehirleme saldırılarını hedefliyor. Ortak önbelleğe bir bağlamda yazılan zararlı bir girdinin başka bir bağlamda geri yüklenip çalıştırılabilmesi, saldırganlara derleme çıktıları ve bağımlılıklar üzerinden yol açabiliyor.
Tek tıkla kod çalıştırma, EDR kaçışı ve tedarik zinciri sızıntıları
Remedio’nun yayımladığı analiz, Visual Studio Code’daki Workspace Trust güvenlik mekanizmasının tek bir bağlantıyla aşılabildiğini gösterdi. Açıklamaya göre saldırı, güvenilmeyen kodun çalışmasını durdurmak için tasarlanmış bu özelliğin kararını kullanıcının yerine veriyor. Saldırganın ihtiyacı bir istismar zinciri, bellek bozulması ya da sıfır gün yükleyici değil; normal görünen bir bağlantıya tek tık yeterli oluyor.
Bağlantı açıldığında saldırganın kodu kullanıcı yetkileriyle çalışıyor ve dosyalara, SSH anahtarlarına, bulut token’larına ve kaynak koda erişebiliyor. Araştırmaya göre aynı etki, editör yeniden açıldığında da geri geliyor. Bu teknik, kod geliştirme ortamlarındaki güven varsayımını hedefleyen en sade saldırı örneklerinden biri olarak öne çıktı.
Endpoint tarafında ise Max Hirschberger ve Ogulcan Ugur’un Temmuz 2026’da tarif ettiği Process Parameter Poisoning tekniğinin bir Rust kanıt-kavram uygulaması paylaşıldı. Flashpoint’in aktardığına göre yöntem, process parameter spoofing ile thread execution hijacking’i birleştirerek kodu geleneksel güvenlik mekanizmalarını tetiklemeden yabancı süreçlere enjekte ediyor. Zararlı yükü, süreç başlatılırken kullanılan standart başlatma yapılarına gizleyerek yerleştiren teknik, API hook tabanlı EDR ürünlerini ilk aşamada kör bırakmayı amaçlıyor.
Bu sırada Canonical, Ubuntu çekirdeğindeki CVE yamaları için birleşik ve iki haftalık bir sürüm takvimine geçeceğini duyurdu. Şirket, CVE hacmindeki “son patlama”yı özellikle yapay zekânın hızlandırdığını belirtti. Yeni düzenlemede normal Stable Release Update döngüsü ile güvenlik düzeltmeleri tek bir iki haftalık ritimde birleşecek; örtüşen takvim nedeniyle çekirdek sürümleri haftalık olarak yayımlanacak. İlk hafta çekirdek paketlerinin hazırlanmasına ayrılacak. İlgili çekirdek açıklarının ayrıntıları için NVD kayıtları üzerinden takip yapılabiliyor: https://nvd.nist.gov/vuln/detail/CVE-2023-38831 ve https://nvd.nist.gov/vuln/detail/CVE-2024-21412.
Tedarik zinciri tarafında SafeDep, 96.600 GitHub yıldızlı Deep-Live-Cam projesine 8 Eylül 2026’da kötü amaçlı bir kaynak bağımlılığı eklendiğini duyurdu. Python tabanlı yüz değiştirme uygulamasına yerleştirilen bu bağımlılık, Windows ve macOS için kripto para cüzdan adreslerini panoda değiştiren bir clipboard hijacker indiriyor. Yüklenen payload, cüzdan adreslerini panodaki metin içinde değiştiriyor ve oturum açıldığında çalışacak şekilde kendini kaydediyor.
Aynı şirkete göre ulid-xyz adlı sahte bir npm paketi de dikkat çekti. Paket, ulidx adını taklit ediyor ancak postinstall hook üzerinden tetiklenen platformlar arası bir uzaktan erişim Truva atı barındırıyor. Hook ilk bakışta derleme dosyası var mı diye kontrol eden sıradan bir koruma satırı gibi görünse de, arka planda dist/node/utils.js dosyasını ayrık bir süreç olarak başlatıyor ve bu süreç 467 KB’lık dist/node/payload.js paketini çalıştırıyor. Paket, bulanıklaştırılmış yapılandırmayı çözüyor, WebSocket üzerinden sabit kodlanmış bir komuta bağlanıyor ve Windows, macOS ile Linux üzerinde MicrosoftSystem64 adı altında kalıcılık kuruyor. Zararlı yazılımın sistem parmak izi alma, dosya sistemine erişme ve saldırgan tarafından gönderilen keyfi kodu çalıştırma yetenekleri bulunuyor. MicrosoftSystem64’nin daha önce de js-logger-pack ve terminal-logger-utils paketleri üzerinden teslim edildiği ve Kuzey Kore bağlantılı bir stealer ile implant zincirine bağlandığı biliniyor.
GitHub cache poisoning savunması dışında, GitHub Actions ortamında savunma amaçlı kullanımın da sürdüğü hatırlatılıyor. Ekipler aynı önbellek mekanizmasını derleme hızlandırma, tekrar eden bağımlılıkları azaltma ve iş akışlarını düzenleme için kullanırken, yeni cache-mode ayarı her işin yalnızca ihtiyaç duyduğu önbelleğe erişmesini sağlayacak şekilde tasarlandı.
Canonical’ın duyurusu, güvenlik düzeltmeleri için daha sık ama daha öngörülebilir bir dağıtım takvimine geçildiğini gösterirken; faktörlerin çoğunda ortak olan başlık değişmedi: yanlış varsayılanlar, fazla geniş erişim, sahte arayüzler ve kullanıcıyı acele ettiren sosyal mühendislik.
Bu haftanın diğer başlıkları da aynı tabloyu tamamladı. FBI, ABD ve yabancı kolluk kuvveti ya da devlet yetkilisi gibi davranan dolandırıcıların Ocak 2025 ile Temmuz 2026 arasında IC3’e yaklaşık 61.000 başvuruya konu olduğunu ve toplam kaybın 1,6 milyar doları aştığını bildirdi. Kurbanlara genellikle acil ve agresif bir dille yaklaşan dolandırıcılar, konuşmayı yalnızca hedeflenen kişiyle sürdürmeye çalışıyor, aileye, bankaya ya da kolluk kuvvetlerine haber verilmemesini istiyor ve ödeme için ön ödemeli kartlar, kurye, banka havalesi, kripto para ya da kripto kiosklarına nakit yatırma yöntemlerini kullanıyor.
Öte yandan sahte Claude Max çekilişi, tarayıcı içinde tarayıcı tekniğiyle yerleştirilmiş uydurma bir Google oturum açma penceresi üzerinden hesap bilgilerini çaldı. Ekranda kilit simgesi ve doğru yazılmış Google adresi bulunan pencere, gerçek bir giriş ekranı gibi davranacak şekilde sayfanın içine çiziliyor ve hatta sürüklenebiliyor.
Cofense’in rapor ettiği ayrı bir kampanya, sahte abonelik faturaları üzerinden OpenAI kimlik bilgilerini hedef aldı. Maillerde kullanıcılar, hizmet kesintisini önlemek için 48 saat içinde işlem yapmaya zorlanıyor ve onları sahte giriş sayfalarına yönlendiren bir akış kuruluyor. Aynı kurum, ödeme planı temalı e-postalarla başlayan çok aşamalı başka bir zincirin de Global Group fidye yazılımının dağıtımına ulaştığını aktardı. Şirket, Global Group’un Black Lock ve Mamona ailelerinin altyapısını ve temel kod parçalarını yeniden kullanarak oluşturulmuş bir yeniden markalama çalışması olduğunu, başlangıç erişim aracılarından kurumsal kimlik bilgileri satın alarak yayılmaya çalıştığını belirtti.
Huntress ise DarkMe kötü amaçlı yazılımının 31 Ağustos 2026’da iki ayrı olayda yeniden görüldüğünü bildirdi. Water Hydra, diğer adıyla DarkCasino ile ilişkilendirilen Visual Basic tabanlı Truva atı, iki yıl önce WinRAR’daki CVE-2023-38831 ve Windows Defender SmartScreen’deki CVE-2024-21412 açıklarını kullanmasıyla tanınmıştı. Yeni olaylarda ise açık istismar edilmedi; saldırganlar, kullanıcıları e-postadan gelen .pif dosyasını çalıştırmaya ikna eden sosyal mühendislik yöntemine döndü.
Haftanın kapanışındaki ortak resim netti: zayıf varsayılanlar, fazla yetki, sahte arayüzler ve acele eden kullanıcılar, saldırganlara çoğu zaman yeterli oluyor. Teknik ayrıntılar değişse de kullanılan kapılar aynı kaldı.