

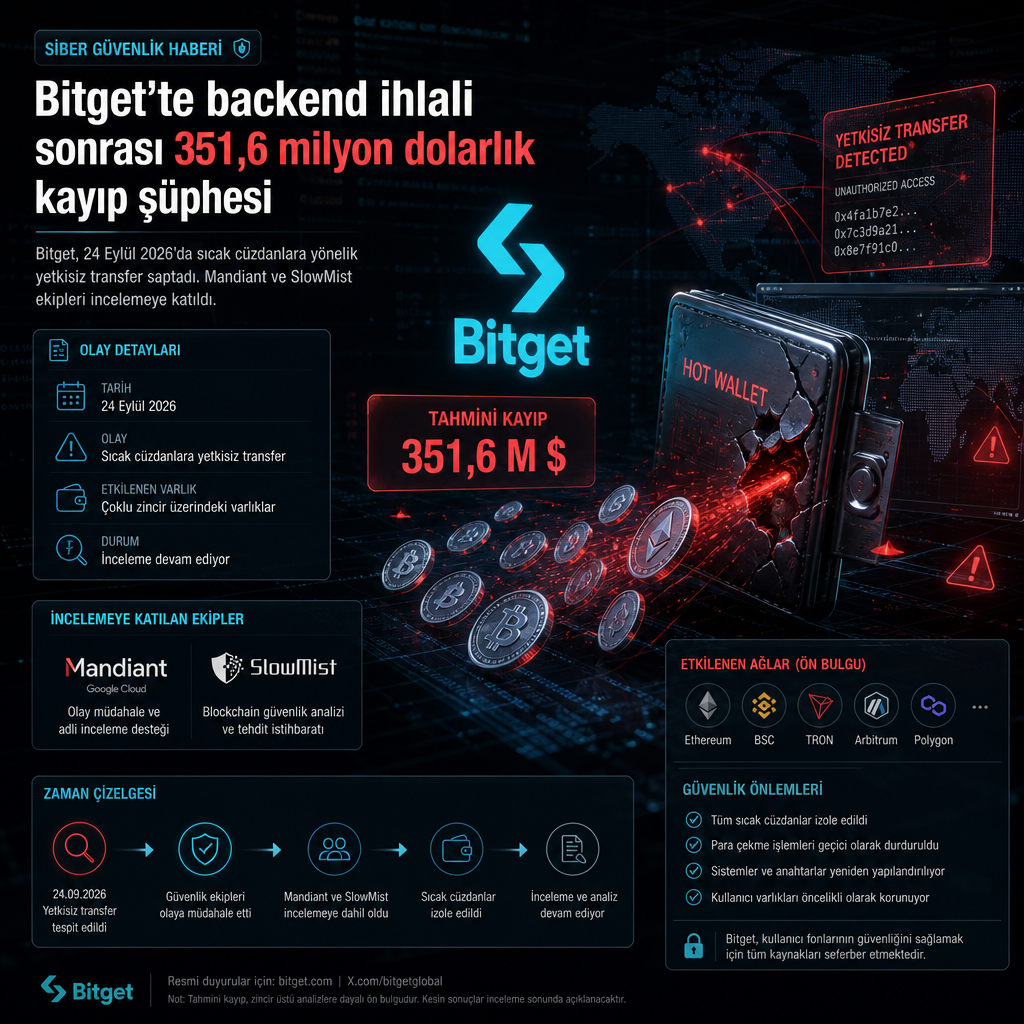
Kripto para borsası Bitget, 24 Eylül 2026’da saat 18.31 UTC’de sınırlı sayıda sıcak cüzdanda yetkisiz transferler saptadığını açıkladı. Şirket, soğuk cüzdanların ve platform varlıklarının büyük bölümünün güvende kaldığını, müşteri hesap bakiyelerinin doğru göründüğünü ve para yatırma ile alım satım işlemlerinin normal sürdüğünü bildirdi. Para çekme işlemleri ise kapsamlı güvenlik incelemesi tamamlanana kadar geçici olarak askıya alındı.
Bitget, saldırının nasıl gerçekleştiğine dair teknik ayrıntı paylaşmadı. Buna karşın Google’a ait Mandiant ile SlowMist’i üçüncü taraf inceleme için devreye aldığını duyurdu. Şirket, Bitget Wallet’ın Bitget Exchange’den tamamen ayrı ve bağımsız bir altyapıda çalışan, kullanıcıların varlıklarını kendi kontrolünde tuttuğu bir cüzdan olduğunu ve bu olaydan etkilenmediğini de vurguladı.
Çoklu zincirde hareket eden varlıklar hedef alındı
Bitget CEO’su Gracy Chen, saldırıdan etkilenen varlıklar arasında ETH, XRP, BNB, AVAX, USDT ve USDC bulunduğunu söyledi. Chen’e göre etki gören zincirler Ethereum, XRP Ledger, Arbitrum, Avalanche, Optimism, BSC ve Base oldu. Şirket, etkilenen zincirlerin vakıflarıyla iletişime geçtiğini, bazı vakıfların da saldırgan cüzdan adreslerini dondurduğunu aktardı.
Chen, IP davranış kalıpları ve zincir üstü analizlerin saldırı yönteminin Kuzey Koreli hacker örgütlerinde görülen örüntülerle yüksek ölçüde uyumlu olduğunu belirtti. Bitget, olayın arkasındaki yöntemin hâlâ incelendiğini ifade etti.
Backend katmanındaki ihlal inceleniyor
Chen’in açıklamasına göre saldırgan, cüzdan altyapısındaki kritik bir backend sistemini ele geçirerek işlem verilerini sahte biçimde üretti ve onay sürecini kullanarak fon çıkışı başlattı. Şirket, bu yöntem kullanılarak başka yetkisiz transfer yapılamayacağını söyledi. Sızmanın tam yöntemi ise aktif araştırma altında tutuluyor.
Bitget açıklamasında, 24 Eylül 2026’daki olayın şirketin işlem akışını durdurmadığı; yalnızca çekim işlemlerinin geçici olarak askıya alındığı bilgisi yer aldı. Gelişme, SentinelOne’ın yaklaşık bir hafta önce Kuzey Kore bağlantılı TraderTraitor grubunu Hindistan merkezli bir bilişim hizmetleri şirketine yönelik saldırıyla ilişkilendirmesinin ardından geldi. TraderTraitor, Bybit’ten çalınan 1,5 milyar dolar ve KelpDAO’nun LayerZero köprüsünden alınan 292 milyon dolarlık vurgunla biliniyor.