

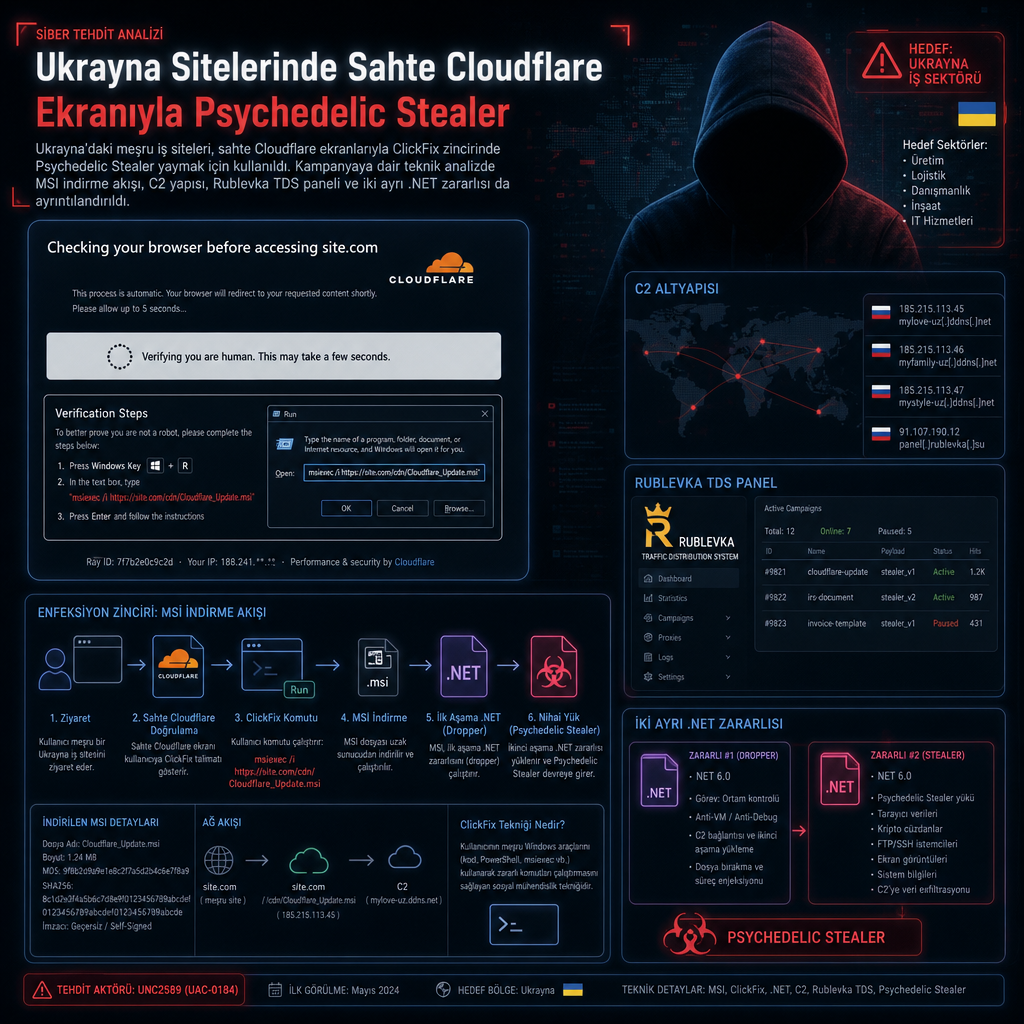
Ukrayna’daki çok sayıda meşru iş sitesi, ziyaretçileri sahte bir Cloudflare doğrulama sayfasıyla kandırıp Windows tabanlı yeni bir bilgi hırsızını indirmeye yönlendiren ClickFix kampanyasına araç oldu. Yapılan son analizlere göre saldırı, önce kurbanın panoya bir Windows Installer komutu kopyalamasını sağlıyor, ardından kullanıcıyı bunu Windows Run penceresine yapıştırmaya ikna ediyor.
Kampanyanın dağıttığı yükün daha önce belgelenmemiş bir stealer olduğu ve araştırmacıların bunu “Psychedelic” olarak adlandırdığı belirtildi. Zararlı, tarayıcı parolalarını, oturum belirteçlerini ve kripto cüzdan verilerini topluyor; kalıcılık için zamanlanmış görevler kuruyor ve komuta-kontrol sunucusuna bağlanarak ek görevler alabiliyor.
Sahte doğrulama ekranı, Ukraynaca talimatlarla birlikte geliyor
Arctic Wolf Labs’ın paylaştığı teknik incelemeye göre, saldırganların kullandığı sahte sayfa Cloudflare doğrulama arayüzünü taklit ediyor ve talimatları Ukraynaca gösteriyor. Kurban etkileşime geçtiğinde sayfa, Windows Installer komutunu panoya kopyalıyor. Ardından kullanıcıdan Windows Run’a geçip komutu çalıştırması isteniyor.
Bu zincirin merkezinde “msiexec.exe” komutu yer alıyor. Komut, saldırganların barındırdığı bir Windows MSI paketini çekiyor ve bu paket stealer’ı sisteme bırakıyor. İncelemeye göre zararlı yazılımın ana işi, tarayıcı kimlik bilgilerini ve hesap token’larını ele geçirmek, kripto para cüzdanlarına dair verileri toplamak ve sistemde kalıcı olmak için zamanlanmış görevler eklemek.
Komproise edilen siteler arasında saç bakım kliniği, ölçekli model üreticisi, uzman kitapçı ve yayınevi, psikolojik destek kurumu, hırdavat perakendecisi ve otomotiv satıcısı yer alıyor. Bu sitelerde, saldırganların yönettiği JavaScript’i çalıştıran gömülü bir iframe bulundu. İlgili kod “fsputnik[.]com/tds/tracker[.]js” adresinden yükleniyor.
ClickFix komutunun indirdiği MSI paketlerinden biri “elita.msi” olarak kayda geçti. Bu dosya “uasputnik[.]com” alan adından dağıtılıyor. Alan adı 9 Eylül 2026’da kaydedilmiş görünüyor. Aynı altyapıda tespit edilen diğer MSI yükleri arasında “miks.msi”, “astra.msi”, “harbor.msi”, “neon.msi”, “sova.msi” ve “vyse.msi” bulunuyor.
Arctic Wolf, saldırgan sayfasının üç saniyelik bir bekleme animasyonunun ardından talimat penceresini açtığını ve “Done” düğmesini yaklaşık 35 saniye daha devre dışı tuttuğunu aktardı. Şirket, bu gecikmenin yalnızca kurbanı arayüz içinde ilerletmek için kullanıldığını, Windows Run penceresinin gerçekten açılıp açılmadığını ya da komutun yapıştırılıp yapıştırılmadığını doğrulamadığını vurguladı.
Yükleme zincirinin devamında MSI paketi, “107.175.82[.]242:9000” adresinden “psychedeliclove.exe” adlı ikinci aşama dosyayı indiriyor. 64 bit Windows yürütülebilir dosyası Psychedelic Stealer olarak sınıflandırılıyor. Yazılım, Chromium tabanlı tarayıcılarda yer alan parolaları Google Chrome, Microsoft Edge, Brave, Opera, Opera GX, Vivaldi ve Yandex üzerinden çekip “/api/v1/ext/passwords” uç noktasına aktarıyor.
Aynı araç, tarayıcıya bağlı hesap token’larını “/api/v1/ext/tokens” üzerinden dışarı sızdırıyor. MetaMask, Trust Wallet, OKX Wallet ve SafePal gibi bilinen tarayıcı eklentilerinin yanı sıra Exodus, Atomic Wallet, Electrum, Bitcoin Core ve Litecoin Core gibi masaüstü cüzdan uygulamalarını da tarıyor. Bu veriler “/api/v1/ext/wallets” uç noktasına gönderiliyor. Sistem hakkında toplanan geniş kapsamlı bilgiler ise “/api/v1/checkin” üzerinden aktarılıyor.
Stealer’ın ayrıca seçili tarayıcı süreçlerini sonlandırdığı, bir uzantı arşivini web tarayıcısı profillerine açtığı ve yerel makineyle haberleşen bir native messaging köprüsü kurduğu kaydedildi. Araştırmacılar, bu bileşenlerin tek seferlik veri toplamanın ötesine geçtiğini, tarayıcı profilinin değiştirilmesi ve native messaging mekanizmasının kurulu tarayıcı içeriğinin yerel bir host bileşeniyle iletişim kurmasına izin verdiğini belirtti.
Arka plandaki düzenli bir görevin, uzantı ile ilgili işlemleri tekrar ederek ardından C2 sunucusundan yeni görevler sorguladığı da tespit edildi. Bu yapı, tarayıcı bileşeni yönetiminin yalnızca ilk kurulumla sınırlı olmadığını, implantın sürekli çalışma döngüsüne gömülü olduğunu gösteriyor.
Psychedelic Stealer, “/api/v1/agent/tasks?hwid=%s” uç noktası üzerinden ek görevler de çekebiliyor. Buradaki “hwid”, kurbanı benzersiz biçimde tanımlayan donanım kimliğini ifade ediyor. Bu mekanizma, saldırganın EXE, COM, BAT, CMD, MSI ve PowerShell yüklerini uzaktan çalıştırmasına izin veriyor.
Rublevka TDS paneli ve Rusça izler
İncelemeyi yapan ekip, “uasputnik[.]com” alan adı üzerinde kampanyaya bağlı açık bir sahte-lure yönetim paneli de buldu. “РУБЛЁВКА TDS” ya da Rublevka TDS olarak anılan bu panel, implantın C2 sunucusundan ayrı tutuluyor. Panelin görevi, web tuzak komutlarını yapılandırmak ve kullanıcı etkileşimlerini kaydetmek.
Dashboard’un her iki saniyede bir ziyaretçi kayıtlarını yokladığı ve böylece kurbanın tuzak arayüzünde hangi aşamada olduğunu neredeyse gerçek zamanlı biçimde gösterdiği aktarıldı. Ancak bu görünürlük, son noktada kodun çalıştırılıp çalıştırılmadığını değil, yalnızca lure sürecindeki ilerlemeyi izliyor.
Analiz sırasında panelde 557 görüntüleme, 426 tıklama ve 79 tamamlanmış olay görüldü. Bu kayıtların 32 ülkeye yayıldığı, Ukrayna’nın 446 görüntüleme, 351 tıklama ve 71 tamamlanmış olayla açık ara öne çıktığı belirtildi. Listelenen diğer hedefler arasında ABD, Polonya, Almanya, Kanada ve Hollanda da yer aldı.
Şirkete göre Rusça marka unsurları ve uygulama izleri, operatörlerin büyük olasılıkla Rusça konuşan kişiler olduğunu düşündürüyor. Hedefin de net biçimde Ukraynaca talimatlar, Ukrayna’daki iş siteleri ve panel kayıtlarında Ukrayna’nın yoğunluğu üzerinden şekillendiği ifade edildi.
Arctic Wolf, kampanyanın bu göstergeler ışığında Ukraynalı kullanıcılara odaklandığı değerlendirmesini paylaştı. Şirketin bulgularına göre saldırı zinciri, sahte doğrulama ekranından MSI indirmesine, oradan da Psychedelic Stealer’ın veri toplama ve uzaktan komut alma yeteneklerine uzanan çok aşamalı bir düzenek kuruyor.
Aynı zaman diliminde Blackpoint Cyber da ClickFix zinciriyle dağıtılan iki ayrı .NET bileşeni tespit ettiğini açıkladı. Bunlardan biri kalıcı uzaktan erişim platformu RemotePanel, diğeri ise Chromium ve Firefox tarayıcılarını hedefleyen kimlik bilgisi ve kripto cüzdan hırsızı BoundSiphon.
Blackpoint araştırmacıları Nevan Beal, Sam Decker ve Andi Ursry, RemotePanel’in Windows Time servisi gibi davranarak kalıcılık sağladığını söyledi. Araç; PowerShell erişimi, dosya ve süreç yönetimi, ekran erişimi, modüler HVNC ve filo yönetimi gibi geniş yetkiler sunuyor.
BoundSiphon ise büyük ölçüde bellek içinde çalışıyor. Tarayıcı kimlik bilgileri ve oturumları, kripto cüzdanları, parola yöneticisi verileri ve Chromium’un App-Bound Encryption mekanizmasıyla korunan gizli bilgileri hedefliyor. Araştırmacılar, bu yapının özellikle yeni tarayıcı sırlarına ulaşmak için geliştirilmiş olduğunu kaydetti.
RemotePanel, C2 sunucusunu çözümlemek için BNB Smart Chain üzerindeki bir sözleşmeden yararlanıyor. Böylece saldırganlar, zararlı kodu enfekte makinelerde yeniden derlemeden ya da yeniden dağıtmadan altyapıyı değiştirebiliyor. BoundSiphon’ın ise Mayıs 2026’da kötü amaçlı beş NuGet paketi üzerinden dağıtılan bir stealer ile örtüşen yönler taşıdığı değerlendirildi.
Bu ikinci kampanyada ClickFix komutunun PowerShell ile çok aşamalı bir zinciri başlattığı, ara bileşenlerden birinin ise CMSTPLUA COM nesnesini kullanarak Kullanıcı Hesabı Denetimi’ni atladığı aktarıldı. Böylece kullanıcıya herhangi bir istem göstermeden ayrıcalıklı, gizli bir PowerShell süreci çalıştırılıyor.
Ardından Microsoft Defender için geniş dışlama kuralları ayarlanıyor ve iki ayrı yük farklı yöntemlerle indiriliyor. Disk üzerine yazılan RemotePanel, hizmet olarak kurulup kalıcı uzaktan erişim sağlıyor; etkileşimli PowerShell oturumları, dosya ve süreç yönetimi, ekran akışı ve gizli sanal ağ bilgisayarı özellikleriyle operatöre kontrol veriyor. Belleğe doğrudan yüklenen BoundSiphon ise kimlik bilgileri, oturumlar, cüzdan verileri ve belgeleri topluyor.
Blackpoint, kampanyayı henüz herhangi bir bilinen tehdit aktörüne ya da gruba bağlayamadığını belirtti. Buna karşın şirket, kaynak kodda Rus klavye düzenine sahip sistemlerde çalışmayı engelleyen kontroller buldu. Bu bulguların, Rusça konuşulan bir geliştirme ortamına işaret edebileceği ifade edildi.
Şirket, RemotePanel ve BoundSiphon’ın kalıcı erişim ile veri hırsızlığını birbirinden ayıran daha modüler kötü amaçlı yazılım yapılarının parçası olduğunu aktardı. Aynı mimaride bir bileşen altyapıyı canlı tutarken diğeri kimlik bilgileri ve dosyalara odaklanıyor. Bu da saldırganlara, operasyon sürerken altyapı ve bileşenleri ayrı ayrı değiştirme olanağı veriyor.