

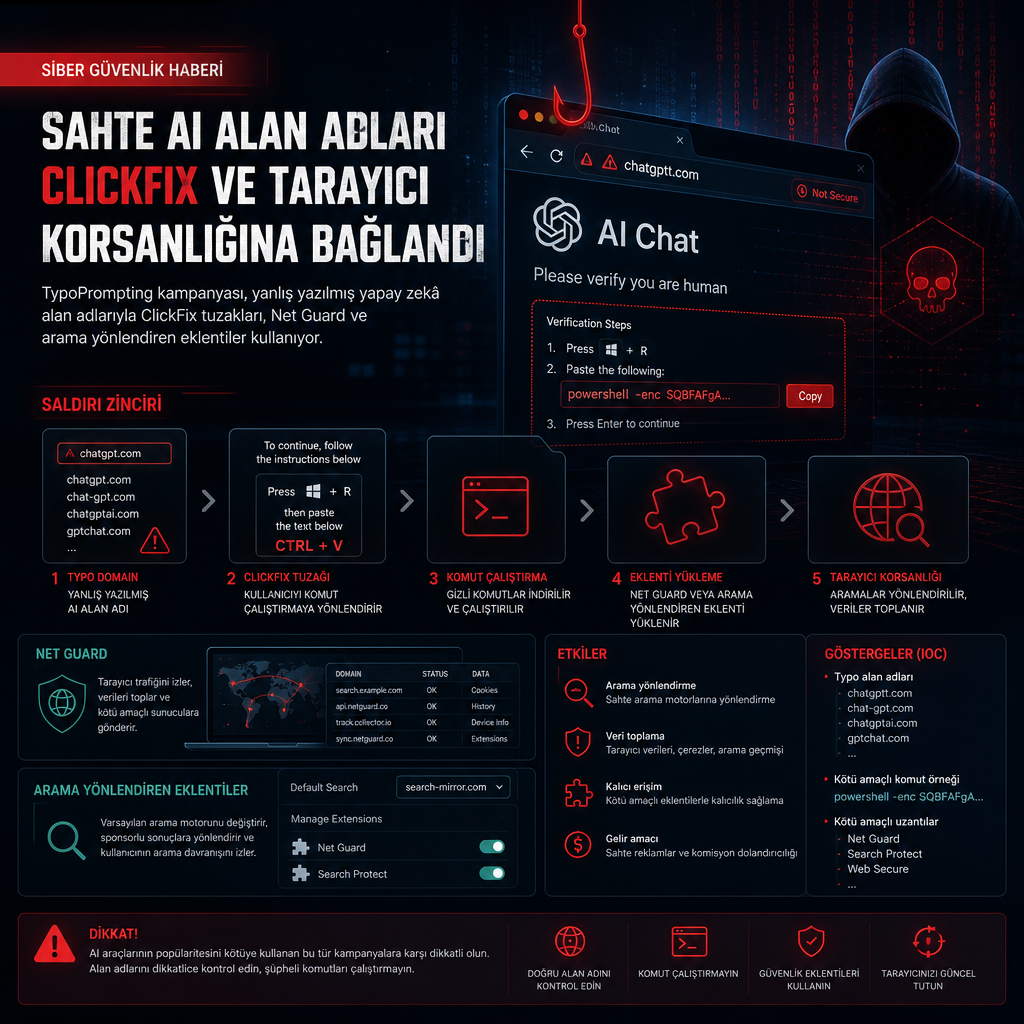
Yanlış yazılmış yapay zekâ alan adları üzerinden yürütülen kampanya, kullanıcıları ClickFix tuzaklarına, tarayıcı korsanlığı yapan zararlı yazılımlara ve arama yönlendiren eklentilere götürdü. Island’ın The Hacker News ile paylaştığı rapora göre, TypoPrompting adı verilen bu dağıtım modeli 27 yapay zekâ markasını taklit eden 186 sahte alan adını kapsıyor.
Kampanya, Anthropic Claude, OpenAI ChatGPT, Google Gemini ve Gemini Notebook, Microsoft Copilot, SpaceXAI Grok, DeepSeek, Mistral, Perplexity, Midjourney, ElevenLabs, Lovable ve Cursor gibi markaların adını taklit eden alan adlarına dayanıyor. Şirket, bu alan adlarının meşru bir aracı arayan kullanıcıyı doğrulama, kurulum ya da başka bir işlemi çalıştırma aşamasına yönlendiren sahte yapay zekâ uygulaması kopyaları gibi davrandığını belirtti.
Yanlış adres, üç farklı saldırı yoluna açılıyor
Island’ın analizinde üç ayrı dağıtım hattı öne çıktı. İlk hat, sahte bir Cloudflare doğrulama sayfası üzerinden PowerShell komutu çalıştıran ClickFix kurgusuna çıkıyor. İkinci yol, “Security Check” sayfaları üzerinden Net Guard adlı tarayıcı korsanlığı yazılımını indirtiyor. Üçüncü yol ise arama sonuçlarını ele geçiren bir Chrome eklenti ailesine yönlendiriyor.
ClickFix tarafında sahte sayfa, tarayıcıyı parmak iziyle tanımlayan bir kontrol katmanından geçiyor ve kullanıcının genel IP adresini topluyor. Ardından sahte Cloudflare doğrulama ekranı gösteriliyor. Island, bu parmak izi kapısının yalnızca yapay zekâ markalarıyla sınırlı olmadığını, banka, sigorta ve kurumsal yazılım markalarını taklit eden 211 giriş alan adına kadar uzandığını aktardı.
Scotiabank, Charles Schwab, Blue Cross Blue Shield, Verizon, ServiceNow ve Microsoft Azure taklitleri de bu giriş alan adları arasında yer alıyor. Şirket, bu alan adlarının Windows’ta panoya komut kopyalatmaya yönelik sahte doğrulama sayfaları, macOS’ta terminal ya da güvenlik güncellemesi gibi görünen ve kabuk komutu çalıştıran sayfalar, ayrıca arşiv indirme ekranları üzerinden kullanıcıyı bir yürütülebilir dosyayı çıkarıp çalıştırmaya yönlendiren akışlar sunduğunu belirtti.
Bu bölümdeki parked domain yaklaşımı yeni değil. Infoblox, Aralık 2025’te yaptığı paylaşımda, aktif bir web sayfası taşımayan alan adlarının da profilleme sonrası ziyaretçiyi dolandırıcılık ve zararlı yazılım sunan sitelere yönlendirmek için paraya çevrilebildiğini açıklamıştı. DNS tehdit istihbaratı şirketi, direct search sisteminde trafiklerin anahtar kelime ve trafik özelliklerine göre reklamverenlere satıldığını, ziyaretçinin ise üçüncü taraf reklam platformlarının işlettiği trafik dağıtım sistemleri üzerinden aktarıldığını bildirmişti.
Net Guard, Microsoft Store imzasıyla dağıtılıyor
İkinci akışta Claude, DeepSeek, Copilot, ElevenLabs ve Voice AI için açılmış sekiz typosquat alan adı sahte “Security Check” sayfalarına yönlendiriyor. Bu sayfalar sonunda Net Guard adlı yazılımı indirtiyor. Island’a göre uygulama, Wi-Fi ve DNS güvenlik tarayıcısı gibi görünüyor ve aynı adlı meşru uygulamanın MSIX hash’iyle eşleşiyor.
Ancak paketin içinde saldırganın denetlediği JavaScript’i çalıştırma, kullanıcı boşta kaldığında varsayılan arama motorunu değiştirme, tarayıcı profillerini düzenleme ve keyfi Chrome uzantıları kurma yetenekleri bulunuyor. Island’ın baş güvenlik araştırmacısı Oleg Zaytsev, The Hacker News’e yaptığı açıklamada, “Security Check” sayfalarından indirilen dosyanın Microsoft Store uygulamasının kendisi olduğunu söyledi. Zaytsev, paketin Microsoft’un dağıttığı sürümle bire bir aynı olduğunu ve Microsoft’un kendi Store imzasını taşıdığını vurguladı.
Zaytsev’e göre gizli tarayıcı kontrolü, uygulamanın her kopyasında var ve kullanıcıdan izin istemeden devreye giriyor. Yazılım, kullanıcı bilgisayarı kullanmayı bıraktığında bekliyor, ardından Chrome’un arama ayarlarını ele geçiriyor ve operatörün sunucusundan gelen talimatlarla tarayıcı içinde komut çalıştırabiliyor.
Perplexity taklidi arama yönlendiren eklentiye gidiyor
Üçüncü rota, Perplexity’i taklit eden preplexity[.]ai alan adından başlıyor ve kullanıcıyı Chrome Web Store’da bulunan Quick Search adlı tarayıcı eklentisine yönlendiriyor. Island, inceledikleri eklentinin ana işlevini yerine getirmek için yürütülebilir JavaScript’e ya da açıkça tanımlanmış izinlere ihtiyaç duymadığını belirtti.
Eklentinin manifest dosyası varsayılan arama sağlayıcısını find.flashysearches[.]com olarak değiştiriyor. Bu sağlayıcı üzerinden yapılan aramalar üçüncü bir tarafa aktarılıyor. Kurumsal ortamda bu sorguların dahili makine adları, müşteri isimleri ve proje ayrıntıları içerebildiği ifade ediliyor.
Quick Search, 16 uzantıdan oluşan daha geniş bir grubun parçası. Bu kümede GPT for Chrome da yer alıyor ve tek başına 80.000 kullanıcıya sahip. Island, bu uzantıların toplam beyan edilmiş kullanıcı sayısının 3 Kasım 2026 itibarıyla 972.000 olduğunu aktardı.
Şirket ayrıca, cloude[.]ai ve cluade[.]ai gibi bazı alan adlarının 13 Temmuz 2023 kadar erken bir tarihte kaydedildiğini bildirdi. Raporda ChatGPT için 25, Claude için 18, DeepSeek için 16, Runway için 12; Perplexity, Lovable ve Character.ai için 11’er görünüm bulunduğu, Gemini, Grok ve Mistral taklitleri arasında giemini[.]com, griok[.]com ve mistrial[.]ai gibi örneklerin yer aldığı da kayda geçti.
Island, bu kampanyanın tek bir yapay zekâ aracını taklit eden bir alan adının bile kullanıcıyı çok farklı bir talebe sürükleyebildiğini belirtti. Şirketin ifadesine göre, bu servisler günlük iş akışının parçası haline geldikçe doğru adrese ulaşmak yalnızca yazım doğruluğuna bırakılmamalı.
Kaynaklar
- TypoPrompting: From AI Typos to Malware (island.io)
- Why Use Trellian’s Domain Redirect Traffic? – (trillion.com)
- apps.microsoft.com