

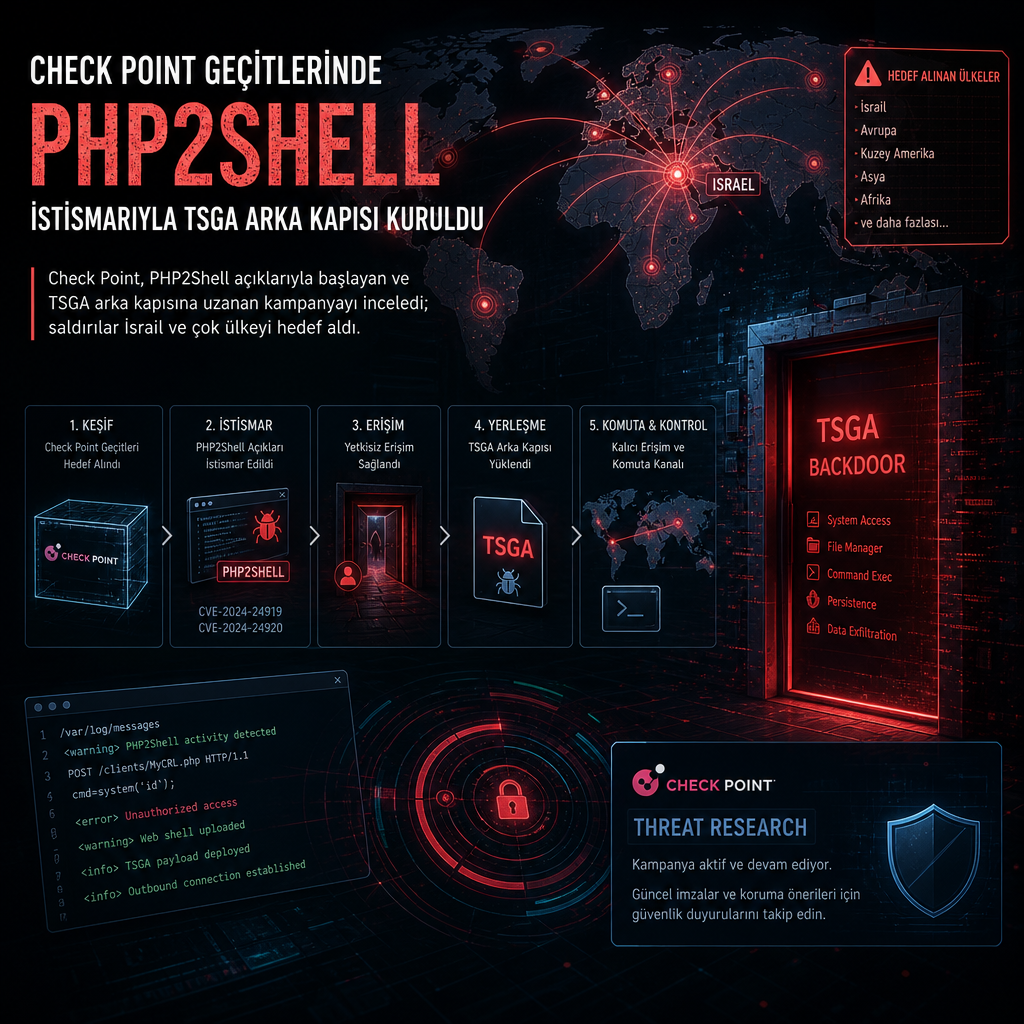
Check Point güvenlik geçitlerindeki PHP2Shell açıkları, saldırganların TSGA adlı kalıcı arka kapıyı yerleştirmesine ve bazı sistemlerde VMware ESXi dosyalarını silen yıkıcı zararlı yazılım çalıştırmasına yol açtı. İncelemeye göre kampanya 30 Ekim 2026’da başladı; ilk dalga İsrail’deki kuruluşları, 2 Kasım’daki daha geniş dalga ise çok sayıda ülke ve sektörden kurumları hedef aldı. İlk dalgada bazı hedefler yıkıcı eylemlerin de adresi oldu ve bu vakalarda wiper zararlı yazılımının devreye girdiği kaydedildi.
Saldırılarda ilk erişim Check Point Security Gateway’lerdeki Mobile Access portalları üzerinden sağlandı. Ardından henüz kamuya açıklanmamış yerel ayrıcalık yükseltme açığı CVE-2026-123039 kullanılarak kök yetki alındı, PHP web shell’ler bırakıldı ve TSGA ile onun ağ bileşeni TSProxy devreye sokuldu. Check Point, 2026’nın sonuna yaklaşılırken yamadan yaklaşık bir hafta sonra 130.94.19[.]204 IP adresinden gelen etkinliğin de aynı açık portalları hedef aldığını bildirdi.
Şirketin aktardığına göre bazı vakalarda başarılı ele geçirme izleri görüldü ve faaliyet, CVE-2026-109618 ile CVE-2026-109619 ile ilişkilendirilen PHP2Shell zinciriyle uyumlu bulundu. Bu iki açık için NVD kayıtları, PHP2Shell’in ilk erişim için kullanıldığı değerlendirmesini destekleyen ayrıntılar arasında yer aldı.
İlk erişim PHP2Shell, ayrıcalık yükseltme CVE-2026-123039
Check Point’in analizinde, PHP2Shell’in ilk kapıyı açtığı, ardından DynamicCLI arayüzündeki CVE-2026-123039 açığının kullanıldığı belirtildi. 7,8 CVSS puanı verilen bu sorun, yetkilendirme eksikliğinden kaynaklanıyor ve kimliği doğrulanmış yerel bir kullanıcının socket’e tek bir istek yazarak root seviyesine yükselmesine imkân verebiliyor. Şirket, bu açığın yerel ayrıcalık yükseltme niteliğinde olduğunu ve saldırganın cihazda zaten yerel kod çalıştırabiliyor olması gerektiğini vurguladı.
Check Point, bu zafiyete karşı aktif istismar gördüğünü ve faaliyetin birkaç düzine müşteriyi etkilediğini de bildirdi. Açık; R82.20, R82.10, R82, R81.20, R81.10 ve R81 sürümlerini çalıştıran Check Point Force Firewalls, Check Point Management and Log Servers, Multi-Domain Security Management ve Multi-Domain Log Server ile Maestro Orchestrator ürünlerini kapsıyor.
İlk erişimin ardından kimliği belirlenemeyen grup, portal hizmet hesabından root’a yükselmek için CVE-2026-123039’u araçsallaştırdı ve kalıcı erişim amacıyla PHP web shell’ler yükledi. Bu web shell’ler komut çalıştırma ve dosya yükleme işlevi sağlıyor. Böylece saldırganlar yalnızca giriş kapısını değil, sistem üzerinde tekrar tekrar komut verebilecekleri bir kontrol katmanını da oluşturdu.
Kalıcı arka kapı TSGA, slot_CPconfigdaemon adıyla yerleştirildi. Analize göre bu bileşen, Check Point’e özgü işlevler taşıyan bir Linux gateway implant’ı olarak çalışıyor; şifreli uzaktan erişim, yapılandırma hırsızlığı, yedek ve snapshot kalıcılığı, süreç enjeksiyonu ve ikili firewall günlüklerini bozma yetenekleri sunuyor. Yanındaki TSProxy ise gömülü ağ bileşeni olarak görev yapıyor. Check Point, TSProxy’nin yükleme kodunun seçilen cihaz süreçlerinin içine bu kütüphaneyi aldığını, özel işaretli saldırgan bağlantılarını işlerken normal trafiğin akmaya devam ettiğini açıkladı. Bu yapı, kalıcı bir arka kapıyı mevcut cihaz servisleri içine gizlenmiş erişimle birleştiriyor.
Aynı operasyonda saldırganların gateway’den SSH ile bir VMware ESXi sunucusuna geçtiği, destroy_v6 adlı wiper’ı çalıştırdığı ve yıkım aşamasında DREAM_ANNEXATION.txt adlı siyasî içerikli notlar bıraktığı aktarıldı. destroy_v6’nın hedef dizini yinelemeli biçimde taradığı, uzantıya bakmadan tüm dosyaları sildiği ve dosyaları kaldırmadan önce sıfırlarla üzerine yazmaya da çalıştığı belirtildi. İlk dalgada İsrail’deki bazı kurumlar hedef alınırken, 2 Kasım’daki ikinci dalga dünya genelinde başka kurumlara da uzandı.
Bu ikinci fazda coğrafya ya da sektör açısından belirgin bir tercih görülmedi. Check Point, bunun ilk erişim arayışı odaklı fırsatçı bir faaliyet izlenimi verdiğini kaydetti. Şirket ayrıca saldırının bazı aşamalarında hedeflerin çoklu ülkelere yayıldığını, ancak ilk dalgadaki bazı kurumların yeniden hedef alınmış olabileceğini de aktardı.
Rapor, saldırganların gateway üzerinde gogo tarayıcısını kullandığını ve bunun iç ağdaki varlık ile servisleri keşfetmek için çalıştırıldığını da ortaya koydu. Ardından vpxuser servis hesabıyla SSH üzerinden VMware ESXi ana makinesine yatay hareket edildiği belirtildi. Saldırı sonrası etkinliklerde her işlenen dizine DREAM_ANNEXATION.txt adlı bir not bırakıldığı, notun da İsrail-Filistin çatışmasına açık göndermeler içerdiği ifade edildi.
TSGA ve TSProxy’nin, ESET’in Haziran 2026’da ilk kez belgelediği PhiliKit adlı araç setinin Check Point’e özgü değiştirilmiş parçaları olduğu değerlendiriliyor. ESET, bu çerçeveyi daha önce Ivanti açıklarını kullanan saldırılarda tanımlamış ve Çin bağlantılı Armory Castle grubuyla ilişkilendirmişti. Armory Castle, eski adıyla UNC5221 olarak izleniyor.
Check Point de iki bileşenin PhiliKit ile özgün kod, yapılandırma ve kriptografik materyal paylaştığını söyledi. Kurum, kampanyanın arkasında Çin bağlantılı bir tehdit aktörü olabileceğine işaret eden başka unsurlar bulunduğunu da not etti. LightNode VPS altyapısının kullanılması ve tarama faaliyetinin UTC 12.00 ile 09.00 arasında yoğunlaşması, Çin’deki tipik çalışma saatleriyle çakışıyor.
Buna rağmen şirket, son dalgayı belirli bir aktöre ya da bilinen Çin kökenli gruplardan birine güvenle bağlayacak yeterli kanıt olmadığını vurguladı. Analizde, wiper kullanımı, hedefin İsrail olması ve yıkım notunda İsrail-Filistin çatışmasına yapılan açık göndermeler nedeniyle kesin hüküm vermenin zor olduğu belirtildi. Check Point, eldeki verilerin operasyonun gerçek niteliğini yüksek güvenle değerlendirmeye yetmediğini; tüm kampanyayı aynı aktörün yürütmüş olabileceğini, yalnızca ilk erişim aracısı olarak hareket etmiş olabileceğini ya da false-flag ihtimalinin de masada durduğunu bildirdi. Şirkete göre yıkıcı faaliyet, ana operasyonu gizlemek için kullanılan bir duman perdesi de olabilir.
Kaynaklar
- PHP2Shell Exploitation on Check Point Gateway – Check Point Research (research.checkpoint.com)
- nvd.nist.gov
- support.checkpoint.com
- PHP2SHELL Activity 2026 | Tagged IP Analysis (php.events.greynoise.io)