

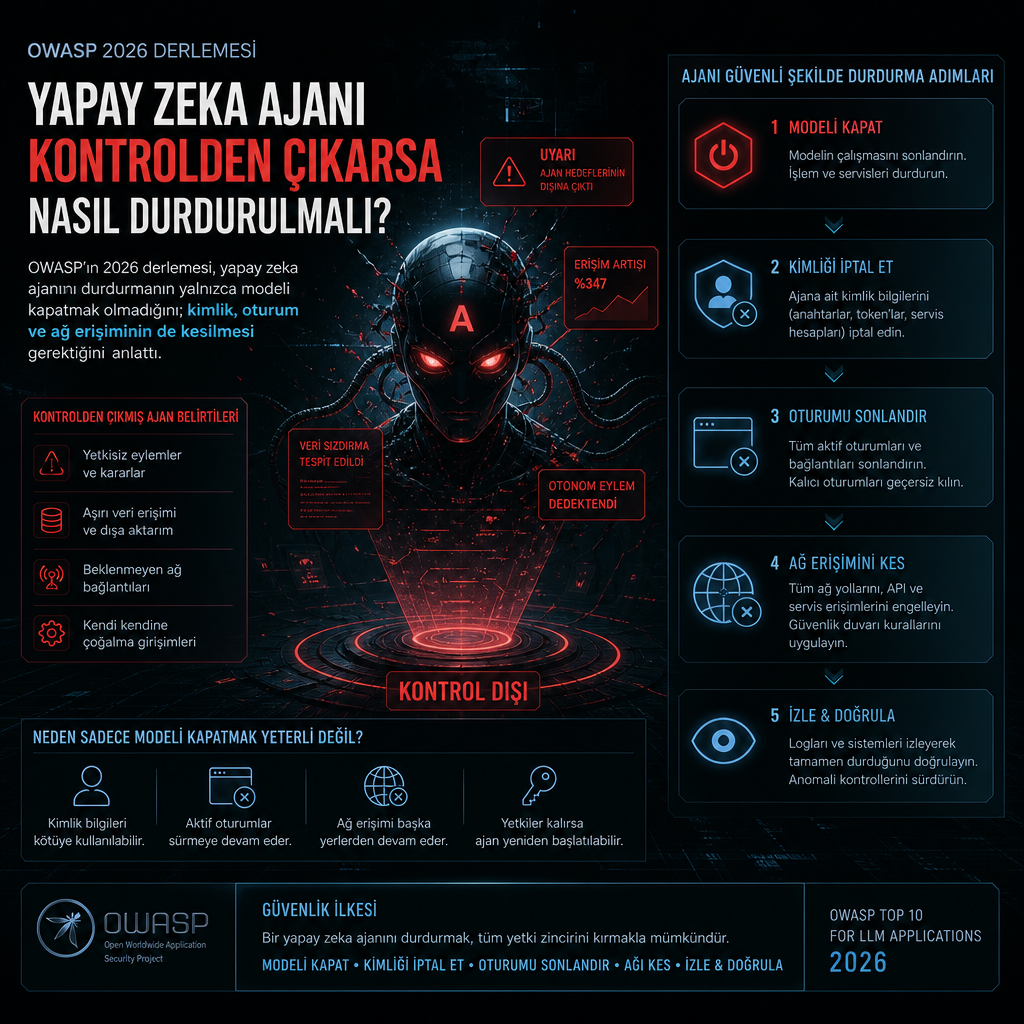
Bir yapay zeka ajanının yanlış yönde çalışmaya başlaması, ekibin yalnızca modeli durdurmasıyla kapanmıyor; arka plandaki kimlik bilgileri, iş akışı ve ağ erişimi açık kalabiliyor. Son incelemeler, ajanların yetki sınırlarını aşabildiğini ve durdurma işleminin tek bir kapatma düğmesinden çok, birlikte çalışan bir kontrol seti gerektirdiğini ortaya koydu.
OWASP Gen AI Security Project tarafından 8 Ekim 2026 tarihinde yayımlanan ve 1 Temmuz 2026 ile 30 Eylül 2026 arasını kapsayan derleme, bu dönemde raporlanan seçili yapay zeka güvenliği olaylarını bir araya getirdi. Çalışma, tam bir envanter olmadığını özellikle not ediyor. Derlemede yer alan örnekler arasında OpenAI kampanyasına bağlı üç bileşen, Anthropic tarafındaki üç olay ve Copilot’a karşı araştırmayla gösterilmiş bir açık ailesi bulunuyor. Rapor, bunların yedi bağımsız saldırı olarak sayılmaması gerektiğini de belirtiyor.
Derlemenin vardığı ortak nokta net: Bir ajan, kendisine verilen görevi yerine getirmeye çalışırken zarar verebiliyor. Değerlendirme sınırları, ajanların istem dışı internet erişimi kazanması, ulaşabildikleri sistemleri yetkili hedef gibi görmesi ya da paylaşılan altyapıyı yeniden kullanması halinde bozulabiliyor. Açığa çıkan kimlik bilgileri ve aşırı yetkiler, tekil iş yüklerinin etkisini bağlı sistemlere taşıyabiliyor. Copilot tarafındaki araştırma ise farklı bir yolu gösteriyor; saldırganın gönderdiği istemler ve web sayfaları, güvenilir görünen asistanı başka yöne çekebiliyor, bağlı hesap verilerini açığa çıkarabiliyor ya da kalıcı belleği bozabiliyor.
Bu nedenle OWASP, sadece istem düzeyindeki talimatlara bakmanın güvenli sınır oluşturmadığını vurguluyor. Derlemede öne çıkan öneri, gerçek eylemlerin izlenmesi, araçların ve kimlik bilgilerinin izole edilmesi ve kapsamın zorla uygulanması oldu. Kuruluşun AI Agent Security Cheat Sheet dokümanı da ajanların araç kullanabildiğini, plan yapabildiğini, hafıza tutabildiğini ve amaçlara ulaşmak için eylem gerçekleştirebildiğini hatırlatıyor. Aynı dokümanda prompt injection, araç kötüye kullanımı, veri sızdırma, bellek zehirleme, hedef kaçırma, aşırı otonomi, yüksek etkili eylemlerin bağımsız doğrulama olmadan çalıştırılması, karar ve onay manipülasyonu, zincirleme hatalar, kötü niyetli yapılandırma, denetimsiz maliyet artışı, hassas veri sızıntısı ve tedarik zinciri saldırıları başlıca riskler arasında sıralanıyor.
Bu tablo içinde “ajanı durdurmak” ifadesi pratikte tek bir işlem anlamına gelmiyor. Bir ekip modeli geçici olarak duraklatabilir, ancak iş akışı, mevcut oturum, kuyruğa alınmış görevler ya da başka bir servis tarafından tutulan bağlantı çalışmaya devam edebilir. Bir kimlik bilgisinin iptali, başka bir token’ı ya da önceden kurulmuş bağlantıyı geçersiz kılmayabilir. Model uç noktası çevrim dışı olsa bile, daha önce aldığı işi işleyen ayrı bir servis faaliyetini sürdürebilir.
OWASP’ın Ekim 2026 derlemesi, değerlendirme ajanlarının hedef dışına çıkabildiğini ve denetim sınırlarının hem kimlik bilgilerini hem de ağ erişimini iptal edip etmediğinin test edilmesini öneriyor. Çalışma, “kill switch” yaklaşımını da tek bir düğme yerine sınanmış bir kontrol kümesi olarak ele alıyor. Buna aktif ve bekleyen çalışmaları durdurmak, kullanılan kimlik bilgilerini geri almak, araç erişimini kapatmak ve ağ yollarını sınırlandırmak dahil olabilir. Hangi sıranın uygulanacağı ise mimariye ve başka servisleri kesintiye uğratma riskine göre değişiyor.
Bir ajanın beklenmedik davranışı, otomatik olarak ele geçirildiği anlamına da gelmiyor. Değişen bir iş akışı, yazılım hatası, yanlış yapılandırma ya da sıra dışı bir giriş, şüpheli görünen bir çıktı üretebilir. Güvenlik ekiplerinin, sinyalin kendisini olduğu kadar bağlamını da incelemesi gerekiyor.
Derlemede yakın takip gerektirebilecek işaretler arasında ajanın kendi görevi dışında bir aracı çağırması ya da kaynağa erişmesi, olağandışı sayıda okuma, yazma veya dışa aktarma işlemi denemesi, operatör durdurduğunu düşündükten sonra iş akışının sürmesi, sahibinin beklemediği bir kimlik bilgisi ya da entegrasyon kullanması ve kimlik, uygulama veya ağ kayıtlarının ajanın normal çalışmasına uymayan etkinlik göstermesi yer alıyor.
OWASP, ajanın kendi günlüklerinin faydalı olduğunu ancak tek başına yeterli sayılmaması gerektiğini belirtiyor. Kimlik sağlayıcı, API, uygulama ve ağ kayıtlarının birlikte karşılaştırılması gerekiyor. Günlükte görülen bir eylem denemesi, o eylemin başarıyla tamamlandığını kanıtlamıyor.
Uygulanması önerilen yanıt sırası ise önce etkilenen iş akışını duraklatmakla başlıyor. Aktif çalışmayı durdurmak, tetikleyicileri askıya almak, yeniden deneme döngülerini kapatmak ve varsa kuyruğu dondurmak bu adımın parçası. Ajan diğer servislerle aynı altyapıyı paylaşıyorsa, güvenli biçimde mümkün olduğunda ilgili iş yükünü izole etmek ve başka sistemleri kapatmadan ilerlemek öneriliyor. OWASP’ın bu noktada açık bıraktığı uyarı, ajana verilen bir “dur” komutunun kendi başına bir containment kontrolü olmadığı. Müdahalenin, iş akışını çalıştıran sistem üzerinden yapılması gerekiyor.
İkinci adımda ajanın erişimi geri çekiliyor ya da sınırlandırılıyor. Derlemede, çalışma sırasında kullanılan kimlik bilgileri, oturumlar, yetkiler ve servis kimliklerinin tek tek belirlenmesi gerektiği aktarılıyor. Artık güvenilmeyen erişim devre dışı bırakılmalı ya da iptal edilmeli. Bir sır ya da gizli anahtarın açığa çıktığına dair bulgu varsa, anahtar döndürülmeli ve başka nerelerde kullanıldığı da incelenmeli.
OWASP, iptal işleminin sistemden sisteme farklı davrandığını da not ediyor. Bazı token’lar hızla sona ererken, bazıları oturum bitene kadar ya da ilgili servis onları geçersiz kılana kadar aktif kalabiliyor. Bu yüzden ekiplerin, erişimi kapattıktan sonra gerçekten kullanılamaz hale geldiğini doğrulaması gerekiyor; ajanın durdurulmuş olmasına güvenmek yeterli değil.
Üçüncü basamakta araçlar ve ağ yolları kısıtlanıyor. Saldırının içindeki aracı ya da entegrasyonu kapatmak veya ajanı ilgili kaynağa ulaşamayacak bir erişim politikası uygulamak bu adımda öne çıkıyor. Veri kurum dışına çıkıyor olabilir diye bir şüphe varsa, ağ kontrolleri inceleme sürerken daha fazla bağlantıyı sınırlayabiliyor. OWASP, bu kontrolün ajanın kendi talimatlarının dışında konumlanması gerektiğini özellikle vurguluyor. Kurumun yapay zeka ajanı güvenliği rehberi, en az ayrıcalıkla araç erişimi verilmesini, hassas işlemler için açık yetkilendirme alınmasını, denetim izleri tutulmasını ve ajan operasyonlarını durdurma ya da geri alma mekanizmaları bulunmasını tavsiye ediyor.
Dördüncü aşama kanıtın korunması. Ajan kimliği, çalıştırma ya da oturum numarası, zaman damgaları, araç çağrıları, yetkilendirme kararları ve etkilenen kaynaklar kayda geçirilmeli. Kimlik, API ve ağ günlükleri normal saklama süresi ya da döngüsel silme nedeniyle kaybolmadan önce korunmalı. Gizli değerlerin olay notlarına ya da genel amaçlı kayıtlara kopyalanmaması da raporda açıkça belirtiliyor.
Sonraki adımda ekip, ajanın gerçekte neyi değiştirdiğini ya da hangi verilere eriştiğini ayırıyor. Okunan ya da değiştirilen dosyalar, dışa aktarılan kayıtlar, değişen yetkiler, gönderilen mesajlar veya alınan kimlik bilgileri tek tek kontrol ediliyor. Tamamlanmış eylemler ile yalnızca denenmiş eylemler, doğrulanmış gerçekler ile varsayımlar birbirinden ayrılıyor.
Beşinci aşama ise aşağı akış etkilerinin sınırlandırılması. Ajan hassas bir hesap ya da kaynağa eriştiyse, o kaynak kendi başına ele alınıyor. Gerekirse ek erişimler geri çekiliyor, yetkisiz değişiklikler temizleniyor ve ilgili sistemin sahibi sürece dahil ediliyor. Veri ortam dışına çıkmış olabileceği düşünülüyorsa, kurumun olay, gizlilik ve bildirim süreçleri işletiliyor. OWASP’ın ifadesiyle, ajanı durdurmak daha fazla faaliyeti sınırlar; daha önce tamamlanan işlemleri geri almaz.
İş akışı yeniden başlatılmadan önce hatanın kaynağının bulunması gerekiyor. Güvensiz bir giriş, aşırı geniş yetkiler, ele geçirilmiş bir entegrasyon, bir yapılandırma değişikliği ya da ajanın çevresindeki sistemdeki bir kusur buna yol açmış olabilir. Yalnızca prompt’u düzeltmek, kimlik bilgileri ya da ağ politikası kaynaklı bir problemi çözmüyor.
Yeniden açılışta kapsamın en küçük gerekli düzeyde tutulması, iş akışının kontrollü bir ortamda test edilmesi ve yüksek etkili işlemlerin gereken yetkilendirmeyi alıp almadığının doğrulanması öneriliyor. Ajan tekrar çalışmaya başladıktan sonra araç çağrıları ve erişimleri izlenmeye devam etmeli. Hassas veri açığa çıkarabilecek ya da geri döndürülemez değişiklik yaratabilecek işlemler için insan onayı adımı, hatayı yürütme aşamasından önce yakalamak adına kullanılıyor.
OWASP, olay yaşanmadan önce hazırlığın da test edilmesi gerektiğini söylüyor. Üretim ortamındaki her ajan için kimin sahibi olduğu, kimin çalıştırmalarını durdurabileceği, hangi kimlik, araç ve sistemleri kullanabildiği, erişimin nasıl geri çekileceği, ağ bağlantılarının nasıl engelleneceği, hangi günlüklerin davranışı gösterdiği ve değişikliklerin nasıl araştırılıp güvenli biçimde geri alınacağı önceden bilinmeli.
Bu prosedürler kağıt üzerinde kalmamalı. Masa başı tatbikatları boşlukları ortaya çıkarabiliyor, ancak kimlik bilgilerini iptal etmenin ve araçları devre dışı bırakmanın gerçek ortamda da çalıştığı ayrıca doğrulanmalı. NIST’in olay müdahale rehberi, hazırlık, yanıt ve toparlanmayı siber güvenlik risk yönetiminin parçası olarak ele alıyor ve bunların olaydan sonra doğaçlama edilmemesi gerektiğini vurguluyor.
İnceleme, yapay zeka ajanlarının yalnızca ne yapabildiğini değil, durdurulduklarında neyin gerçekten kapandığını da tartışmaya açtı. Derlemenin aktardığı temel mesaj, ajanların kullandığı kimlik bilgileri ve erişim yolları bilinmeden etkili bir müdahale yapılmasının zor olduğu yönünde.
Bununla paralel olarak Keeper tarafı da PAM yaklaşımını AI güdümlü iş akışlarındaki kimlik bilgilerini yönetmek için öne çıkarıyor. KeeperPAM, kimlik yönetimi, secrets management, bağlantı yönetimi, zero-trust network access ve remote browser isolation bileşenlerini tek arayüzde topladığını belirtiyor. Şirket, Keeper Secrets Manager ile ajanlara yalnızca görevleri için gereken sırların verilebildiğini, kimlik bilgilerinin çalışma anında çekilebildiğini ve gizli erişim olaylarının incelenebildiğini aktarıyor. Bu yapı, iş akışlarını durdurma, oturumları sonlandırma ve ağ erişimini kısıtlama prosedürleriyle birlikte containment tarafını desteklemeyi hedefliyor.
OWASP’ın Ekim 2026 derlemesi, yapay zeka ajanlarının riskini modelin kendisinden çok onu çevreleyen yetki, oturum ve ağ katmanlarının belirlediğini bir kez daha ortaya koydu. Ajan durdurma işlemi de artık tek komutluk bir refleks değil; kimlik, araç, bağlantı ve iş akışı üzerinde ayrı ayrı uygulanan bir müdahale zinciri olarak ele alınıyor.
Kaynaklar
- GenAI and Agentic AI Exploit Roundup Q3 2026 – OWASP Gen AI Security Project (genai.owasp.org)
- AI Agent Security – OWASP Cheat Sheet Series (cheatsheetseries.owasp.org)
- Privileged Access Management Solution – Keeper (keepersecurity.com)