Google, Chrome V8’de aktif istismar edilen CVE-2026-87491 açığını ve toplam 230 güvenlik hatasını kapatan güncellemeyi yayımladı.
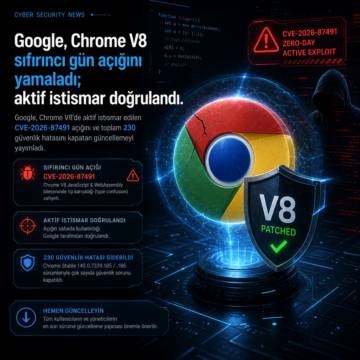


Google, Chrome V8’de aktif istismar edilen CVE-2026-87491 açığını ve toplam 230 güvenlik hatasını kapatan güncellemeyi yayımladı.
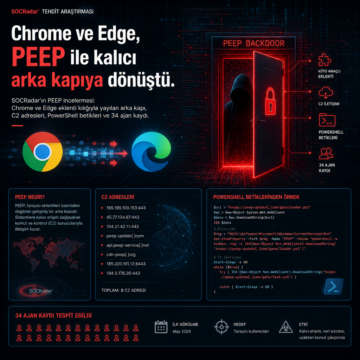
SOCRadar’ın PEEP incelemesi: Chrome ve Edge eklenti kılığıyla yayılan arka kapı, C2 adresleri, PowerShell betikleri ve 34 ajan kaydı.
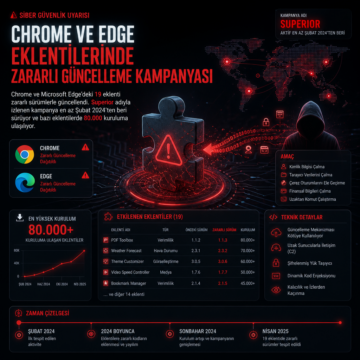
Chrome ve Microsoft Edge’deki 19 eklenti zararlı sürümlerle güncellendi.
CVE-2026-10702 olarak izlenen Firefox açığı, tek bir kötü amaçlı sayfa ziyaretiyle Tor Browser’da uzaktan kod çalıştırmaya kapı açıyor ve Mozilla bu hatayı Firefox 151.0.3 ile kapattı. Nebula Security, açığı IonStack zincirinin ilk adımı olarak kamuya açık istismar koduyla bir Android 17 ARM64 cihazda kullandığını, ikinci aşamada ise CVE-2026-43499 adlı GhostLock çekirdek açığının devreye girdiğini açıkladı.

Microsoft, Edge tarayıcı mağazasında gizli kötü amaçlı yazılım barındıran 119 eklentiyi kaldırdı. Zararlı kodlar, resim ve font dosyalarına steganografi ile saklanmıştı ve milyonlarca kullanıcıya ulaşmıştı. Bu durum, kimlik bilgisi hırsızlığı ve reklam dolandırıcılığı gibi tehditleri içeriyor; kullanıcıların eklentilerini kontrol etmeleri ve güvenlik önlemlerini artırmaları gerekiyor.
Google Chrome'un Gemini Live panelinde keşfedilen CVE-2026-0628 numaralı güvenlik açığı, kötü amaçlı uzantıların yetkilerini yükselterek kullanıcıların kamera, mikrofon ve dosya sistemine izinsiz erişim sağlamasına olanak tanıyor. Bu zafiyet, WebView bileşenindeki yetersiz politika uygulamasından kaynaklanıyor ve Ocak 2026'da yayımlanan güncellemelerle giderildi. Siber güvenlik uzmanları, benzer y
Google Chrome tarayıcısında CVE-2026-2441 kodlu yüksek riskli bir zero-day güvenlik açığı aktif olarak istismar ediliyor. Bu use-after-free hatası, özellikle kötü amaçlı hazırlanmış HTML sayfaları üzerinden uzaktan kod çalıştırılmasına olanak tanıyor. Kullanıcıların ve kurumların, ilgili yamaları hızla uygulayarak tarayıcılarını güncellemeleri kritik önem taşıyor.

Son analizler, Amazon ve AliExpress gibi büyük e-ticaret platformlarını hedef alan 29 Chrome uzantısının, kullanıcıların ortaklık linklerini gizlice değiştirerek saldırganların komisyon kazanmasına yol açtığını ortaya koydu. Ayrıca, yaklaşık 900 kez indirilen 16 farklı uzantının ChatGPT kimlik doğrulama tokenlarını çalarak kullanıcı hesaplarını riske attığı belirlendi. Bu durum, tarayıcı uzantılar
Son analizler, Workday ve NetSuite gibi kurumsal platformları hedef alan beş zararlı Chrome uzantısının kimlik doğrulama çerezlerini çalarak hesapları ele geçirdiğini ortaya koyuyor. Bu uzantılar, çerez hırsızlığı, oturum kaçırma ve yönetim arayüzlerini engelleme gibi gelişmiş tekniklerle saldırılarını sürdürüyor. Kurumsal güvenlik ekiplerinin, bu tehditlere karşı tarayıcı uzantılarını dikkatle in

Son analizler, iki farklı Chrome uzantısının kullanıcıların kimlik bilgilerini gizlice çalmak için man-in-the-middle (MitM) proxy saldırısı gerçekleştirdiğini ortaya koyuyor. Özellikle geliştiriciler ve dış ticaret çalışanları hedef alınırken, uzantılar 170'ten fazla yüksek değerli alan adından geçen trafiği kontrol altına alıyor. Bu durum, tarayıcı tabanlı tehditlerin kurumsal ve bireysel kullanı