

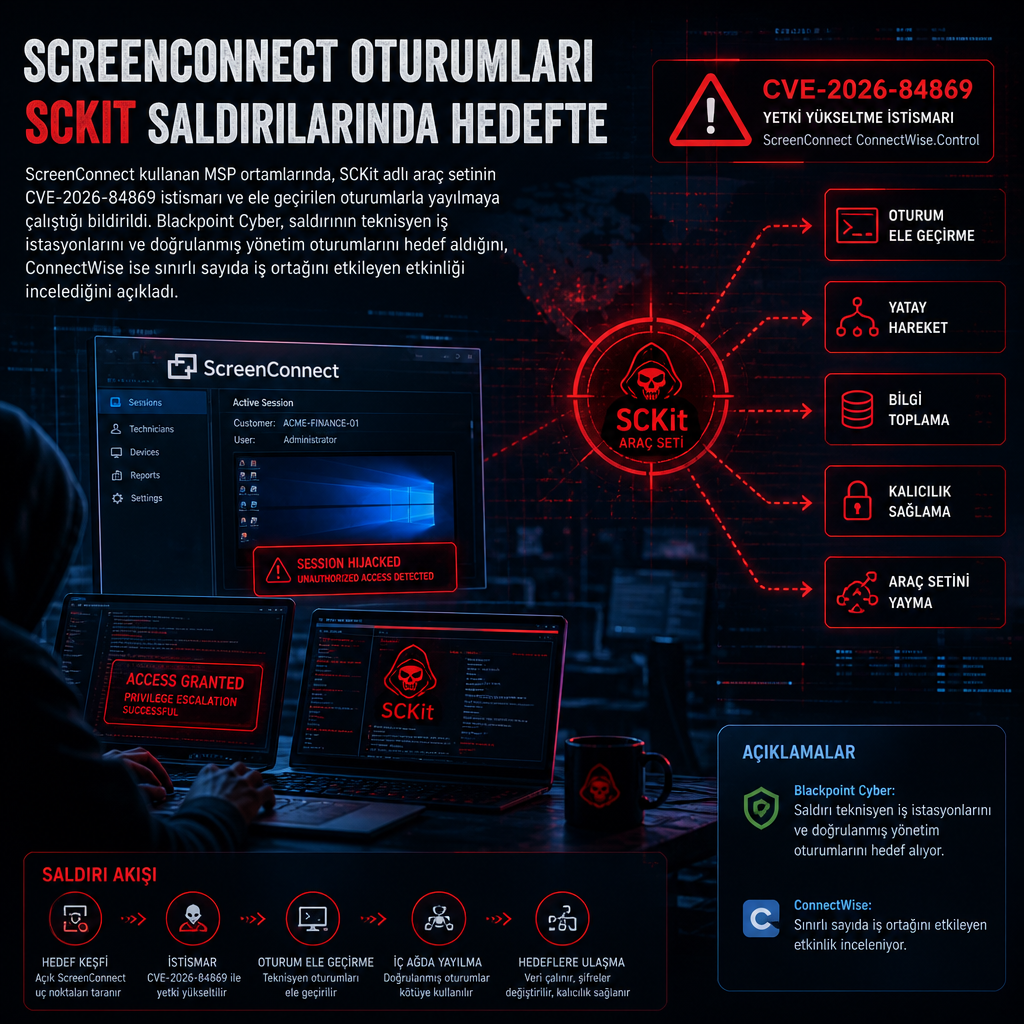
ConnectWise ScreenConnect kullanan yönetilen hizmet sağlayıcıları, saldırganların ele geçirdiği oturumları başka uç noktalara sıçrama tahtası olarak kullandığı yeni bir kampanyayla karşı karşıya. Blackpoint Cyber’ın Adversary Pursuit Group (APG) ekibine göre saldırı zinciri, yamalanmış olan kritik bir güvenlik açığının istismarıyla başlıyor; ancak kötü amaçlı araç seti bununla sınırlı kalmıyor ve yetkili operatör oturumlarını da hedef alıyor.
İncelemelerde görülen araç seti, ScreenConnect’teki CVE-2026-84869 açığını kullanıyor. CVSS puanı 9.9 olan bu hata, uygunsuz ayrıcalık yönetimi ve eksik yetkilendirme nedeniyle, aktif bir uzaktan oturum üzerinden dosya aktarımı ve komut çalıştırma işlemlerini host onayı olmadan mümkün kılabiliyor. Blackpoint, tamamen yamalanmış bir ScreenConnect istemcisinde yaptığı testlerde istismar yükünün çalışmadığını doğruladığını söyledi.
APG araştırmacıları Sam Decker ve Nevan Beal, testlerinin istismarın gerçekten CVE-2026-84869’u hedeflediğini ve mevcut yamanın bu yükü başarıyla engellediğini gösterdiğini aktardı. Araştırmacılar, bunun güvenlik ekipleri için önemli bir bulgu olduğunu vurguladı. Ancak aynı araç setinin, doğrulanmış operatör oturumlarını kaçırma ve ScreenConnect’in meşru yönetim özellikleri üzerinden zararlı kod dağıtma yetenekleri de taşıdığına dikkat çekti.
Bu nedenle sorun yalnızca yamada bitmiyor. Saldırgan, geçerli bir oturum elde ettiğinde artık bir yazılım açığına ihtiyaç duymadan, güvenilir görünen yönetim işlevlerini istismar edebiliyor.
SCKit’in izlediği saldırı zinciri
Blackpoint’in verdiği teknik ayrıntılara göre SCKit kötü amaçlı yazılımı, saldırıyı yürütmek için önce hedefte ScreenConnect kurulu olup olmadığını kontrol ediyor. Ardından saldırganın kontrol ettiği “sc.msi” adlı MSI yükleyicisi indiriliyor ve çalıştırılıyor. Bu yükleyici de “sckit-run.bat” adlı bir batch script bırakıyor.
Batch script daha sonra “ns.mo7sen[.]dev” alan adına bağlanarak “sckit-decoder.ps1” isimli bir PowerShell çözücüyü çekiyor. Bunun ardından SCKit bileşenleri sisteme dağıtılıyor. Bu aşamada kullanılan “SilentForceInstall-WithUninstall.ps1” adlı PowerShell betiği, yetkisiz iki ScreenConnect Access istemcisi kurarak kalıcılık sağlamak için devreye giriyor.
Araştırmacıların aktardığına göre araç seti, mevcut ScreenConnect Guest oturumlarını bozmak için tasarlanmış betikler ve C# kodu da içeriyor. Bunların arasında RelayTrap adlı bileşen öne çıkıyor. RelayTrap, bir yönetilen uç noktadaki şüpheli etkinliği incelemek için bağlanan teknisyenlerin iş istasyonlarına ters yönde sıçramayı amaçlıyor. Başka bir deyişle, saldırı güvenilen işlevleri kötüye kullanıyor ve saldırgan geçerli bir oturumu ele geçirdikten sonra yeni bir zafiyete ihtiyaç duymuyor.
SCKit’in bir diğer tekniği de ScreenConnect’in yerleşik Run Command işlevini kullanarak komut çalıştırmak. Araç, önce ekranda mevcut bir ScreenConnect kurulumunu arıyor; ardından saldırganın kontrol ettiği yükleyiciyi indiriyor ve yönetim kanalı üzerinden komutları yürütüyor.
Blackpoint Cyber, bu komutların mevcut ScreenConnect ajanları üzerinden çalıştırılması sayesinde saldırganların her makinede ayrı bir çalıştırma yöntemi kurmadan NT AUTHORITY\SYSTEM bağlamında ek yazılım dağıtabildiğini bildirdi. Şirket, yetkisiz Access istemcilerinin uç nokta üzerinde kalıcı kontrol sağladığını, RelayTrap bileşenlerinin ise meşru destek bağlantılarını yakalamak için konumlandığını anlattı. Böylece saldırgan, enfekte makinedeki bağlantıyı kesmek yerine, destek personelinin bir sonraki oturumunu doğrudan teknisyenin iş istasyonuna uzanmak için kullanmaya çalışıyor.
Hedef neden teknisyenler ve hangi oturumlar aranıyor
Operasyonun nihai hedefi teknisyenler gibi görünüyor. Bunun nedeni, bu kullanıcıların farklı müşterilere ait yönetilen uç noktalara düzenli olarak bağlanması ve çoğu zaman yönetim araçlarına ile doğrulanmış yönetim oturumlarına erişimi olan iş istasyonları kullanması. Saldırganlar böylece ilk ele geçirilen sistemin dışına çıkıp, daha geniş yetkilere sahip olabilecek bir ortama sıçrayabiliyor.
Kötü amaçlı yazılım teknisyenin makinesinde çalışınca, uzaktan destek manipülasyonundan oturum hırsızlığına geçiyor. Araştırmaya göre yerel tarayıcı verileri ve süreç belleği taranarak, mevcut doğrulanmış bir yönetim oturumu geri kazanılmaya çalışılıyor. Burada hedeflenen veri türleri arasında .ASPXAUTH çerezleri yer alıyor. Bu oturumlar ele geçirilirse, saldırganın kimlik bilgisi toplamadan başka uç noktalara yayılması mümkün hale geliyor.
Blackpoint araştırmacıları, “Önce bir teknisyenin iş istasyonunu ele geçirmeye, ardından doğrulanmış ScreenConnect oturumunu geri kazanmaya çalışarak, SCKit tek bir yönetilen uç noktaya erişimi teknisyenin kontrol ettiği diğer sistemlere ulaşmak için bir fırsata dönüştürmeyi amaçlıyor” değerlendirmesini yaptı.
Bu kampanyada kullanılan teknik, MITRE ATT&CK çerçevesinde yetkili oturumların kötüye kullanılması, uzaktan hizmetler üzerinden komut yürütme ve kimlik bilgisi/oturum hırsızlığı başlıklarıyla eşleşen bir davranış zinciri ortaya koyuyor. Ancak aktarılan bulgulara göre saldırı, meşru yönetim akışlarının kendisini hedef alıyor; saldırganın aradığı şey, sadece ilk sistem değil, o sistemle ilişkilendirilen güvenilir yönetim ilişkisi.
ConnectWise, konuya ilişkin yorum talebi üzerine bilgilendirildi. Şirket, sınırlı sayıda ScreenConnect iş ortağını etkileyen kötü amaçlı etkinlik raporlarından haberdar olduğunu ve olayı aktif biçimde incelediğini açıkladı. İlk erişim yöntemi henüz doğrulanmamış olsa da ön değerlendirmeye göre etkinliğin, iş ortağı ortamlarına kurulmuş bağımsız üçüncü taraf eklentilerin kötüye kullanımıyla bağlantılı olabileceği belirtildi.
ConnectWise bu kapsamda, önlem amaçlı olarak tespit edilen eklentileri devre dışı bıraktığını ve yerinde kurulum kullanan iş ortaklarına bunları derhal kapatmalarını tavsiye ettiğini söyledi. Şirket, yalnızca bu eklentilerin varlığının tek başına ihlal anlamına gelmediğinin de altını çizdi.
Kampanya, CVE-2026-84869’un daha önce de istismar edildiğini hatırlatıyor. Önceki saldırılarda tehdit aktörleri ScreenConnect üzerinden yeni bağlanan sistemlere dört aşamalı bir Visual Basic Script (VBScript) yükü dağıtmış ve sonunda XMRig kripto para madencisini çalıştırmıştı.
ABD Siber Güvenlik ve Altyapı Güvenliği Ajansı CISA, bu açığı 11 Eylül 2026’da Known Exploited Vulnerabilities (KEV) kataloğuna ekledi. Federal kurumlara düzeltmeleri 14 Eylül 2026’ya kadar uygulamaları gerektiği bildirildi. Kayıt, zafiyetin yalnızca teorik olmadığını, aktif kötüye kullanım listesine girecek kadar ciddi görüldüğünü gösteriyor. Ayrıntı için: https://nvd.nist.gov/vuln/detail/CVE-2026-84869
ConnectWise’ın son müdahalesi kapsamında beş üçüncü taraf eklenti güvenlik tedbiri olarak devre dışı bırakıldı. Blackpoint Cyber ise yaptığı incelemede bu eklentilerle SCKit arasında teknik bir bağ bulmadığını bildirdi. Ayrıca haberin hazırlandığı sırada, faaliyetlerin bir teknisyen iş istasyonuna başarıyla yayıldığına ya da CVE-2026-84869 için yayımlanan yamanın aşıldığına dair bir kanıt bulunmadığı ifade edildi.
Huntress ise ayrı bir güncellemede, ConnectWise’ın engellediği beş üçüncü taraf ScreenConnect eklentisinden biri olan RMM+ içinde ciddi bir kimlik doğrulama kusuru tespit ettiğini duyurdu. Şirkete göre 1.0.31 ve 1.0.32 sürümlerinde, yönetici bir erişim anahtarı tanımlamadığında eklenti boş bir anahtarı kabul ediyor ve bu durum, komutların ScreenConnect’in normal kimlik doğrulama kontrollerinden geçmeden çalışmasına yol açabiliyor.
RMM+, başka bir aracın ScreenConnect oturumlarını konsol üzerinden teknisyen olmadan yönetmesini sağlıyor. Eklenti, ayarlarında saklanan paylaşımlı bir erişim anahtarı olan “RMMPlus.AccessKey” ile istekleri doğruluyor. Ancak 1.0.31 ve 1.0.32 sürümlerinde bu anahtar varsayılan olarak boş geliyor. RMM+ kendi başına ScreenConnect kullanıcı hesaplarından, rollerinden ve kimlik doğrulama kontrollerinden bağımsız çalıştığı için, saldırgan çok faktörlü doğrulamayı aşmadan cihaz üzerinde komut çalıştırabiliyor.
Huntress, komutların dakikalar içinde birden fazla ScreenConnect örneği üzerinden uç noktalara ulaştığını, buna karşılık herhangi bir oturum açma etkinliği görülmediğini ve komutların RMM+ ile bağlantılı kayıtlarda göründüğünü aktardı.
Blackpoint’ten baş MDR analisti Nevan Beal, şu anda ilk erişimin kötü amaçlı ScreenConnect eklentileriyle ilişkili göründüğünü, ancak bunu kesinleştirecek yeterli delilin henüz bulunmadığını söyledi. Beal’a göre başlangıç noktasını tespit etmek için etkilenen ortamlardan ek adli kanıt gerekiyor. Ayrıca kamuya açık en erken etkinlik tarihi 11 Kasım olarak görünse de daha önce gerçekleşmiş bir ihlali dışlamak için daha fazla inceleme gerekiyor.
ConnectWise sözcüsü de şirkete ulaşan raporların sınırlı sayıda iş ortağını etkilediğini, olayın incelendiğini ve ilk erişim yönteminin henüz doğrulanmadığını belirtti. Sözcü, mevcut değerlendirmeye göre etkinliğin iş ortağı ortamlarına kurulmuş bağımsız üçüncü taraf eklentilerin kötüye kullanımını içerebileceğini söyledi. Şirket, doğrulanan bilgiler geldikçe Trust Center üzerinden güncelleme paylaşacağını açıkladı.
Kaynaklar
- blackpointcyber.com
- huntress.com
- RMM+ Plugin Configuration | ProVal Tech Content Documentation (content.provaltech.com)