

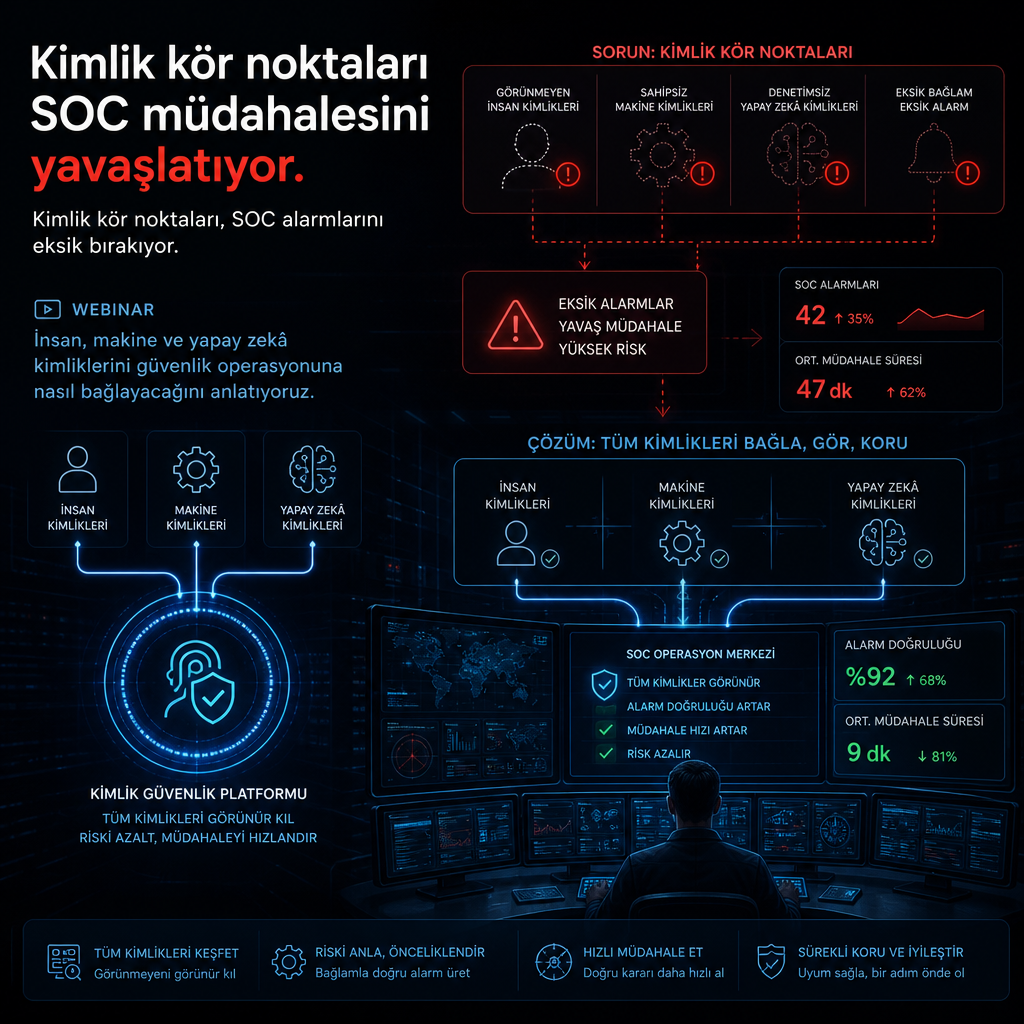
Kimlik bağlamı olmadan çalışan güvenlik operasyon merkezleri, bir uyarının arkasındaki hesabın neye eriştiğini ve saldırganın ne kadar ilerleyebileceğini görmekte zorlanıyor. IAM ekiplerinin erişim haritası ile SOC ekiplerinin olay görünürlüğü aynı yerde buluşmadığında, şüpheli bir giriş ya da anormal API çağrısı üretimdeki kritik sistemlere kadar uzanan bir riske dönüşebiliyor.
Güvenlik uzmanlarının katılacağı ücretsiz bir webinarda, insan hesapları, makine kimlikleri ve otonom yapay zekâ ajanları için gerçek zamanlı kimlik bağlamının nasıl kullanılacağı ele alınacak. Oturumda, SIEM ve EDR alarmlarına kimlik zekâsı eklenerek tehditlerin daha hızlı araştırılması, riskin daha net anlaşılması ve müdahalenin daha kontrollü yapılması anlatılacak.
Yapılan duyuruya göre modern güvenlik mimarilerinde asıl sorun, kimlik yönetimi ile güvenlik operasyonlarının çoğu zaman ayrı araçlar, ayrı veriler ve ayrı önceliklerle çalışması. Bu kopukluk, özellikle aktif bir olay sırasında görünmeyen bir kör nokta yaratıyor. SIEM ya da EDR bir etkinliği yakalayabiliyor, ancak uyarının sahibinin kim olduğu, hangi izinlere sahip bulunduğu ve hangi sistemlere ulaşabildiği görülmediğinde analist yalnızca saldırının nerede başladığını öğreniyor, bunun iş açısından ne anlama geldiğini değil.
Metinde verilen örnekler bu ayrımı somutlaştırıyor. Şüpheli bir giriş, gerçekten bir çalışanın hesabına ait olabilir. Alışılmadık bir API çağrısı, bir makine hesabından geliyor olabilir. Bir yapay zekâ ajanı ise uzun süredir gözden geçirilmeyen yetkilerle hassas sistemlere erişiyor olabilir. Bu noktada olayın tespit edilmesi, hikâyenin yalnızca ilk kısmını oluşturuyor. Asıl ihtiyaç, hesabın kim tarafından sahiplenildiğini, hangi kaynaklara dokunabildiğini ve saldırganın o kimlik üzerinden ne kadar yana hareket edebileceğini görmek.
Kurumsal ölçekte kullanılan servis hesapları bu tabloyu daha da karmaşık hale getiriyor. Bir servis hesabı ele geçirildiğinde, analist şüpheli davranışı fark edebiliyor; fakat hesabın hangi uygulamalara eriştiği, ağ içinde daha derine inmek için kullanılup kullanılamayacağı, verebileceği toplam zarar ve kritik bir iş sürecini bozmadan devre dışı bırakılıp bırakılamayacağı gibi soruların yanıtı çoğu zaman farklı ekiplerde kalıyor. Bu yüzden yanlış kimliği engellemek üretimi aksatabiliyor, geç kalmak ise saldırgana daha fazla alan açabiliyor.
Bildirim, makine kimlikleri ve özerk yapay zekâ ajanlarının günlük operasyonların parçası haline gelmesiyle birlikte sorunun daha da karmaşıklaştığını vurguluyor. Geleneksel güvenlik izleme büyük ölçüde kullanıcılar, cihazlar ve ağ trafiği etrafında kuruldu. Bugün ise servis hesapları, API anahtarları, otomatik iş yükleri ve insan müdahalesi olmadan hareket edebilen ajanlar da aynı güvenlik çemberinin içinde yer alıyor. Bu kimliklerin çoğu önemli sistemlere ve verilere erişim hakkına sahip.
Bir tanesi ele geçirildiğinde tehdit yalnızca anormal davranışın görülmesiyle sınırlı kalmıyor. Güvenlik ekibinin yetkileri, bağlantılı sistemleri ve olası etki alanını da anlaması gerekiyor. Kimlik bağlamı tam da burada devreye giriyor. Ekipler, her alarmı izole bir olay gibi okumak yerine şüpheli faaliyeti ilgili kimliğe bağlayarak saldırganın ne kadar uzağa gidebileceğini görebiliyor ve operasyonu gereksiz yere durdurmadan zararı sınırlayacak bir müdahale seçebiliyor.
Webinarda hedeflenen yaklaşım, yeni bir panel eklemek ya da daha fazla alarm üretmek değil. Amaç, olay sürerken analistlerin ihtiyaç duyduğu bilgiyi görünür kılmak. Bunun için kimlik zekâsının mevcut SIEM ve EDR alarmlarıyla ilişkilendirilmesi, ekiplerin insan, makine ya da yapay zekâ kimliğinin hangisinin olayın içinde olduğunu daha hızlı anlamasını sağlayacak. Aynı veri, yetkilerin neler olduğunu, hangi sistemlerin bağlı bulunduğunu ve yanal hareket ihtimalini de ortaya çıkaracak. Böylece tehditler, kritik otomasyonu gereksiz yere kesintiye uğratmadan sınırlandırılabilecek.
Oturumda ayrıca IAM ile SOC ekiplerinin ortak çalışma biçimi de ele alınacak. Duyuruya göre daha net eskalasyon yolları, ortak yanıt hedefleri ve birlikte tanımlanmış playbook’lar, iki tarafın aynı olay üzerinde farklı diller konuşmasını engellemeye yardımcı oluyor. Kurumsal örneklerden alınan uygulamalar üzerinden, güvenlik alarmlarını kimlik bağlamıyla zenginleştirme, yanal hareketi araştırma ve saldırının potansiyel yayılım alanını hesaplama yöntemleri aktarılacak.
Webinarın başlığı “Fuel the SOC with Identity Context: Securing Humans, Machines, and AI Agents” olarak duyuruldu. Oturumda, olay müdahalesini üretim sistemlerini kesintiye uğratmadan geliştirme yolları, ortak metrikler etrafında hizalanma ve eskalasyon süreçlerinin nasıl kurgulanacağı da işlenecek. Duyuru, SOC’nin zaten alarmlara sahip olduğunu; asıl farkı yaratacak şeyin bu alarmlara hareket edilebilir bağlam eklemek olduğunu söylüyor.
Ücretsiz kayıtla duyurulan webinarda, kimlik zekâsının nasıl daha hızlı ve daha isabetli güvenlik müdahalesine dönüştürülebileceği anlatılacak. Kayıt sayfasında, davet için şirket büyüklüğü ve ülke seçimi gibi alanlar da yer alıyor.