

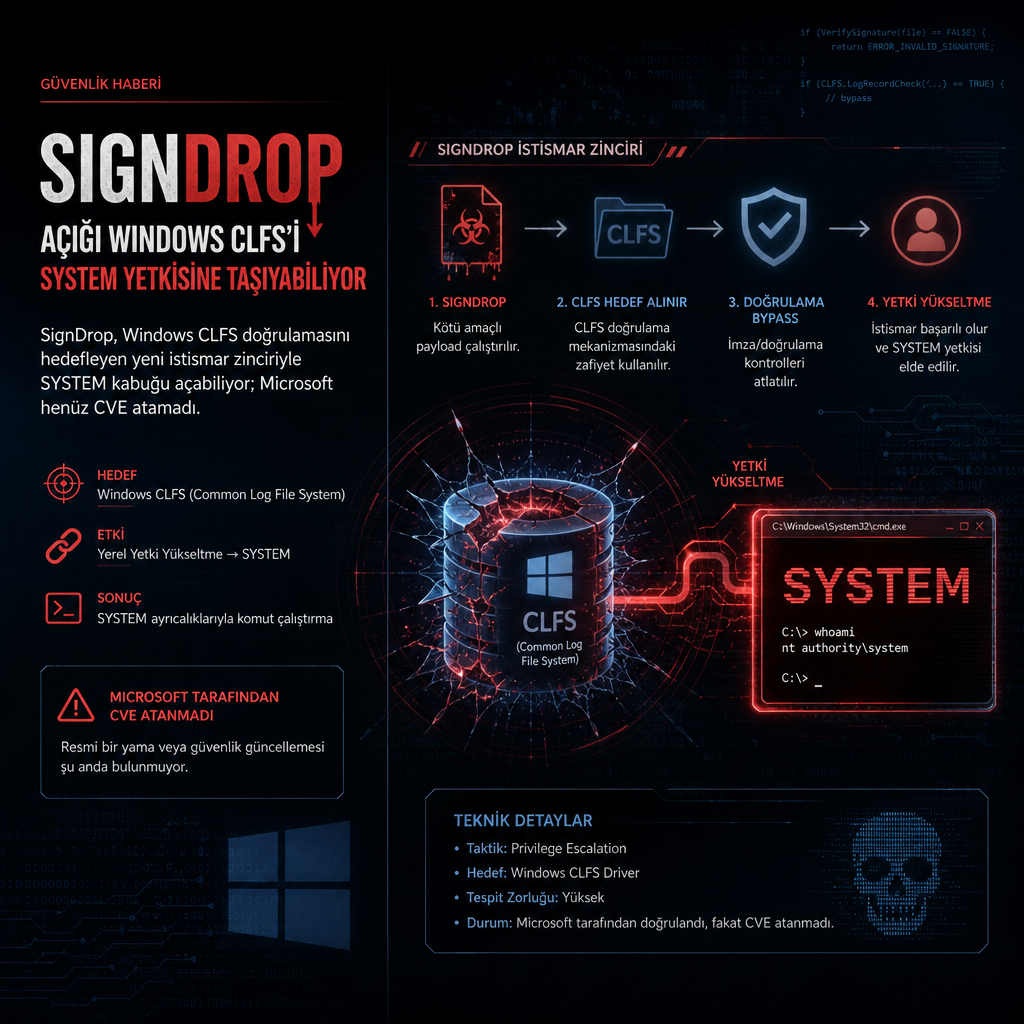
Windows’un Common Log File System (CLFS) bileşenindeki yeni bir sıfırıncı gün açık, teorik olarak yerel bir kullanıcının SYSTEM kabuğu açmasına kadar giden bir yükseltme zinciri kurabiliyor. SignDrop adı verilen kavram kanıtı, Microsoft’un geçen yıl eklediği CLFS log doğrulama mekanizmasını hedef alıyor ve şirketin Kasım güvenlik güncellemesi yayımladığı gün GitHub’da paylaşıldı.
Araştırmacı MSNightmare, yayımladığı kodla birlikte açığın nasıl istismar edilebildiğine dair ayrıntılı bir teknik not da sundu. Microsoft ise haberin hazırlandığı sırada iddia edilen kusuru doğrulamamış, bir CVE numarası atamamış ve buna yönelik bir yama yayımlamamıştı.
CLFS doğrulaması nasıl aşılıyor
CLFS, Windows’un çekirdeğe gömülü günlükleme alt sistemlerinden biri. Microsoft, son yıllarda bu bileşeni yetki yükseltme saldırıları açısından daha dayanıklı hale getirmek için log dosyalarına HMAC tabanlı bir kimlik doğrulama katmanı ekledi. Bu doğrulama, log verisi ile makineye özgü bir kriptografik anahtarı birleştirerek her dosya için bir mesaj kimlik doğrulama kodu üretiyor; sürücü de yalnızca kendi yazdığı logları işleyecek şekilde davranıyor.
Şirketin CLFS logfile authentication dokümantasyonuna göre log dosyasının yanında aynı güvenlik nitelikleriyle oluşturulan bir .cnpf dosyası da tutuluyor. Bu dosya, log düzgün kapanmadığında geri kazanım verisini saklıyor. SignDrop’un hedefi tam da bu yardımcı dosyanın üretim anı. Proof-of-concept koduna göre sıradan kullanıcı CLFS logunu ve kapsayıcıyı kontrol ettiği yollarla hazırlıyor. Sonra ayrıcalıklı bir süreç o logu açtığında, sürücü .cnpf dosyasını kullanıcının bağlamında değil, o ayrıcalıklı sürecin güvenlik bağlamında oluşturuyor.
Araştırmacının kullandığı yöntem, nesne yöneticisi sembolik bağlantılarıyla bu dosya oluşturma işlemini saldırganın seçtiği bir konuma yönlendiriyor. Yayımlanan kodda tetikleyici süreç Windows Defender kötü amaçlı yazılım hizmeti ve çağrı, güncelleme arabirimi üzerinden yapılıyor. MSNightmare, “Her şey Microsoft tarafından düzgün yapılıyor ama mantık kötüye kullanılabiliyor” değerlendirmesini paylaştı.
Buradaki kritik nokta, .cnpf dosyasının orijinal logun izinlerini devralması. Bu sayede SYSTEM olarak oluşturulan dosya, standart kullanıcının yazabileceği bir nesneye dönüşüyor. Araştırmacı, zincirin buradan SYSTEM shell’e kadar genişletilebildiğini belirtiyor.
Microsoft’un belgelediği mekanizma, log açma anında bütün dosyanın okunmasını ve iç yapılar ayrıştırılmadan önce doğrulama yapılmasını zorunlu kılıyor. Bu nedenle doğrulama, dosya bozulmuşsa ya da başka sistemde oluşturulmuşsa logu açmayı reddediyor. Amaç, CLFS’in daha önce sıkça istismar edilen bellek bozulması sınıfındaki açıklarla karşı karşıya kalmasını engellemekti.
Test edilen sürümler ve savunma tarafındaki tablo
Yayımlanan depoya göre SignDrop, Windows 11 26H2, Windows 11 26H2 Experimental ve Windows Server 2025 Experimental üzerinde test edildi. Araştırmacı, etkinin CLFS authentication registry modunun 0 ya da 1 olarak ayarlanmış sistemlerde ortaya çıktığını söylüyor. Microsoft’un 25H2, 26H1 ve Windows Server 2025 için Ekim 2025’te yayımladığı güncellemelerle bu doğrulama varsayılan hale getirildi.
Microsoft Learn sayfası, bu mekanizmanın Windows 11 sürüm 25H2 ve sonraki kurulumlarda etkin olduğunu belirtiyor. Aynı dokümana göre sistem başına özgü anahtar kayıt defterinde tutuluyor ve yalnızca Administrator ile SYSTEM tarafından erişilebiliyor. Şirketin destek notlarında, 90 günlük uyum sürecinin ardından sürücünün enforcement moduna geçtiği ve eski logların buna göre yeniden işlenmesi gerektiği de anlatılıyor.
Kayıt defteri değeri 2 veya 3 olduğunda koruma devre dışı kalıyor. Bu durumda sistem, araştırmacının tarif ettiği saldırı yüzeyinin dışına çıkıyor. Ancak hem MSNightmare hem de sürücünün kendi dokümantasyonu bu seçeneğe karşı uyarıyor; çünkü korumayı kapatmak, CLFS’in değiştirilmiş logları ayrıştırmasına izin veriyor ve bu da ilk etapta kapatılmak istenen bellek bozulması riskini yeniden açıyor.
Kore merkezli 78researchlab’den araştırma direktörü Sungyup Nam, bugün yayımlanan ayrı bir değerlendirmede firmanın PurpleHound saldırı içeriği ekibinden Heewon Song’un istismarı denediğini ve çalıştığını doğruladığını yazdı. Nam’a göre Song, kodun operasyonel kullanım için yeterince güvenilir çalışmadığını değerlendirdi.
Yine de zincirin çalışması için Defender’ın etkin olması gerekiyor. İstismar denenirken her UAC istemi standart kullanıcı kabuğu ve SYSTEM kabuğu açacak şekilde değişiyor; bu da diğer işlemleri engelliyor ve saldırının makine başında bulunan biri tarafından fark edilmesini kolaylaştırıyor. MSNightmare, yayımladığı depoda tekniğin yükseltilmiş ayrıcalıkla çalışan başka antimalware motorlarına karşı da çalışabileceğini ileri sürdü, ancak bu daha geniş iddia bağımsız olarak test edilmiş değil.
CISA’nın Known Exploited Vulnerabilities kataloğunda SignDrop yer almıyor ve bugüne kadar bu istismarı kullanan bir saldırı da rapor edilmedi. Kasım güvenlik güncellemelerinde SignDrop için bir CVE, tavsiye ya da yama yayımlanmadı. Microsoft, bu sınıf için güvenlik güncelleme rehberini izlemeyi öneriyor.
Sistem yöneticileri maruziyeti HKLM\SYSTEM\CurrentControlSet\Services\CLFS\Authentication altındaki Mode değeriyle denetleyebiliyor. 0 veya 1 değeri, araştırmacının tanımladığı kapsamın içine giriyor. Microsoft’un azaltım rehberinde bu ayarın anlamı ve devre dışı bırakmanın riskleri ayrıca açıklanıyor.
MSNightmare, Nisan ayından bu yana Windows ve Defender bileşenlerini hedef alan bir dizi başka istismar da yayımladı. Microsoft, Haziran ayında önceki Defender açığı RoguePlanet’i CVE-2026-50656 olarak doğrulayıp ertesi ay yamaladı. Ağustosta ortaya çıkan ShieldBreak bypass ise CVE-2026-69414 olarak numaralandırıldı. Araştırmacının daha önceki Defender açıklarından üçü saldırılarda kullanılmıştı. SignDrop ise farklı bir sınıfa giriyor; önceki istismarlar Defender’ın dosya işleme tarafındaki race condition’ları hedeflerken, bu kez saldırı CLFS sürücüsünün doğrulama mantığını suistimal ediyor. Microsoft’un güvenlik güncelleme rehberi, şirketteki olası yanıtı takip etmek için en doğrudan kaynak olarak öne çıkıyor.
Kaynaklar
- CLFS Logfile Authentication – Windows drivers | Microsoft Learn (learn.microsoft.com)
- GitHub – MSNightmare/SignDrop: Windows Common Log FileSystem Authentication 0day Local Privilege Escalation Vulnerability · GitHub (github.com)
- Common Log File System (CLFS) Authentication Mitigation | Microsoft Support (support.microsoft.com)
- msrc.microsoft.com