

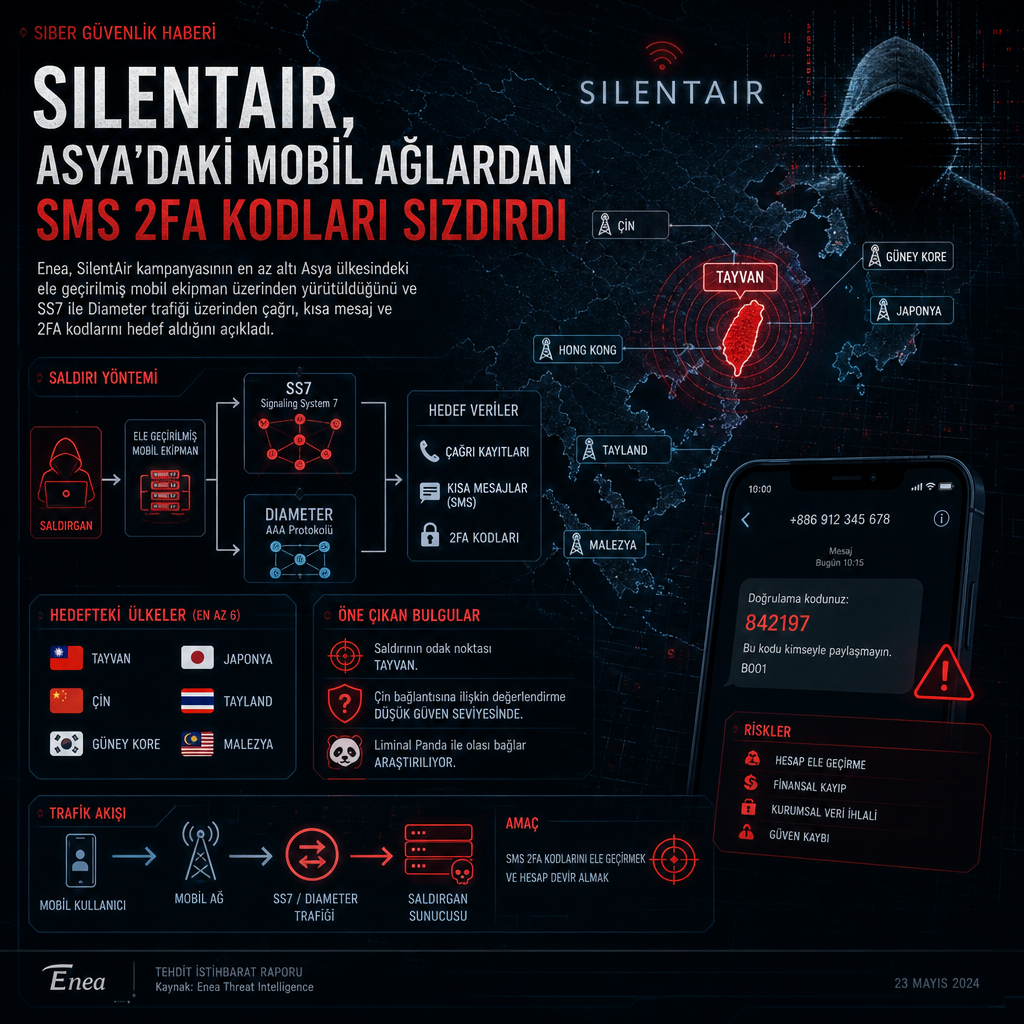
Stockholm merkezli Enea, SilentAir adlı kampanyanın en az altı Asya ülkesindeki ele geçirilmiş ekipman üzerinden yürütüldüğünü ve saldırılarda bazı hedeflerin kısa mesajlarının yönlendirildiğini açıkladı. Şirket, iki faktörlü doğrulama kodlarının da hemen yakalandığı örnekler gördü; bu durum, saldırının başka hesaplara erişim için kullanıldığını gösterdi.
Enea, SilentAir’i bu hafta ayrı bir tehdit aktörü olarak adlandırdı. Şirketin değerlendirmesine göre grup için devlet düzeyinde bir aktör olma ihtimali yüksek, ancak Çin bağlantısı düşük güven seviyesinde kaldı. Enea, kaynakları tespit ettiği operatörlere bildirdi ve saldırıların şimdilik kesildiğini, fakat geri dönebileceğini söyledi. Raporda, bu operatörlerin ele geçirilmiş ekipmanı temizleyip temizlemediği yer almadı.
Hedefte çağrı değil, taşıyıcı sinyali vardı
SilentAir’in saldırıları SS7 ve Diameter protokollerini kullandı. Mobil operatörler bu iki protokolle arama, kısa mesaj ve dolaşım işlemleri için sinyal mesajları değiş tokuş ediyor. Trafik, operatörler arasındaki yüksek güven ilişkisiyle çalışan IPX adlı ortak ağ üzerinden geçiyor ve SilentAir de saldırılarını ele geçirilmiş cihazlardan bu katmana aktardı.
Dinleme için kullanılan yöntem, hedefin ana şebekesine bir UpdateLocation mesajı ya da Diameter eşdeğerini göndermeye dayanıyordu. Mesaj, ele geçirilmiş ekipmanın artık kurbanın telefonuna hizmet verdiğini iddia ediyordu. Ana şebeke bu iddiayı kabul ederse, o kişiye ait çağrılar ve kısa mesajlar saldırganların yönettiği hatta kaydırılıyordu.
Enea, bu yönlendirme devreye girdikten hemen sonra bazı hedeflere ait iki faktörlü doğrulama kodlarının ele geçirildiğini gözlemledi. Şirket, bunun ilgili kişilere kayıtlı başka hesaplara girme girişimi olduğunu belirtti. Raporda sesli aramalar için benzer bir yakalama kanıtı yer almadı ve herhangi bir hesabın gerçekten ele geçirilip geçirilmediği de açıklanmadı.
Şirkete göre SilentAir’den gördüğü saldırıların yüzde 18,3’ü bu yönlendirme ve dinleme türüne giriyordu. Enea’nın önceki araştırmalarında tipik bir gözetim şirketi için bu oran yüzde 2,1 seviyesindeydi. Saldırılar bazen bir ya da birkaç aboneyle başlıyor, bir ay içinde birkaç bin hedefe ulaşıyor ve ardından aylarca, hatta daha uzun süreli boşluklar oluşuyordu.
Bazı hedefler kendi ülkelerindeki siyasi ve devlet VIP’leriydi. Nadir vakalarda birkaç ülkedeki SilentAir ekipmanı aynı hedefe karşı birlikte çalıştı; Enea, bunun tek bir kontrol mekanizmasına işaret ettiğini söyledi. Saldırılar, bazı durumlarda operatörlerin kendi abonelerine de yönelmiş olabilir, ancak şirket bu trafiği göremediği için bunu doğrulayamıyor.
Tayvan odakta, ama liste daha uzun
SilentAir’in ana odağı Tayvan oldu. Bununla birlikte kampanya yalnızca Tayvan’la sınırlı kalmadı; Güneydoğu ve Doğu Asya’daki ağların yanı sıra zaman zaman Doğu Afrika, Orta Asya, Orta Doğu ve Avrupa’daki operatörler de hedef aldı. Şirketin raporunda ülkeler, operatörler ya da hedef kişilerin adları verilmedi.
SilentAir’in ortaya çıkarılması, operatörler arasındaki bağlantılarda yapılan incelemelerle mümkün oldu. Enea, 2025’in başından bu yana özellikle SS7, bazı durumlarda da Diameter üzerinden gelen olağandışı saldırıları izlediğini, normalde bu trafiği göndermemesi beklenen bazı Asya operatörlerinden şüpheli faaliyetler gördüğünü bildirdi. Sonraki analizler, daha eski saldırı izlerini de ortaya çıkardı.
Teknik rapora göre ele geçirilmiş ağlar, yönlendirilen hedeflere ilişkin takip mesajlarına tuhaf ve tutarsız şekilde yanıt veriyordu. Bu tablo iki ihtimali gündeme getirdi: ya dışarıdan biri bu ağların sinyal adreslerini taklit ediyordu ya da her ağın içindeki ekipman ele geçirilmişti. Enea, daha sonra bir operatörün içindeki cihazın hem saldırı komutu gönderdiğini hem de aldığını gördü ve ikinci ihtimalin doğru olduğunu doğruladı. O cihaz, diğer ağlardaki SilentAir kaynaklarıyla aynı biçimde davrandı.
Saldırıları baştan tespit etmek ve engellemek kolay olmadı. Şirket, bunun nedenini saldırganların mobil şebekeleri ve sinyal savunmalarını iyi bilmesine bağladı. Saldırılar kontrol altına alındıktan sonra Enea, yetkisiz erişime dair izler geri kazandı. Ancak şirket, SilentAir’in kullandığını düşündüğü zararlıyı analiz edemedi.
Çalışmanın en çarpıcı bulgularından biri, SilentAir’in yönlendirme saldırılarına paralel biçimde çok büyük ölçekte sessiz SMS göndermesi oldu. Bu mesajlar özellikle Tayvan’daki abonelere yollandı. Sessiz SMS, telefonda görünmeyen ve kullanıcıya uyarı vermeyen kısa mesajları ifade ediyor.
Gündüz saatlerinde gönderilen sessiz SMS’lerin çoğu, Güneydoğu Asya ağları gibi diğer şebekelerdeki abonelere gitti. Enea’ya göre bunların başlıca kullanım alanlarından biri, yönlendirmenin işe yarayıp yaramadığını kontrol etmekti. Test mesajı ele geçirilmiş ekipmana ulaşırsa, saldırganlar hedef kişinin kısa mesajlarını da almaya başladıklarını anlayabiliyordu.
Mesajların büyük kısmı gece saatlerinde gönderildi ve bu dalganın çoğu Tayvan’daki kullanıcılara yöneldi. Şirket, bu trafiğin kesin amacını doğrulayamadı. Yine de bir olasılık olarak, daha önce yapılan yönlendirmelerin hâlâ geçerli olup olmadığını topluca kontrol etmek gösterildi; çünkü telefonlar geceleri gerçek konumlarına yeniden kayıt yaptırmaya daha az eğilim gösteriyor.
SilentAir’in gönderdiği sessiz SMS’lerin içinde çoğu zaman İngilizce yazılmış, spam’e benzeyen teşvik edici ya da tanıtıcı ifadeler yer aldı. Enea, bunun bir maskeleme yöntemi olduğunu değerlendirdi. Eğer aradan geçen bir operatör mesajın sessiz özelliğini kaldırırsa, alıcı bunu sıradan spam sanıp görmezden gelebilirdi.
Enea, Çin bağlantısına ilişkin düşük güven seviyesindeki değerlendirmesini birkaç işarete dayandırdı. SilentAir Tayvan’a odaklandı ve Çin ağlarını ya da Çinli aboneleri hedef almadı. Takip ve dinleme faaliyetleri ayrıca UTC+8 zaman dilimindeki bir iş gününü andırdı; saldırılar sabah 9’da başlıyor, hafta sonları neredeyse duruyor, Çin tatilleri civarında ise yavaşlıyor ya da tamamen kesiliyordu.
Şirket, daha önceki telekom sızmalarıyla anılan Liminal Panda grubuyla da olası bir bağlantıyı inceledi. Enea, bu ilişkinin mümkün olduğunu ancak doğrulanmadığını yazdı ve iki grubu şimdilik kesin biçimde birbirine bağlamadığını belirtti. Bazı ele geçirilmiş operatörlerde SilentAir faaliyetleri, bilinen bir Liminal Panda enfeksiyonu sırasında görüldü; başka zamanlarda ise iki grubun birlikte çalıştığına dair işaret çıkmadı. Her iki grup da Asya’nın benzer bölgelerindeki operatörleri hedef aldı, ancak Liminal Panda’nın Tayvan’a dönük bilinen bir odağı bulunmuyor.
SilentAir’in davranışları, SCTPE adlı ve Linux çekirdeğinde çalışan az bilinen bir truva atıyla da kısmen örtüştü. Bu zararlı, SS7 ve Diameter trafiği gönderip almak için tasarlanmış durumda. Singapur’un Infocomm Media Development Authority kurumu aynı aracı bir devlet duyurusunda SIGweaver adıyla anmış, CrowdStrike’ın 21 Ocak’ta bu aracı tespit ettiğini ve onu orta düzey güvenle Liminal Panda ile ilişkilendirdiğini belirtmişti.
Buna karşın Enea, SilentAir’in kendi göndermediği mesajlara da yanıt verdiğini, bilinen SCTPE programının ise bunu yapamadığını vurguladı. Şirket, SilentAir’in operasyonel güvenliğinin de Liminal Panda’dan belirgin biçimde daha iyi göründüğünü aktardı.
Ayrı bir bulguda Enea, GTP güvenlik duvarının bu yılın ilk çeyreğinden bu yana birkaç müşteri operatörde Liminal Panda faaliyetini yakaladığını bildirdi. Şirket, bu noktalarda grubun GTPDoor trafiğini engellediğini ve en az 5 ila 10 operatörde Liminal Panda enfeksiyonu ya da güçlü enfeksiyon izleri gördüğünü söyledi.
GTPDoor arka kapısı ilk kez 27 Şubat 2024’te belgelenmişti. Bu arka kapı, mobil veri bağlantılarını kuran GTP-C protokolünün içine komut gizliyor. Enea, aynı tekniğin yeni bir sürümüne dair kanıt da bulduğunu ve bu sürümün komutları kullanıcı verisini taşıyan GTP-U bölümüne sakladığını belirtti. GTP-U trafiğini incelemek daha zor, ancak şirket yeni sürümün esasen bir yedek kanal olarak kullanıldığını düşünüyor.
Operatörlere yönelik tavsiyelerinde Enea, herhangi bir saldırganın aynı teknikleri yeniden kullanabileceğini söyledi. Şirket; GTP-C ve GTP-U güvenlik duvarlarının devreye alınmasını, bu duvarların SS7 ve Diameter güvenlik duvarlarıyla bilgi paylaşacak şekilde yapılandırılmasını, sektörün temel sinyal güvenliği önerilerinin ötesine geçilmesini, tüm IPX altyapısının güvenilmeyen bir ağ gibi ele alınmasını, kendi iç ağlarında sinyal protokolleri için algılama mekanizmaları kurulmasını ve sinyal güvenliğinin kurumun genel BT güvenliğiyle birleştirilmesini istedi. Raporda, çağrı ve kısa mesajları hedef alınabilecek kullanıcılara dönük ayrıca bir öneri yer almadı.